انسیبل یک ابزار اتوماسیون IT است که برای خودکارسازی فرآیندهای دستی در مدیریت سیستمها و زیرساختهای فناوری اطلاعات استفاده میشود. این ابزار امکان اجرای وظایفی مانند مدیریت پیکربندی، استقرار برنامه و انجام عملیات تکراری را بهشکل استاندارد فراهم میکند و نقش مهمی در کاهش خطای انسانی و افزایش بهرهوری تیمهای فنی دارد.
در این مقاله بررسی میکنیم انسیبل چگونه کار میکند، چه کاربردهایی در اتوماسیون IT و DevOps دارد و مزایای استفاده از آن چیست. همچنین، با نحوهی استفاده از انسیبل آشنا میشوید تا بتوانید این ابزار را در سناریوهای عملی مانند مدیریت سرورها به کار بگیرید.
انسیبل چیست؟
انسیبل یک ابزار متنباز در حوزهی اتوماسیون IT است که برای مدیریت پیکربندی، استقرار برنامهها، فراهمسازی منابع و هماهنگسازی عملیات روی سیستمهای مختلف استفاده میشود. این ابزار امکان تعریف وضعیت مطلوب سیستمها را فراهم میکند و اجرای آن را بهشکل یکنواخت روی یک یا چند سرور انجام میدهد. هدف اصلی انسیبل، تبدیل فرآیندهای عملیاتی تکراری به دستورالعملهای اجرایی است.
انسیبل را شرکت Red Hat توسعه میدهد و امروزه یکی از ابزارهای اصلی در اکوسیستم DevOps شناخته میشود. این ابزار با استفاده از فایلهایی به نام Playbook که در قالب YAML نوشته میشوند، شیوهی اجرای عملیات را مشخص میکند. هر Playbook شامل مجموعهای از وظایف است که وضعیت نهایی سیستم را تعریف و به مدیران سیستم یاری میرساند عملیات پیچیده را بهشکل ساختاریافته و کنترلشده اجرا کنند.
انسیبل چگونه کار میکند؟
انسیبل براساس یک مدل اجرایی ساده و مستقیم عمل میکند. این ابزار از یک نود مرکزی که به آن کنترل نود گفته میشود، دستورها و وظایف را روی ماشینهای هدف اجرا میکند. ارتباط میان کنترلنود و سرورها از راه پروتکلهای استاندارد شبکه برقرار میشود و در محیطهای لینوکسی، این ارتباط بر پایهی SSH انجام میگیرد. اگر با این پروتکل آشنا نیستید، مطالعهی مقالهی SSH چیست میتواند دید دقیقتری از نحوهی این ارتباط به شما بدهد.
یکی از ویژگیهای مهم انسیبل، بدون کلاینت بودن آن است. برای استفاده از انسیبل نیازی به نصب هیچ نرمافزار یا عامل جداگانهای روی ماشینهای هدف وجود ندارد. انسیبل وظایف را با استفاده از Playbookها اجرا میکند. Playbookها فایلهایی با ساختار YAML هستند که مشخص میکنند چه عملیاتی، با چه ترتیبی و روی کدام سرورها اجرا شود. در داخل هر Playbook وظایف با کمک ماژولها انجام میشوند؛ ماژولها واحدهای اجرایی انسیبل هستند که کارهایی مانند نصب نرمافزار، مدیریت سرویسها و ویرایش فایلهای پیکربندی را انجام میدهند.
معماری انسیبل
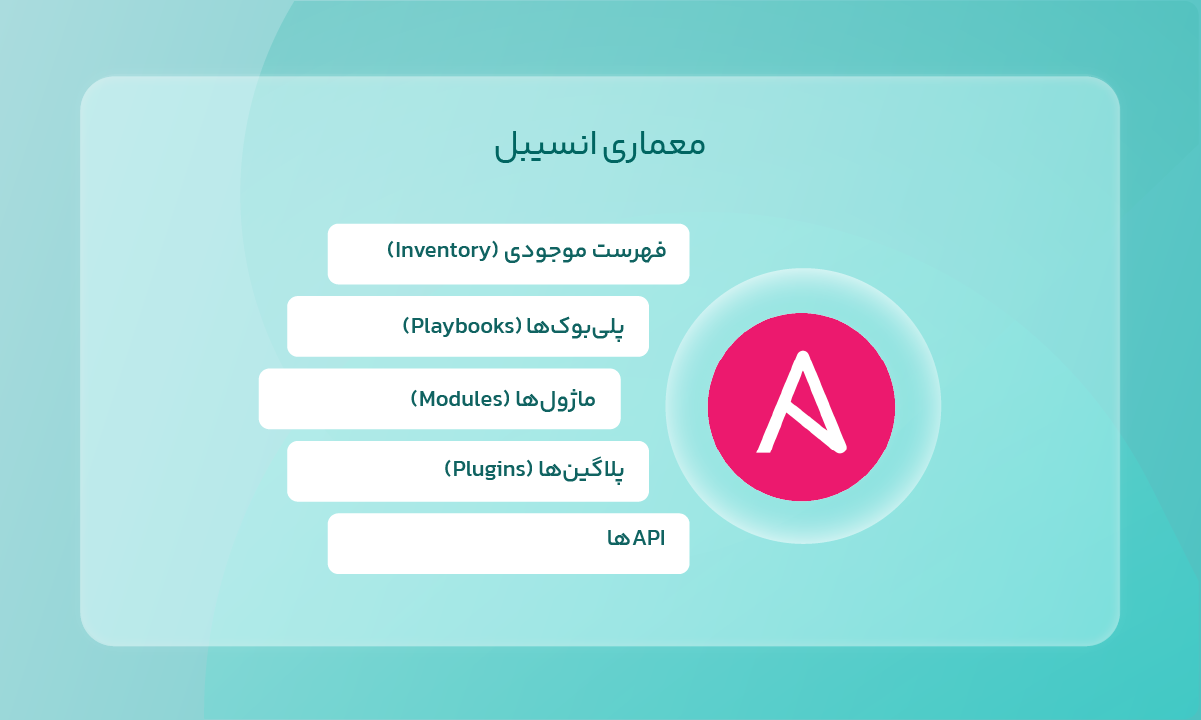
معماری انسیبل از چند بخش اصلی تشکیل شده است که هرکدام وظیفهی مشخصی در اجرای فرآیندهای اتوماسیون دارند. این اجزا در کنار هم باعث میشوند عملیات مدیریتی بهشکل ساختاریافته و توسعهپذیر اجرا شود.
1. فهرست موجودی (Inventory)
فهرست موجودی لیستی از میزبانها و گروههای هدف است که انسیبل عملیات را روی آنها اجرا میکند. در Inventory میتوان سرورها را بهشکل ساده یا گروهبندیشده تعریف کرد تا اجرای وظایف روی مجموعهای از سیستمها بهشکل همزمان انجام شود. این فهرست میتواند ثابت یا پویا باشد و از منابع مختلف تهیه شود.
2. پلیبوکها (Playbooks)
پلیبوکها فایلهایی با ساختار YAML هستند که منطق اجرایی انسیبل را تعریف میکنند. در هر پلیبوک مشخص میشود چه عملیاتی، با چه ترتیبی و روی کدام میزبانها اجرا شود. پلیبوکها پایهی اصلی خودکارسازی در انسیبل هستند و امکان مدیریت عملیات پیچیده را بهشکل مشخص فراهم میکنند.
3. ماژولها (Modules)
ماژولها واحدهای اجرایی انسیبل هستند که وظایف مشخصی را انجام میدهند. کارهایی مانند نصب نرمافزار، مدیریت سرویسها، ایجاد کاربر یا ویرایش فایلهای پیکربندی با استفاده از ماژولها انجام میشود. هر وظیفه در پلیبوک معمولن یک ماژول را فراخوانی میکند.
4. پلاگینها (Plugins)
پلاگینها قابلیتهای انسیبل را گسترش میدهند و امکان تغییر یا سفارشیسازی رفتار آن را فراهم میکنند. این بخش شامل پلاگینهای اتصال، مدیریت متغیرها و کنترل خروجیها است که بسته به سناریوی استفاده، میتوان از آنها بهره برد.
API .5ها
در لایههای مدیریتی، انسیبل امکان تعامل با ابزارها و استفاده از API را فراهم میکند. این قابلیت برای اجرای خودکار وظایف، یکپارچهسازی با سیستمهای بیرونی و مدیریت متمرکز کاربرد دارد.
Cross-Platform در Ansible به چه معناست؟
Cross-Platform بودن در انسیبل به این معناست که این ابزار محدود به یک سیستمعامل خاص نیست و میتواند در محیطهای متنوع مورد استفاده قرار بگیرد. انسیبل این قابلیت را دارد که از یک محیط مرکزی، عملیات مدیریتی را روی سیستمهایی با سیستمعاملهای متفاوت اجرا کند، بدون این که نیاز به تغییر اساسی در منطق اجرای دستورها باشد.
کنترلنود انسیبل روی سیستمعاملهای یونیکس مانند لینوکس و macOS اجرا میشود و امکان مدیریت سرورهای لینوکسی و ویندوزی را فراهم میکند. در این ساختار، ارتباط با سرورهای لینوکسی از راه SSH انجام میشود و برای سیستمعامل ویندوز نیز روشهای ارتباطی اختصاصی در نظر گرفته شده است. این ویژگی باعث میشود انسیبل در زیرساختهای ترکیبی که شامل لینوکس، ویندوز و macOS هستند، همچون یک ابزار واحد و یکپارچه برای اتوماسیون مورد استفاده قرار بگیرد.
کاربردهای انسیبل در اتوماسیون IT
انسیبل برای خودکارسازی وظایف مدیریتی در زیرساختهای IT استفاده میشود و اجرای عملیات را ساده و یکپارچه میکند. کاربردهای اصلی انسیبل در اتوماسیون IT به شرح زیر است:
- مدیریت پیکربندی: همسانسازی تنظیمات سیستمها و سرویسها روی چندین سرور
- استقرار برنامه: اجرای مراحل نصب، پیکربندی و راهاندازی برنامهها بهشکل خودکار
- توزیع نرمافزار: نصب و بهروزرسانی نرمافزارها بدون نیاز به اجرای دستی
- عملیات روزمره IT: انجام کارهایی مانند نصب پکیجها، مدیریت سرویسها و اعمال تغییرات تکراری
کاربرد Ansible در DevOps
انسیبل در DevOps نقش یک ابزار مرکزی برای هماهنگسازی فرآیندها و خودکارسازی چرخهی استقرار و مدیریت سیستمها دارد. این ابزار کمک میکند عملیات توسعه و بهرهبرداری بهشکل منظم و تکرار شدنی اجرا شوند.
کاربردهای انسیبل در DevOps و مدیریت سیستم شامل موارد زیر است:
- DevOps: هماهنگسازی فرآیندهای توسعه و عملیات و کاهش فاصله میان این دو بخش
- مدیریت کانتینرهای Docker: خودکارسازی راهاندازی، پیکربندی و مدیریت کانتینرها
- اتوماسیون: اجرای خودکار وظایف تکراری در چرخهی توسعه و استقرار
- مدیریت پیکربندی: حفظ یکپارچگی تنظیمات در محیطهای توسعه، تست و تولید
- نصب برنامه: نصب و آمادهسازی نرمافزارها بهشکل استاندارد
- فراهمسازی ابر: ایجاد و پیکربندی منابع ابری مانند ماشینهای مجازی و شبکهها
- امنیت و انطباق: اعمال سیاستهای امنیتی و بررسی انطباق تنظیمات با استانداردها
مزایای انسیبل
انسیبل با هدف سادهسازی اتوماسیون IT طراحی شده و مجموعهای از مزایا را در اختیار تیمهای فنی قرار میدهد که باعث افزایش بهرهوری و کاهش پیچیدگی مدیریت زیرساخت میشود. در ادامه به مزایای آن اشاره میکنیم.
1. سادگی استفاده
Playbookها در انسیبل با زبان YAML نوشته میشوند؛ زبانی توصیفی (Declarative) که ساختار آن خوانا و نزدیک به زبان طبیعی است. این موضوع چند پیامد مهم دارد:
- کاهش زمان یادگیری برای تیمهای عملیاتی و توسعه.
- امکان Code Review سادهتر نسبت به اسکریپتهای Bash یا PowerShell پیچیده.
- مستندسازی ضمنی زیرساخت؛ چون Playbook بیانگر وضعیت مطلوب سیستم است.
در حالی که بسیاری از ابزارهای اتوماسیون نیاز به دانش عمیق برنامهنویسی دارند، انسیبل منطق اجرا را بهشکل Task محور تعریف کرده و تمرکز را از «چگونه اجرا کردن» به «چه چیزی باید برقرار باشد» منتقل میکند.
2. مقیاسپذیری
انسیبل از طریق مکانیزم Parallel Execution میتواند عملیات را بهشکل همزمان روی صدها یا هزاران نود اجرا کند. این ویژگی مبتنی بر:
- Inventory Management ساختاریافته
- قابلیت Groupبندی سرورها
- استفاده از Fork Process برای اجرای موازی
در مقیاس سازمانی، با استفاده از Ansible Tower یا نسخهی متنباز آن (AWX) میتوان Job Queue ،RBAC و Scheduling تعریف کرد. بنابراین اجرای گسترده بدون تغییر در منطق Playbook انجام میشود و فقط دامنهی Inventory گسترش پیدا میکند.
3. نیاز نداشتن به نصب کلاینت (Agentless Architecture)
انسیبل بر پایهی SSH در لینوکس و WinRM در ویندوز کار میکند. یعنی:
- نیازی به نصب Agent دایمی روی سرورها نیست.
- سطح حملهی امنیتی کاهش پیدا میکند.
- مدیریت نسخهی Agent در سرورهای متعدد حذف میشود.
کنترلنود فقط هنگام اجرا به سیستم هدف متصل میشود، Task را اعمال میکند و اتصال را میبندد. این رویکرد در محیطهایی با محدودیت امنیتی یا زیرساخت Legacy مزیت جدی محسوب میشود.
4. پشتیبانی از محیطهای مختلف (Multi-Environment Support)
انسیبل ماژولهای گستردهای برای مدیریت زیرساختهای گوناگون دارد، از جمله:
- ماشینهای لینوکسی و ویندوزی
- سرویسهای ابری مانند Amazon Web Services ،Microsoft Azure و Google Cloud
- پلتفرمهای کانتینری مانند Docker و Kubernetes
این یعنی میتوان Provisioning ،Configuration و Deployment را در یک چارچوب واحد انجام داد. تیم مجبور نیست برای هر محیط ابزار جداگانهای انتخاب کند.
تفاوت انسیبل با دیگر ابزارهای اتوماسیون
ابزارهای اتوماسیون IT با هدف مدیریت پیکربندی و اجرای خودکار عملیات طراحی شدهاند، ولی مدل اجرا و معماری آنها با یکدیگر تفاوت دارد. انسیبل، Puppet و Chef هر کدام رویکرد متفاوتی برای اعمال تغییرات روی سیستمها دارند و انتخاب میان آنها به نیاز فنی و ساختار زیرساخت بستگی دارد.
| ابزار | مدل اجرا | نیاز به عامل روی سرور | نحوه مدیریت | پیچیدگی راهاندازی |
| Ansible | Push از کنترلنود به سرورها | ندارد | اجرای Playbook از نود مرکزی | کم |
| Puppet | Pull از سرورها | دارد | دریافت تنظیمات از Puppet Server | متوسط |
| Chef | Pull از سرورها | دارد | دریافت Policy از Chef Server | زیاد |
چگونه انسیبل را نصب و پیکربندی کنیم؟
نصب و راهاندازی اولیهی انسیبل فرآیند پیچیدهای ندارد و در چند مرحلهی ساده انجام میشود. ابتدا باید یک سیستم مناسب برای کنترلنود در اختیار داشته باشید و سپس ابزار را با استفاده از پکیج منیجر سیستمعامل نصب کنید.
در سیستمعاملهای مبتنی بر Debian و Ubuntu میتوان انسیبل را با استفاده از apt نصب کرد. در توزیعهای مبتنی بر Red Hat نیز پکیج منیجر yum یا dnf برای این امر کاربرد دارد. پس از نصب، اولین قدم پیکربندی، تعریف فهرست موجودی است که در آن آدرس سرورها و گروهبندی آنها مشخص میشود. این فایل مشخص میکند انسیبل عملیات را روی کدام سیستمها اجرا کند.
در ادامه، تنظیمات پایه مانند روش اتصال، سطح دسترسی و متغیرهای مورد نیاز در فایلهای پیکربندی انجام میشود. پس از آمادهسازی Inventory و تنظیمات اولیه میتوان با اجرای دستورهای ساده یا Playbookها ارتباط با سرورها را تست و فرآیند اتوماسیون را آغاز کرد.
معایب انسیبل
با وجود مزایای متعدد، انسیبل در برخی سناریوها محدودیتهایی دارد که پیش از استفاده باید در نظر گرفته شوند. این محدودیتها بیشتر به شیوهی اجرا و سطح مهارت مورد نیاز برای کار با ابزار مربوط میشوند.
هسته انسیبل مبتنی بر خط فرمان است و برای مدیریت گرافیکی نیاز به ابزارهای جانبی وجود دارد. از ظرفی دیگر، اجرای عملیات روی تعداد زیاد سرور ممکن است بهدلیل مدل ارتباطی با افت سرعت همراه شود. طراحی Playbookهای اصولی نیازمند آشنایی با مفاهیم لینوکس، شبکه و اتوماسیون است
چالشهای امنیتی انسیبل
استفاده از انسیبل در کنار مزایای اتوماسیون نیازمند توجه به ملاحظات امنیتی است. اگر تنظیمات امنیتی بهدرستی انجام نشوند، امکان دسترسی غیرمجاز یا افشای اطلاعات حساس وجود دارد. بنابراین، رعایت اصول امنیتی در طراحی و اجرای اتوماسیون بسیار مهم است. چالشهای امنیتی انسیبل و راهکارهای مرتبط موارد زیر را شامل میشود:
- محدود کردن دسترسیها: تعیین سطح دسترسی مناسب برای کاربران و جلوگیری از اجرای دستورهای با سطح دسترسی غیرضروری
- رمزنگاری اطلاعات حساس: حفاظت از دادهها با روشهای رمزنگاری
- احراز هویت امن: استفاده از روشهای امن برای اتصال به سرورها و جلوگیری از دسترسی افراد غیرمجاز
- کنترل دسترسی به کنترلنود: محافظت از سیستم مرکزی انسیبل که اجرای تمام عملیات از آن انجام میشود
جمعبندی
انسیبل یکی از ابزارهای کلیدی در اتوماسیون IT و DevOps است که امکان خودکارسازی فرآیندهای مدیریتی، مدیریت پیکربندی و استقرار برنامهها را فراهم میسازد. این ابزار با ساختار ساده، معماری بدون کلاینت و پشتیبانی از محیطهای مختلف، به تیمهای فنی کمک میکند عملیات زیرساختی را بهشکل استاندارد انجام دهند.
با وجود برخی محدودیتها و چالشهای امنیتی، انسیبل هنگام پیادهسازی اصولی و رعایت نکات امنیتی، نقش مهمی در افزایش بهرهوری، کاهش خطای انسانی و بهبود مدیریت سیستمها دارد. بنابراین، استفاده از آن در پروژههای کوچک تا زیرساختهای سازمانی میتواند یک راهکار موثر برای بهینهسازی فرآیندهای اتوماسیون و مدیریت فناوری اطلاعات باشد.