


 ویژه



 محصولات
محدودیت نرخ درخواست
با Rate Limiting آروانکلاد، آستانهی مجاز برای درخواستهای ورودی را کنترل کنید و زیرساخت خود را بهسادگی در برابر ترافیک مخرب ایمن نگه دارید.
مدیریت ترافیک با Rate Limiting
ویژگی Rate Limiting یا محدودیت نرخ درخواست در شبکهی توزیع محتوای آروانکلاد به شما امکان میدهد ترافیک ورودی و خروجی شبکه را کنترل کنید. بهکمک این قابلیت، شما میتوانید یک آستانهی مجاز برای تعداد درخواستهای کاربران در نظر بگیرید. اگر تعداد درخواستها از سمت کاربری بیش از این مقدار شود، سیستم براساس تنظیمات Rate limit، درخواستهای اضافی را رد میکند یا با تاخیر به آنها پاسخ میدهد.
سطوح مختلف Rate Limiting آروانکلاد
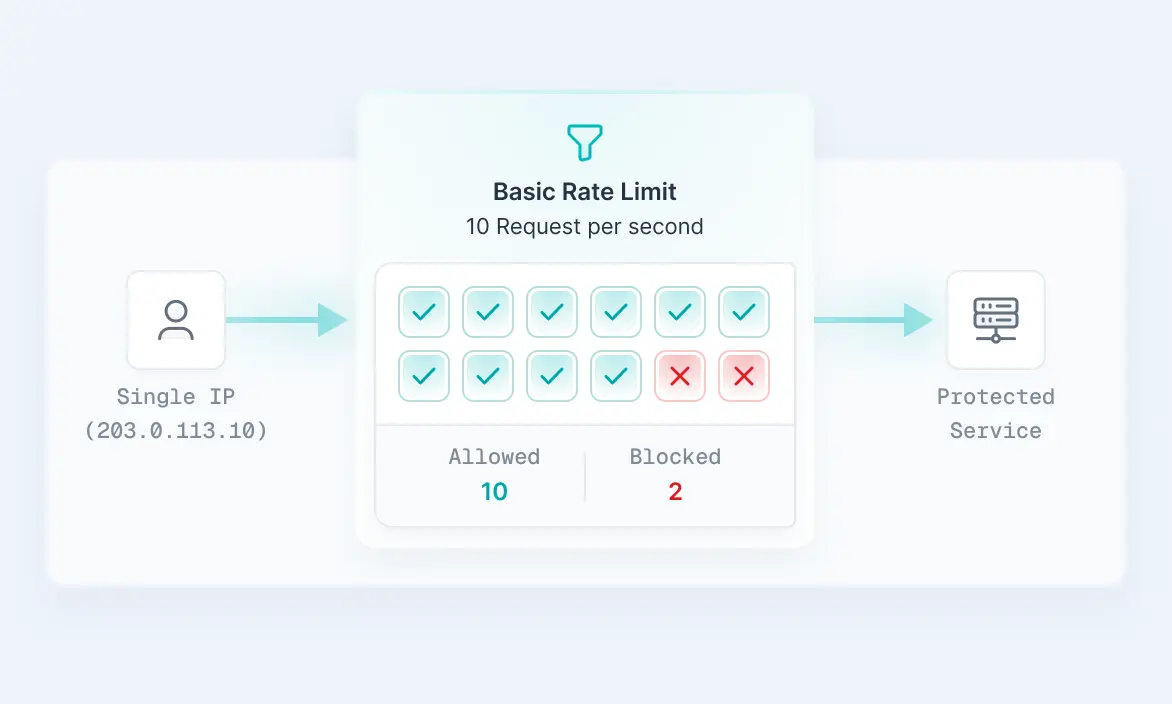
در این حالت، شما میتوانید کنترل دقیقی روی رفتار کاربران داشته باشید و بهازای هر IP، محدودیتی برای ارسال درخواست تعیین کنید. برای نمونه، میتوان مشخص کرد که یک IP در هر ثانیه تنها مجاز به ارسال 10 درخواست است. اگر تعداد درخواستها در یک ثانیه از تعداد مشخص شدهی مجاز بیشتر شود، درخواستهای اضافی بلاک میشوند. این روش، لایهی اولیهی محافظت در برابر درخواستهای غیرعادی را برای زیرساخت شما فراهم میکند.
فعالسازی
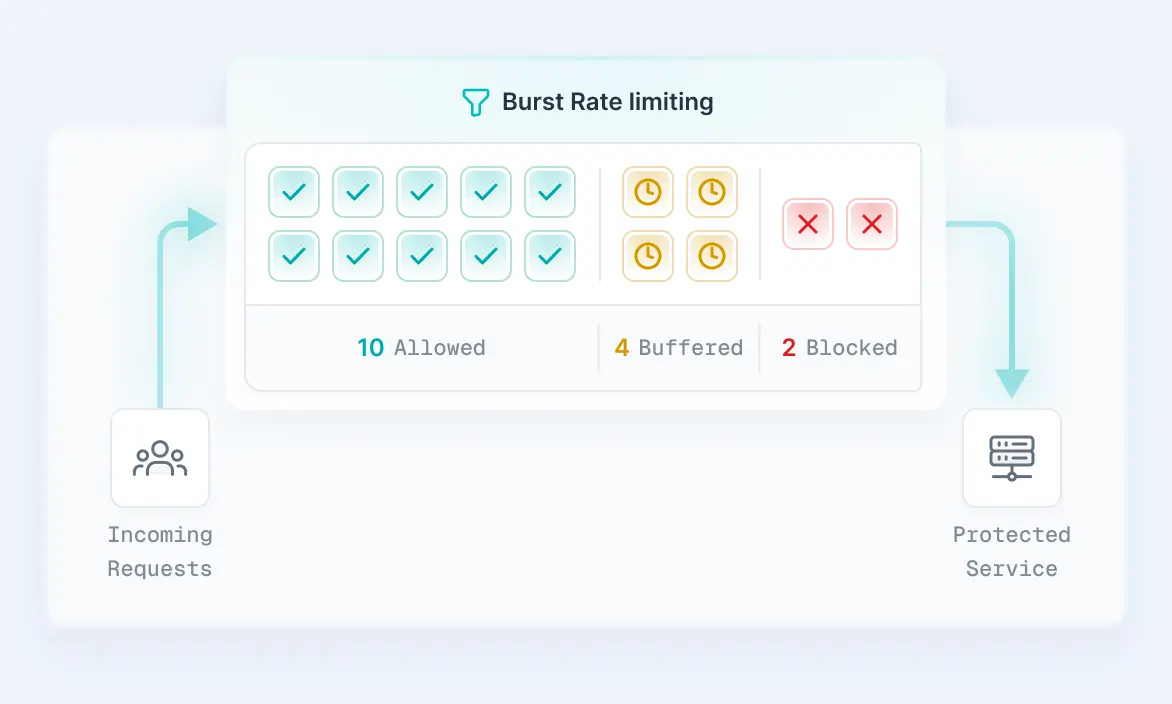
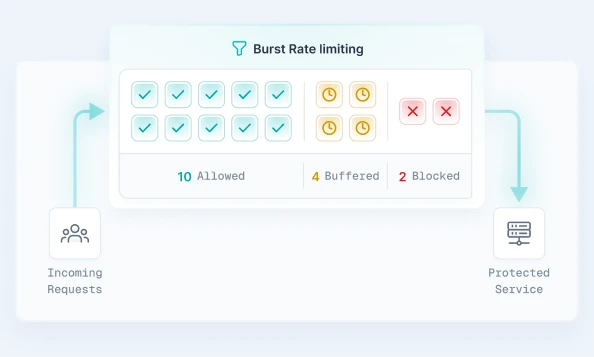
با استفاده از این حالت، ترافیکهای ناگهانی و لحظهای را بدون ایجاد اختلال در تجربهی کاربری مدیریت کنید. در این پیکربندی، درخواستهای بیش از حد مجاز تا سقف مشخصی در بافر نگه داشته میشوند و کاربر هیچ خطایی دریافت نمیکند. پس از گذشت یک بازهی زمانی معین، به تمام این درخواستهای بافرشده بهشکل همزمان پاسخ داده میشود. هر درخواستی خارج از ظرفیت تنظیمشدهی بافر، برای حفظ پایداری سیستم بلاک خواهد شد.
فعالسازی
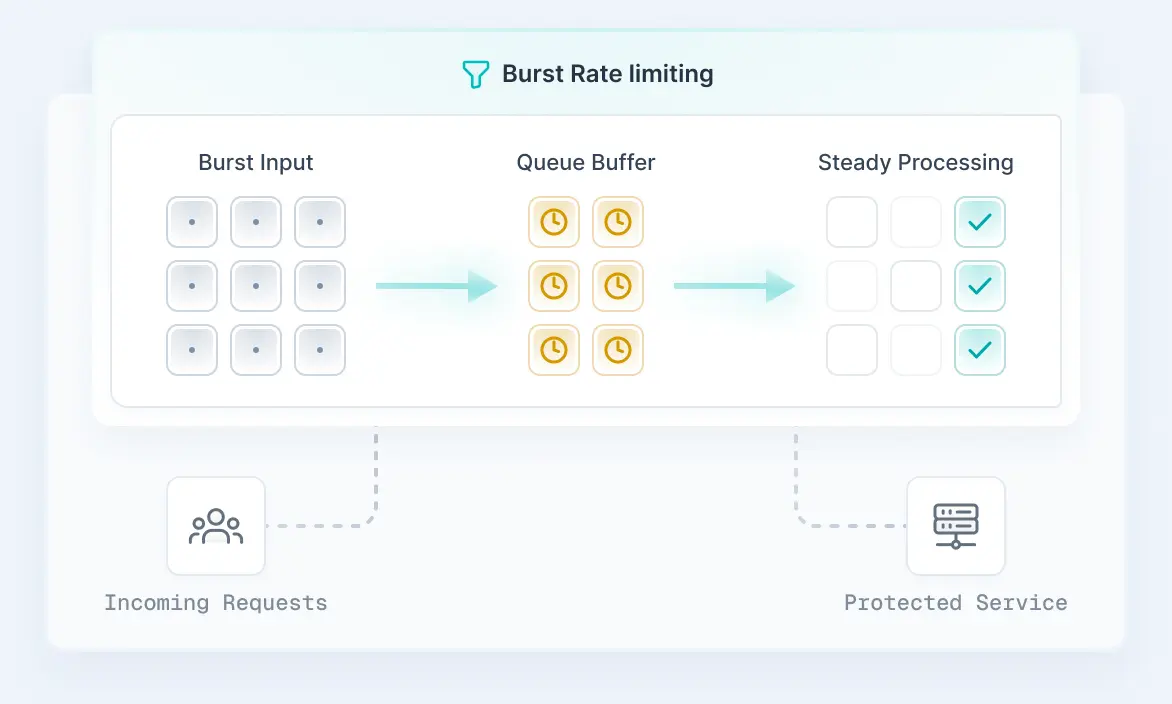
بهکمک این رویکرد، زمانی که درخواستها از حد مجاز عبور میکنند، سیستم آنها را در یک صف بافر قرار میدهد و سپس با یک ریتم ثابت و یکسان، تکتک آنها را پردازش میکند. این قابلیت با جلوگیری از بلاک شدن درخواستها، به شما اطمینان میدهد که هیچ ترافیک سالمی از دست نمیرود و فشار ناگهانی به سرور وارد نمیشود.
فعالسازی
طیف وسیعی از امکانات کاربردی
DDoS protection لایه 7
Rate Limiting با بررسی دقیق الگوی ترافیک ورودی و تشخیص درخواستهای نامعتبر، از زیرساخت شما در برابر حملات محافظت میکند.
صرفهجویی در هزینهها
با مسدود کردن ترافیک ناگهانی پیش از رسیدن به سرور، مصرف پهنای باند را بهینه میکند و هزینههای شبکه را کاهش میدهد.
محافظت در برابر حملات Brute force
این ویژگی بهکمک محدود کردن تعداد درخواستهای ورود به سیستم در یک بازهی زمانی، امنیت اطلاعات حساس کاربران را تضمین میکند.
محافظت از API
با تعیین سقف مجاز مصرف API، از فشار بیش از حد به Endpointها جلوگیری کرده و همواره دسترسپذیری سرویسها را حفظ میکند.
توزیع عادلانهی منابع سرور
قابلیت Rate Limiting با جلوگیری از ارسال درخواستهای بیشمار توسط یک کاربر و تقسیم بار منابع پردازشی، پایداری سیستم را بالا میبرد.
حفظ کیفیت سرویس
فیلتر کردن درخواستهای غیرمجاز، بار پردازشی سرورها را کاهش میدهد و سرعت پاسخگویی به کاربران را در اوج ترافیک حفظ میکند.
محدودیت نرخ درخواست یا Rate Limiting قابلیتی برای کنترل تعداد درخواستهای ارسالی در یک بازهی زمانی است. با تعیین سقف درخواست، میتوانید از ایجاد ترافیک غیرعادی و فشار بیش از حد روی زیرساخت جلوگیری کنید.
این قابلیت تعداد درخواستهای مجاز را کنترل میکند و درخواستهای بیش از حد تعیینشده را براساس تنظیمات Rate Limit محدود میسازد. به این ترتیب، فشار روی سرور و منابع شبکه کمتر میشود.
بله؛ شما میتوانید سقف مجاز درخواستها را بهطور دقیق برای هر IP، دامنهی مشخص یا Endpointهای حساس (مانند مسیرهای ورود به سیستم و APIها) تنظیم کنید.
بله. این ویژگی بهطور مشخص برای مهار حملات لایهی ۷ یا لایهی اپلیکیشن عمل میکند. با تعریف محدودیت درخواست بهازای هر IP، میتوانید الگوهای ترافیک مخرب و حملات بروت فورس را پیش از درگیر شدن منابع پردازشی سرور و پر شدن پهنای باند مسدود کنید.