OpenSSL یک ابزار متنباز برای پیادهسازی امنیت در ارتباطات اینترنتی است که بهطور گسترده در وبسایتها و سرویسهای آنلاین استفاده میشود. این ابزار امکان رمزنگاری دادهها، مدیریت گواهینامههای SSL/TLS و برقراری ارتباط امن بین مرورگر کاربر و سرور را فراهم میکند و نقش مهمی در اجرای پروتکلهای امنیتی مانند HTTPS دارد.
بهکمک OpenSSL میتوان گواهینامههای دیجیتال را ایجاد و بررسی کرد، مدیریت کلیدهای عمومی و خصوصی را انجام داد و از صحت و امنیت تبادل اطلاعات مطمین شد. بنابراین، OpenSSL یکی از پایهایترین ابزارهای امنیت وب محسوب میشود و در کنار آن خرید SSL معتبر نقش موثری در افزایش امنیت وبسایتها ایفا میکند. برای آشنایی با ویژگیهای این ابزار در ادامه با ما همراه باشید.
OpenSSL چیست؟
OpenSSL یک ابزار متنباز و استاندارد برای پیادهسازی پروتکلهای امنیتی در وب است که بیشتر برای کار با TLS و رمزنگاری دادهها استفاده میشود. این ابزار هم بهشکل کتابخانهی نرمافزاری در برنامهها به کار میرود و هم مانند یک ابزار خط فرمان برای مدیریت گواهینامهها، کلیدهای رمزنگاری و بررسی ارتباطات امن در دسترس است.
این ابزار پایهی فنی بسیاری از ارتباطات امن در اینترنت را تشکیل میدهد. زمانی که یک وبسایت از HTTPS استفاده میکند، فرآیند رمزنگاری، اعتبارسنجی گواهی و تبادل امن دادهها با کمک OpenSSL انجام میشود. برای درک بهتر نقش گواهینامهها در این فرآیند، آشنایی با SSL ضروری است. برای شناخت بیشتر این مفهوم میتوانید مقالهی SSL چیست را مطالعه کنید.
کاربردهای OpenSSL
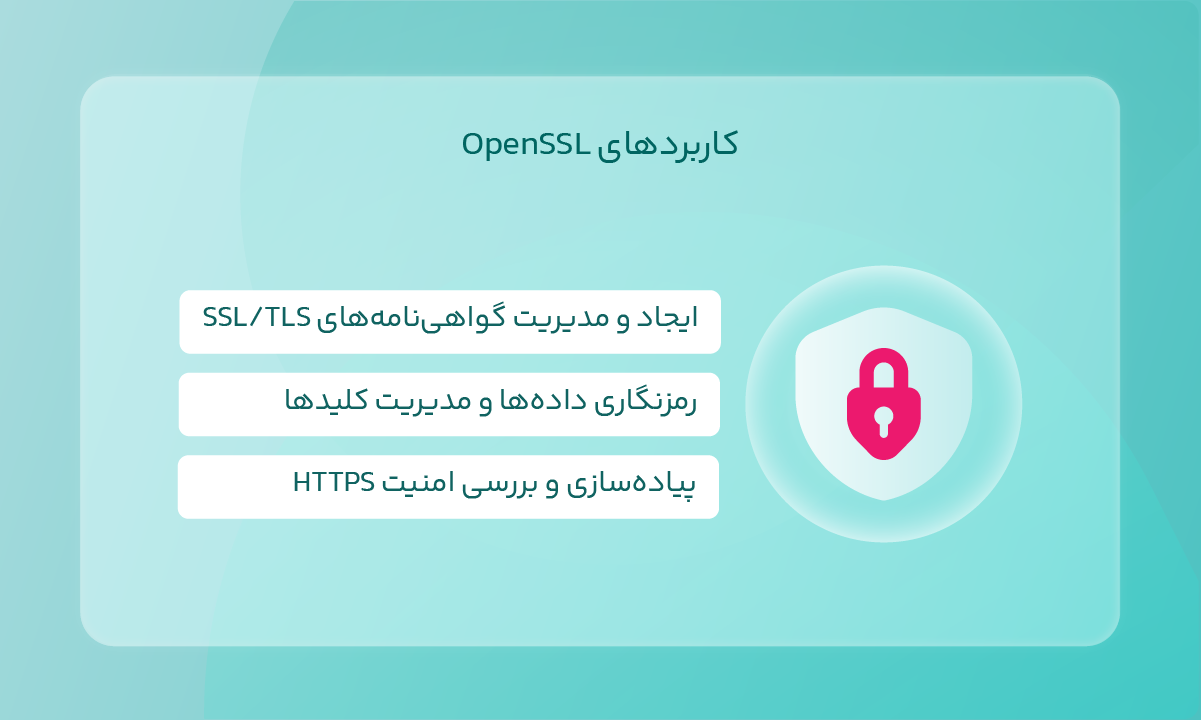
OpenSSL در امنیت وب نقش مهمی دارد و بهطور مستقیم در ایجاد، مدیریت و بررسی ارتباطات امن استفاده میشود. این ابزار به مدیران سرور و تیمهای فنی کمک میکند فرآیند رمزنگاری دادهها، اعتبارسنجی گواهینامهها و امنیت ارتباطات مبتنی بر HTTPS را بهدرستی پیادهسازی و کنترل کنند.
1. ایجاد و مدیریت گواهینامههای SSL/TLS
یکی از مهمترین کاربردهای OpenSSL، کار با گواهینامههای SSL/TLS است. با این ابزار میتوان کلید خصوصی تولید کرد، فایل CSR ساخت، گواهینامهها را بررسی و اطلاعاتی مانند نام دامنه، تاریخ اعتبار و زنجیرهی اعتماد را کنترل کرد.
2. رمزنگاری دادهها و مدیریت کلیدها
OpenSSL ابزارهای لازم برای رمزنگاری اطلاعات و مدیریت کلیدهای عمومی و خصوصی را فراهم میکند. در ارتباطات وب کلید عمومی منتشر میشود، ولی کلید خصوصی باید محرمانه بماند. این ابزار امکان تولید و بررسی کلیدها با الگوریتمهای امن را در اختیار قرار میدهد.
3. پیادهسازی و بررسی امنیت HTTPS
OpenSSL برای بررسی و عیبیابی ارتباطات HTTPS نیز استفاده میشود. با این ابزار میتوان فرآیند اتصال امن، نسخههای مختلف پروتکل TLS و مشکلات پیکربندی سرور را شناسایی کرد و از امنیت ارتباط وبسایت اطمینان گرفت.
چگونه OpenSSL را نصب و پیکربندی کنیم؟
برای استفاده از OpenSSL در پروژههای وب و امنیتی، ابتدا باید این ابزار روی سیستمعامل نصب و بهدرستی پیکربندی شود. روش نصب OpenSSL بسته به سیستمعامل متفاوت است و از راه ابزارهای مدیریت بسته یا منابع معتبر انجام میگیرد.
1. نصب OpenSSL در لینوکس
در اغلب توزیعهای لینوکس، OpenSSL بهشکل پیشفرض نصب است یا از راه Package Manager نصب میشود. برای استفاده در توسعهی نرمافزار، نصب بستههای مربوط به کتابخانهها نیز لازم است تا امکان کامپایل و استفاده در پروژهها فراهم باشد.
2. نصب OpenSSL در macOS
در سیستمعامل macOS، رایجترین روش نصب OpenSSL استفاده از ابزار Homebrew است. پس از نصب، شاید نیاز باشد مسیر کتابخانهها و فایلهای هدر بهشکل دستی در تنظیمات پروژه معرفی شود، چون نسخهی پیشفرض سیستم همیشه مناسب توسعه نیست.
3. نصب OpenSSL در ویندوز
OpenSSL نسخهی باینری رسمی برای ویندوز ارایه نمیدهد. به همین خاطر، نصب آن از راه توزیعهای ثالث معتبر یا کامپایل از سورس انجام میشود. در محیطهای حساس، انتخاب منبع معتبر و بهروزرسانی منظم اهمیت بسیاری دارد.
4. پیکربندی اولیه OpenSSL
پس از نصب میتوان نسخه و تنظیمات OpenSSL را بررسی کرد. فایل پیکربندی این ابزار روی نحوهی تولید گواهینامهها و کلیدها تاثیر میگذارد و در محیطهای حرفهای براساس سیاستهای امنیتی سازمان تنظیم میشود.
فرمانهای مهم OpenSSL
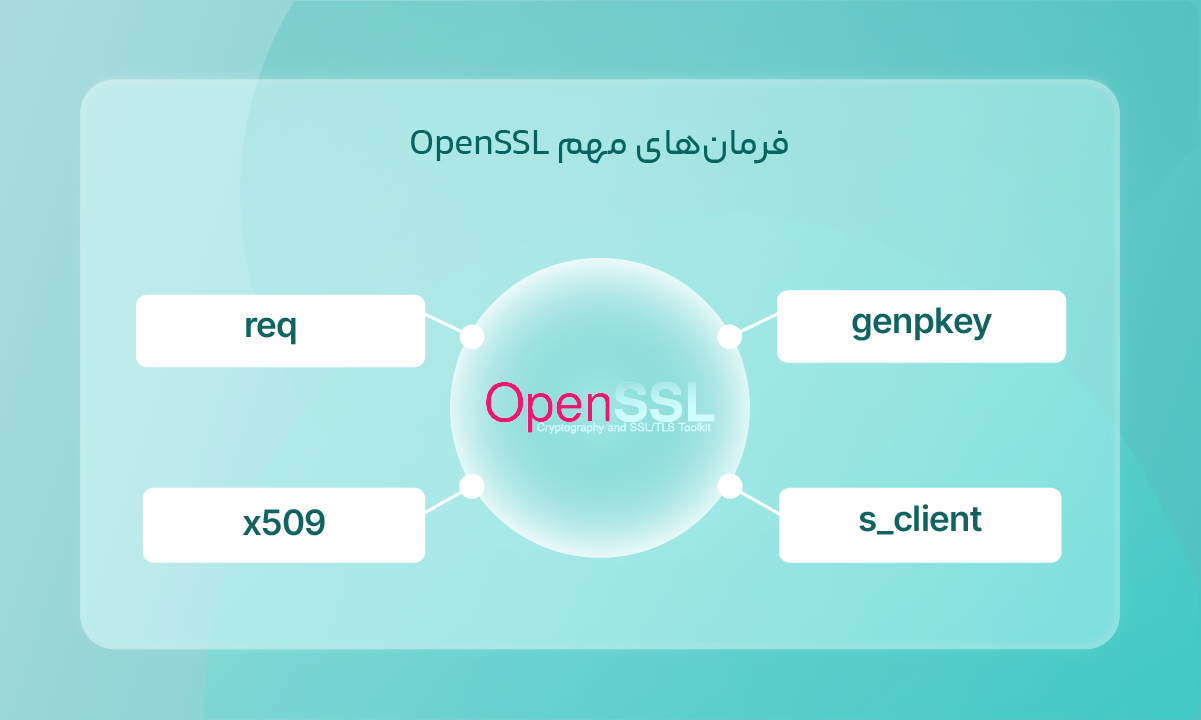
OpenSSL مجموعهای از فرمانها را در اختیار دارد که برای مدیریت گواهینامهها، کلیدها و بررسی ارتباطات امن استفاده میشوند. این فرمانها بیشتر در راهاندازی HTTPS، مدیریت SSL و عیبیابی مشکلات امنیتی کاربرد دارند.
1. genpkey
برای ایجاد کلید خصوصی از فرمان genpkey استفاده میشود. این کلید پایهی اصلی رمزنگاری در SSL/TLS است و باید بهشکل امن نگهداری شود. انتخاب الگوریتم و اندازهی کلید در این مرحله اهمیت بسیاری دارد.
2. req
فرمان req برای ساخت فایل CSR به کار میرود. CSR فایلی است که اطلاعات دامنه و کلید عمومی را در خود دارد و برای دریافت گواهینامهی SSL به مرجع صادرکننده ارسال میشود. OpenSSL امکان ساخت CSR و حتا گواهی self-signed را فراهم میکند.
3. x509
با فرمان x509 میتوان اطلاعات گواهینامههای SSL را مشاهده و بررسی کرد. این فرمان برای مشاهدهی جزییاتی مانند صادرکننده، مدت اعتبار و نام دامنه استفاده میشود و در تبدیل فرمت گواهینامهها نیز کاربرد دارد.
4. s_client
فرمان s_client یکی از ابزارهای مهم برای بررسی اتصال امن به وبسایتهاست. با این فرمان میتوان ارتباط TLS، زنجیرهی گواهی و مشکلات رایج پیکربندی سرور را شناسایی کرد. این دستور برای عیبیابی خطاهای HTTPS کاربرد دارد.
مشکلات رایج OpenSSL
OpenSSL یکی از پرکاربردترین ابزارهای امنیت وب است و نقش مهمی در محافظت از ارتباطات اینترنتی دارد. با این حال مانند هر نرمافزار امنیتی دیگر، استفادهی نادرست یا نسخههای قدیمی آن میتواند ریسکهایی بههمراه داشته باشد. شناخت این چالشها برای حفظ امنیت وبسایتها ضروری است.
1. آسیبپذیریهای امنیتی
در گذشته، برخی آسیبپذیریها در پیادهسازی OpenSSL شناسایی شدهاند که مشهورترین آنها Heartbleed است. این مشکل باعث میشد مهاجم بتواند بخشی از حافظهی سرور را بخواند و به اطلاعات حساس دسترسی پیدا کند. چنین نمونههایی نشان میدهد که حتا ابزارهای امنیتی معتبر نیز نیازمند نظارت و بهروزرسانی مداوم هستند.
2. اهمیت بهروزرسانی
یکی از مشکلات رایج در استفاده از OpenSSL، باقی ماندن روی نسخههای قدیمی و خارج از پشتیبانی است. نسخههای قدیمی دیگر بهروزرسانی امنیتی دریافت نمیکنند و میتوانند نقطه ضعف جدی برای وبسایت باشند. استفاده از نسخههای پشتیبانیشده و بهروزرسانی منظم بخش مهمی از امنیت عملیاتی محسوب میشود.
3. پیکربندی نادرست
بسیاری از مشکلات امنیتی به خود OpenSSL مربوط نیست، بلکه از پیکربندی نادرست آن ناشی میشود. تنظیم اشتباه نسخههای TLS، استفاده از الگوریتمهای ضعیف یا ناقص بودن زنجیرهی گواهی از جمله مواردی هستند که میتوانند امنیت HTTPS را تحت تاثیر قرار دهند. بررسی دورهای تنظیمات و تست اتصال امن از بروز این مشکلات جلوگیری میکند.
تفاوت OpenSSL با سایر ابزارهای امنیتی
OpenSSL تنها ابزار موجود در حوزهی امنیت نیست، ولی حوزهی تمرکز مشخص و متفاوتی دارد. این ابزار بیشتر برای امنیت ارتباطات وب، مدیریت گواهینامههای SSL/TLS و پیادهسازی HTTPS استفاده میشود. در مقابل، برخی ابزارهای دیگر با هدفهای متفاوتی طراحی شدهاند و کاربرد آنها به امنیت وب محدود نمیشود. بنابراین، مقایسهی OpenSSL با ابزارهایی مانند GnuPG یا راهکارهای PKI به درک بهتر جایگاه آن کمک میکند.
| ابزار | حوزه تمرکز اصلی | کاربرد رایج |
| OpenSSL | TLS ،HTTPS، گواهینامههای SSL، رمزنگاری ارتباطات وب | مدیریت گواهینامهها، تست HTTPS، رمزنگاری دادهها |
| GnuPG | OpenPGP و رمزنگاری فایل و ایمیل | امضای دیجیتال، رمزنگاری ایمیل، مدیریت کلیدهای شخصی |
| PKI | معماری و فرآیند سازمانی امنیت | صدور و مدیریت گواهینامهها در مقیاس سازمانی |
جمعبندی
OpenSSL یکی از مهمترین ابزارهای امنیت وب است که نقش اصلی آن در پیادهسازی ارتباطات امن و رمزنگاری دادهها خلاصه میشود. این ابزار در مدیریت گواهینامههای SSL/TLS، تولید و نگهداری کلیدهای عمومی و خصوصی و بررسی امنیت ارتباطات مبتنی بر HTTPS کاربرد گستردهای دارد و بخش بزرگی از زیرساخت امنیتی وبسایتها به آن وابسته است.
در عین حال، امنیت فقط به استفاده از OpenSSL محدود نمیشود. انتخاب نسخههای پشتیبانیشده، بهروزرسانی منظم، پیکربندی صحیح و بررسی دورهای ارتباطات امن نقش تعیینکنندهای در حفظ امنیت دارند. استفادهی آگاهانه از OpenSSL در کنار SSL معتبر میتواند پایهای مطمین برای ایجاد و مدیریت ارتباطات امن در وب فراهم کند.