افزایش امنیت فضای ابری به مجموعهای از روشها و اقدامات گفته میشود که برای محافظت از دادهها، سرویسها و زیرساختهای Cloud در برابر تهدیدهای سایبری استفاده میشوند. با گسترش استفاده از رایانش ابری، تهدیدهایی مانند نشت اطلاعات، حملههای فیشینگ، سرقت اطلاعات ورود و دسترسی غیرمجاز نیز بیشتر شدهاند. از آنجایی که بسیاری از کسبوکارها دادهها و سرویسهای خود را در محیطهای ابری نگهداری میکنند، توجه به امنیت این فضا اهمیت بیشتری پیدا کرده است.
امنیت فضای ابری بر پایهی مجموعهای از روشهای فنی و مدیریتی انجام میشود. مدیریت دسترسی کاربران، استفاده از احراز هویت چندمرحلهای، رمزنگاری دادهها، نظارت بر فعالیت کاربران و بهروزرسانی مداوم سیستمها از جمله اقداماتی هستند که برای کاهش ریسک حملهها در فضای ابری کاربرد دارند. انتخاب و اجرای درست این روشها میتواند احتمال بروز مشکلات امنیتی و آسیب به دادهها را کاهش دهد.
در ادامه، مهمترین تهدیدهای امنیت Cloud، دلایل آسیبپذیری و روشهای کاربردی برای بالا بردن امنیت فضای ابری را بررسی میکنیم.
امنیت فضای ابری یا Cloud Security
امنیت فضای ابری یا Cloud Security به مجموعهای از سیاستها، کنترلهای امنیتی، فناوریها و فرآیندهایی گفته میشود که برای محافظت از منابع مبتنیبر Cloud طراحی شدهاند. این منابع میتوانند شامل دادهها، اپلیکیشنها، سرویسها، شبکهها، Workloadها و زیرساختهای ابری باشند. Cloud Security بخشی از امنیت سایبری است که روی کاهش ریسکهایی مانند دسترسی غیرمجاز، نشت اطلاعات (Data Breach)، پیکربندی اشتباه، سواستفاده از حسابهای کاربری و اختلال در سرویس تمرکز دارد. نوع پیادهسازی این امنیت نیز به مدل سرویس ابری مانند IaaS ،PaaS و SaaS و مدل استقرار Cloud وابسته است.
هدف Cloud Security شامل حفاظت از داده، اپلیکیشن و زیرساخت در تمام مراحل استفاده از سرویسهای ابری میشود. این حفاظت از راه اقداماتی مانند مدیریت هویت و دسترسی (IAM)، احراز هویت چندمرحلهای (MFA)، رمزنگاری دادهها، کنترل ترافیک شبکه، مانیتورینگ مداوم و مدیریت آسیبپذیریها انجام میگیرد. در عمل، امنیت فضای ابری تلاش میکند محرمانگی دادهها، یکپارچگی اطلاعات و دسترسپذیری سرویسها حفظ شوند تا احتمال نفوذ، از دست رفتن داده یا اختلال در عملکرد سرویسهای ابری به کمترین میزان برسد.
دلایل به خطر افتادن امنیت فضای ابری
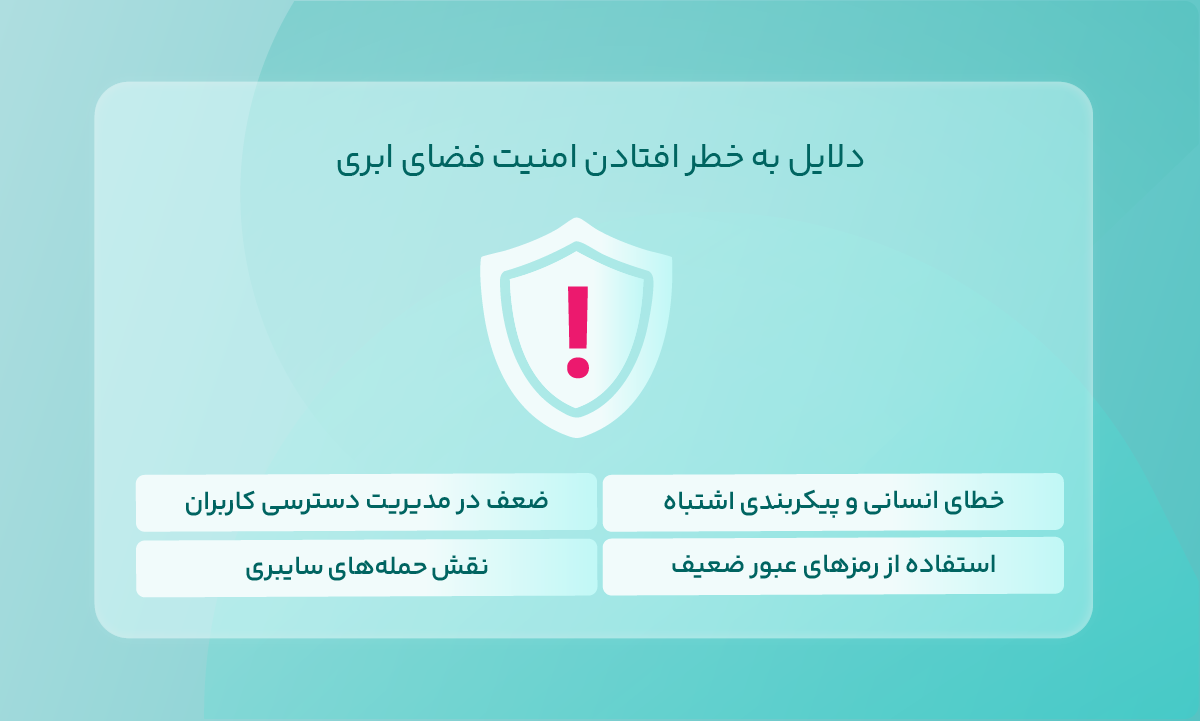
امنیت فضای ابری به عوامل مختلفی وابسته است و در بسیاری از موارد، ترکیبی از خطاهای داخلی و تهدیدهای خارجی باعث ایجاد رخدادهای امنیتی میشوند. در این ادامه، به مهمترین آنها اشاره میکنیم.
1. خطای انسانی و پیکربندی اشتباه
خطای انسانی یکی از رایجترین دلایل ایجاد مشکل در امنیت Cloud است. پیکربندی اشتباه سرویسها، باز گذاشتن دسترسی عمومی به منابع، تنظیم نادرست مجوزها یا فعال بودن پورتهای غیرضروری میتواند مسیر نفوذ را برای مهاجمان باز کند. بسیاری از رخدادهای امنیتی فضای ابری بهدلیل تنظیمات اشتباه رخ میدهند.
2. ضعف در مدیریت دسترسی کاربران
مدیریت دسترسی کاربران نقش مهمی در امنیت فضای ابری دارد. زمانی که کاربران بیش از نیاز خود به منابع دسترسی داشته یا حسابهای قدیمی و بدون استفاده حذف نشده باشند، احتمال سواستفاده بیشتر میشود. استفاده از مدل دسترسی حداقلی و کنترل مداوم مجوزها میتواند این ریسک را کاهش دهد.
3. استفاده از رمزهای عبور ضعیف
رمزهای عبور ضعیف، تکراری یا حدسزدنی یکی از مسیرهای رایج نفوذ به حسابهای ابری هستند. استفاده از یک رمز برای چند سرویس مختلف یا انتخاب رمزهای ساده، احتمال دسترسی غیرمجاز را افزایش میدهد. فعالسازی احراز هویت چندمرحلهای در کنار انتخاب رمزهای قوی میتواند امنیت حسابها را بیشتر کند.
4. نقش حملههای سایبری
حملههای سایبری یکی از مهمترین تهدیدهای امنیت Cloud بهشمار میروند. حملههای فیشینگ، سرقت اطلاعات ورود، بدافزارها، حملههای DDoS و سواستفاده از آسیبپذیریهای امنیتی میتوانند باعث نشت اطلاعات یا اختلال در سرویسها شوند. شناسایی تهدیدها، مانیتورینگ مداوم و استفاده از کنترلهای امنیتی مناسب، نقش مهمی در کاهش این خطرات دارند.
اهمیت امنیت در فضای ابری
امنیت فضای ابری بهدلیل نقش مستقیم آن در حفاظت از دادههای حساس بسیار مهم است. اطلاعات مالی، دادههای مشتریان، فایلهای سازمانی، اطلاعات هویتی و دادههای عملیاتی اغلب در محیطهای Cloud ذخیره میشوند و هرگونه دسترسی غیرمجاز یا نشت اطلاعات میتواند خسارت مالی و اعتباری ایجاد کند. از دست رفتن دادهها، توقف سرویس یا افشای اطلاعات محرمانه ممکن است علاوهبر هزینههای بازیابی، باعث کاهش اعتبار برند و از بین رفتن اعتماد مشتریان شود. به همین دلیل، پیش از خرید فضای ابری، بررسی زیرساخت امنیتی، روشهای محافظت از اطلاعات و سطح کنترل دسترسی اهمیت بسیاری دارد.
امنیت Cloud در ایجاد اعتماد کاربران نیز نقش مهمی ایفا میکند. زمانی که کاربران مطمین باشند اطلاعات آنها در محیطی امن نگهداری میشود، احتمال استفادهی مداوم از سرویس بالا میرود. از طرف دیگر، بسیاری از سازمانها باید الزامات قانونی و استانداردهای Compliance را رعایت کنند تا نحوهی ذخیرهسازی، پردازش و حفاظت از دادهها مطابق مقررات باشد. رعایت این الزامات میتواند ریسک جریمههای قانونی، مشکلات حقوقی و رخدادهای امنیتی را کاهش دهد.
رایجترین تهدیدهای امنیتی در فضای ابری
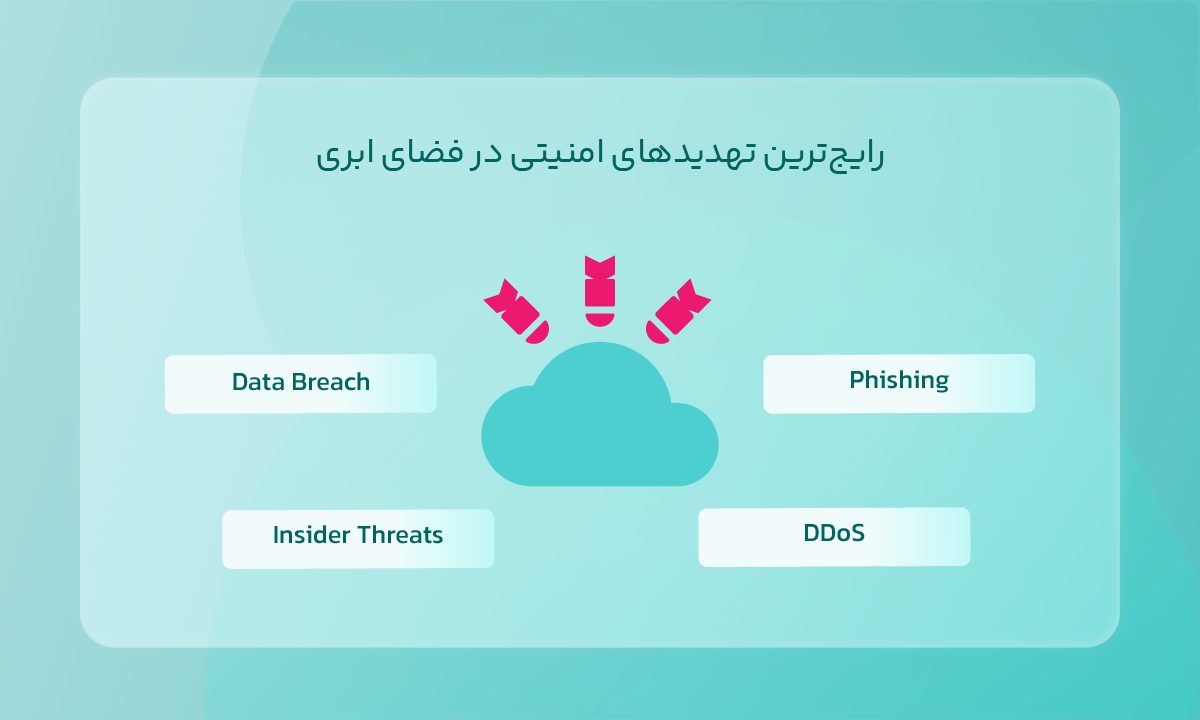
فضای ابری با وجود مزایای مختلف، در معرض تهدیدهای امنیتی متعددی قرار دارد. این تهدیدها میتوانند باعث نشت اطلاعات، اختلال در سرویسها یا دسترسی غیرمجاز به دادهها شوند. شناخت این خطرات به کاهش ریسکهای امنیتی کمک میکند.
Data Breach .1
Data Breach به افشای اطلاعات حساس برای افراد غیرمجاز گفته میشود. این مشکل اغلب بهخاطر پیکربندی اشتباه، ضعف در مدیریت دسترسی یا سرقت اطلاعات ورود رخ میدهد و میتواند خسارت مالی و اعتباری بهدنبال داشته باشد.
Insider Threats .2
تهدیدهای داخلی به خطراتی گفته میشود که از سمت افراد دارای دسترسی قانونی به وجود میآیند. اشتباه کارمندان، سواستفاده از مجوزها یا افشای ناخواستهی اطلاعات از نمونههای رایج این تهدید هستند.
3. Phishing
در حملههای فیشینگ، مهاجم تلاش میکند با ایمیل یا صفحهی جعلی اطلاعات ورود کاربران را به سرقت ببرد. موفقیت این حملهها میتواند به دسترسی غیرمجاز به حسابهای Cloud منجر شود.
4. DDoS
حملههای DDoS با ارسال حجم بسیاری از درخواستها، سرویسهای ابری را دچار اختلال میکنند. این حملهها ممکن است باعث کندی یا از دسترس خارج شدن اپلیکیشنها و سرویسهای آنلاین شوند.
روشهای افزایش امنیت فضای ابری
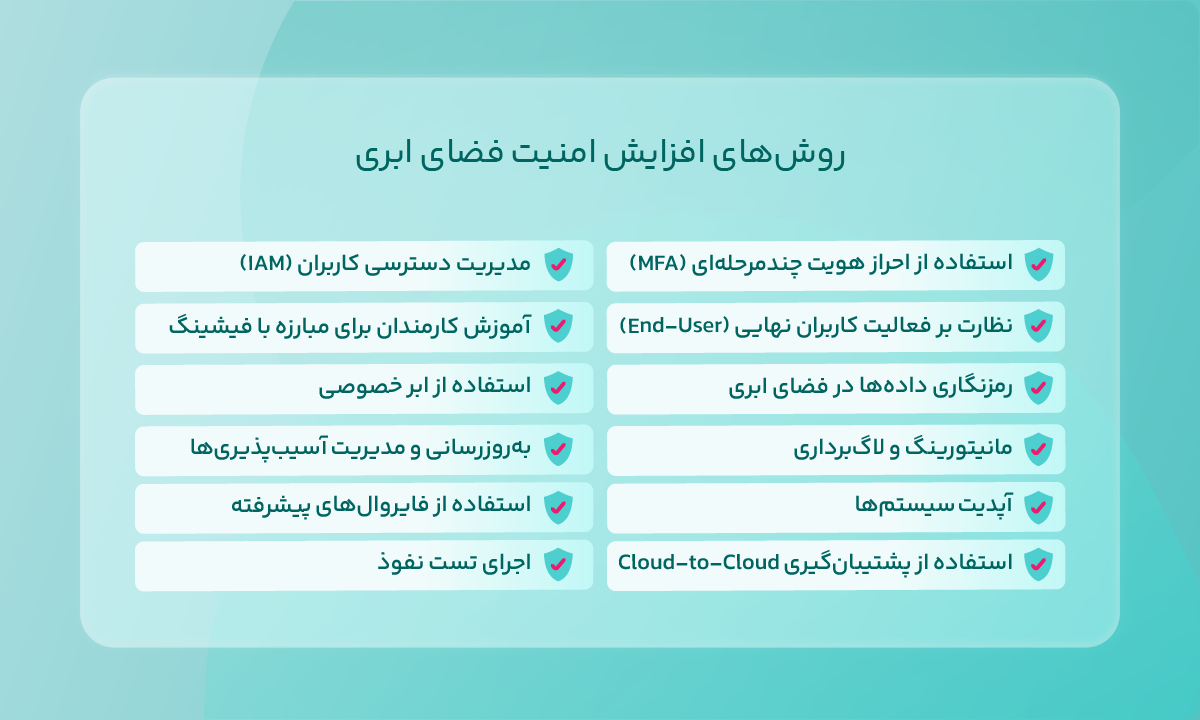
افزایش امنیت فضای ابری به استفادهی همزمان از چندین روش امنیتی نیاز دارد. هر کدام از این راهکارها بخشی از ریسکهای امنیتی Cloud را کاهش میدهند و در کنار هم میتوانند سطح حفاظت از دادهها و سرویسها را بیشتر کنند.
1. استفاده از احراز هویت چندمرحلهای (MFA)
احراز هویت چندمرحلهای روشی برای افزایش امنیت حسابهای کاربری است. در این روش، کاربر علاوهبر رمز عبور باید یک مرحلهی تایید دیگر مانند کد پیامک، اپلیکیشن احراز هویت یا کلید امنیتی را نیز تکمیل کند. این کار احتمال دسترسی غیرمجاز را کاهش میدهد.
2. مدیریت دسترسی کاربران (IAM)
مدیریت هویت و دسترسی یا IAM برای تعیین سطح دسترسی کاربران به منابع ابری استفاده میشود. در این روش، هر کاربر فقط به بخشهایی دسترسی دارد که برای انجام وظایف خود به آن نیازمند است و احتمال سواستفاده کاهش پیدا میکند.
3. نظارت بر فعالیت کاربران نهایی (End-User)
نظارت بر فعالیت کاربران به شناسایی رفتارهای مشکوک کمک میکند. بررسی ورودهای غیرعادی، دانلود حجم زیاد داده یا تغییرات غیرمنتظره در حسابها میتواند نشانهی رخدادهای امنیتی باشد.
4. آموزش کارمندان برای مبارزه با فیشینگ
آموزش کارکنان یکی از روشهای مهم جلوگیری از حملههای فیشینگ است. آشنایی با ایمیلهای جعلی، لینکهای مشکوک و روشهای سرقت اطلاعات میتواند احتمال موفقیت این حملهها را کاهش دهد.
5. رمزنگاری دادهها در فضای ابری
رمزنگاری دادهها باعث میشود اطلاعات در زمان ذخیرهسازی یا انتقال بهشکل محافظتشده باقی بمانند. در این حالت، حتا اگر دادهها در اختیار فرد غیرمجاز قرار بگیرند، خواندن آنها دشوارتر خواهد بود.
6. استفاده از ابر خصوصی
ابر خصوصی برای سازمانهایی مناسب است که به کنترل بیشتر روی دادهها و زیرساخت نیاز دارند. این مدل میتواند امنیت و سطح مدیریت دسترسی را برای اطلاعات حساس افزایش دهد.
7. مانیتورینگ و لاگبرداری
مانیتورینگ و ثبت لاگ به بررسی مداوم وضعیت سرویسها و شناسایی رخدادهای مشکوک کمک میکند. لاگها میتوانند اطلاعات مهمی دربارهی دسترسی کاربران و تغییرات سیستم در اختیار تیم امنیت قرار دهند.
8. بهروزرسانی و مدیریت آسیبپذیریها
شناسایی و برطرف کردن آسیبپذیریها نقش مهمی در امنیت Cloud دارد. بررسی مداوم ضعفهای امنیتی و رفع آنها میتواند احتمال سواستفاده مهاجمان را کاهش دهد.
9. آپدیت سیستمها
بهروزرسانی سیستمعاملها، نرمافزارها و سرویسهای ابری باعث رفع آسیبپذیریهای شناختهشده میشود. استفاده از نسخههای قدیمی بهطور معمول ریسک حملهها را افزایش میدهد.
10. استفاده از فایروالهای پیشرفته
فایروالهای پیشرفته ترافیک ورودی و خروجی شبکه را کنترل میکنند و میتوانند دسترسیهای مشکوک را محدود سازند. برای آشنایی بیشتر با عملکرد این ابزار، مطالعهی مقالهی فایروال چیست میتواند مفید باشد.
11. استفاده از پشتیبانگیری Cloud-to-Cloud
پشتیبانگیری Cloud-to-Cloud روشی برای ذخیرهی نسخهی پشتیبان دادهها در یک محیط ابری دیگر است. این کار در زمان حذف تصادفی اطلاعات، خرابی سرویس یا حملههای سایبری به بازیابی دادهها کمک میکند.
12. اجرای تست نفوذ
تست نفوذ برای شناسایی ضعفهای امنیتی پیش از مهاجمان انجام میشود. در این روش، وضعیت امنیتی سرویسها و زیرساختها مورد بررسی قرار میگیرند تا مشکلات احتمالی پیشاز رخداد واقعی از بین بروند.
امنیت در محیطهای Multi-Cloud
محیطهای Multi-Cloud به زیرساختهایی اشاره دارد که در آنها از چند سرویسدهندهی Cloud بهشکل همزمان استفاده میشود. این مدل میتواند انعطافپذیری و مقیاسپذیری بیشتری ایجاد کند، ولی مدیریت امنیت را نیز پیچیدهتر میسازد. تفاوت در تنظیمات امنیتی، روشهای مدیریت دسترسی، ابزارهای مانیتورینگ و سیاستهای هر سرویسدهنده ممکن است کنترل امنیت را دشوارتر کند و احتمال پیکربندی اشتباه را افزایش دهد.
در محیطهای چندابری، استفاده از مدیریت یکپارچه امنیت اهمیت زیادی دارد. یکپارچهسازی مانیتورینگ، مدیریت دسترسی کاربران، لاگبرداری و سیاستهای امنیتی میتواند دید بهتری نسبت به وضعیت امنیتی کل زیرساخت ایجاد کند. این موضوع به شناسایی سریعتر تهدیدها و کاهش ریسک رخدادهای امنیتی در محیطهای Multi-Cloud کمک میکند.
بهترین ابزارهای امنیت فضای ابری
ابزارهای امنیت Cloud برای مانیتورینگ، شناسایی تهدیدها، مدیریت رخدادهای امنیتی و بررسی وضعیت سرویسهای ابری استفاده میشوند. استفاده از این ابزارها میتواند دید دقیقتری نسبت به وضعیت امنیتی زیرساخت ایجاد کند.
- AWS Security Hub: ابزاری برای بررسی وضعیت امنیت سرویسهای AWS که هشدارهای امنیتی و مشکلات احتمالی را در یک بخش نمایش میدهد.
- Azure Security Center: ابزاری برای بررسی امنیت سرورها و سرویسهای Azure که آسیبپذیریها و تنظیمات ناامن را شناسایی میکند.
- ابزارهای SIEM: ابزارهایی برای جمعآوری و تحلیل لاگها که به شناسایی حملات، رفتارهای مشکوک و رخدادهای امنیتی کمک میکنند.
- IDS و IPS: ابزارهایی برای تشخیص و جلوگیری از حملههای شبکه که ترافیک مشکوک را بررسی و در بعضی موارد مسدود میکنند.
- Cloud Access Security Broker: ابزاری برای کنترل دسترسی کاربران، مدیریت دادهها و افزایش امنیت سرویسهای Cloud.
نکات پیشرفته برای افزایش امنیت Cloud
در کنار روشهای پایه، استفاده از برخی راهکارهای پیشرفته میتواند امنیت فضای ابری را بیشتر و کنترل دقیقتری روی دسترسیها و ترافیک شبکه ایجاد کند. در مدل Zero Trust هیچ کاربر یا سیستمی بهشکل پیشفرض مطمین نیست و همهی درخواستهای دسترسی باید بررسی و تایید شوند. این روش میتواند ریسک دسترسی غیرمجاز را کاهش دهد.
علاوهبر این، بخشبندی شبکه باعث میشود سرویسها و منابع در قسمتهای جداگانه قرار بگیرند. این کار از گسترش حملهها در کل زیرساخت جلوگیری و کنترل امنیت را سادهتر میکند. سامانههای IDS و IPS برای شناسایی و جلوگیری از حملههای شبکه استفاده میشوند. این ابزارها ترافیک مشکوک را بررسی میکنند و در برخی موارد میتوانند حملهها را مسدود سازند.
دسترسی به حسابهای مدیریتی باید محدود و کنترلشده باشد. استفاده از دسترسی موقت و ثبت فعالیت مدیران میتواند امنیت حسابهای حساس را افزایش دهد. از طرفی، تحلیل مداوم لاگها به شناسایی سریع رفتارهای غیرعادی و تلاشهای نفوذ کمک میکند و زمان واکنش به رخدادهای امنیتی را کاهش میدهد.
جمعبندی
امنیت فضای ابری یکی از بخشهای مهم در مدیریت زیرساختهای Cloud است و نقش مستقیمی در حفاظت از دادهها، سرویسها و دسترسی کاربران دارد. تهدیدهایی مانند نشت اطلاعات، حملههای فیشینگ، سواستفاده از دسترسیها و حملههای DDoS میتوانند امنیت سرویسهای ابری را تحت تاثیر قرار دهند. به همین دلیل، استفاده از روشهایی مانند MFA، مدیریت دسترسی کاربران، رمزنگاری دادهها، مانیتورینگ مداوم و تست نفوذ برای کاهش ریسکهای امنیتی اهمیت بسیاری دارد.
افزایش امنیت Cloud اغلب با یک ابزار یا یک روش انجام نمیشود و به استفادهی همزمان از چندین لایهی حفاظتی نیاز دارد. ترکیب کنترل دسترسی، مانیتورینگ، فایروال، پشتیبانگیری و استفاده از راهکار امنیت ابری میتواند امنیت زیرساختهای ابری را تقویت کند و احتمال بروز رخدادهای امنیتی را کاهش دهد.