SSH یکی از مهمترین پروتکلهای ارتباطی در مدیریت سرورها و سیستمهای لینوکسی است. مدیران شبکه و سرور از SSH برای دسترسی از راه دور، اجرای دستورها و مدیریت سرویسها بهره میبرند. این پروتکل ارتباط میان کاربر و سرور را رمزنگاری میکند و به همین دلیل، نقش مهمی در حفظ امنیت ارتباطات مدیریتی دارد. امروزه، تمام زیرساختهای مبتنی بر لینوکس و سرویسهای ابری برای مدیریت از راه دور به SSH وابسته هستند.
با وجود ساختار امن SSH، تنظیمات پیشفرض آن همیشه برای استفاده در اینترنت کافی نیستند. فعال بودن برخی قابلیتها، استفاده از رمزهای ضعیف و محدود نبودن دسترسیها میتوانند سرور را در معرض حملههای مختلف قرار دهند. از این رو، افزایش امنیت SSH به یکی از بخشهای مهم امنیت سرور تبدیل شده است. در ادامه، مهمترین تنظیمات امنیتی SSH و روشهای کاربردی برای جلوگیری از هک آن را بررسی میکنیم.
مروری بر تعریف SSH
SSH یا Secure Shell یک پروتکل ارتباطی امن برای برقراری اتصال میان کاربر و سرور در بستر شبکه است. این پروتکل ارتباط میان دو سیستم را رمزنگاری میکند تا اطلاعاتی مانند نام کاربری، رمز عبور، دستورهای مدیریتی و دادههای ارسالی در مسیر انتقال، قابلیت مشاهده یا شنود نداشته باشند. SSH یکی از مهمترین پروتکلهای مدیریت سرور در سیستمهای لینوکسی و زیرساختهای شبکه محسوب میشود و در تمام محیطهای میزبانی و سرورهای ابری کاربرد دارد. از این رو، بعد از راهاندازی یا خرید سرور مجازی، تنظیم و ایمنسازی SSH یکی از اولین مراحل مدیریت سرور بهحساب میآید.
SSH برای دسترسی از راه دور، اجرای دستورها، مدیریت سرویسها، انتقال فایل و ایجاد ارتباط مدیریتی امن کاربرد دارد. این پروتکل از مکانیزمهای رمزنگاری و احراز هویت برای محافظت از ارتباط استفاده میکند و امنیت بالاتری نسبت به روشهای قدیمی ارایه میدهد. قبل از رایج شدن SSH، بسیاری از سیستمها از Telnet برای اتصال از راه دور استفاده میکردند. Telnet اطلاعات را بدون رمزنگاری منتقل میکرد و همین موضوع باعث میشد اطلاعات ورود کاربران بهراحتی در شبکه مشاهده شود. SSH بهمرور جایگزین Telnet شد و امروز استاندارد اصلی مدیریت امن سرورها و ارتباطات مدیریتی در شبکه بهشمار میرود.
پیشنیازهای افزایش امنیت SSH
افزایش امنیت SSH به تغییر تنظیمات سرویس، مدیریت دسترسی کاربران و اعمال محدودیتهای امنیتی روی سرور نیاز دارد. به همین دلیل، آشنایی اولیه با لینوکس و مدیریت سرور بسیار مهم است. کاربر باید بتواند فایلهای تنظیمات را ویرایش، سرویسها را مدیریت و وضعیت اتصال SSH را مورد بررسی قرار دهد. بیشتر تنظیمات SSH در فایل sshd_config انجام میشوند و خطا در ویرایش این فایل میتواند دسترسی به سرور را قطع کند.
قبل از هر تغییر، تهیهی بکاپ از تنظیمات SSH ضروری است. نگهداری نسخهی پشتیبان از فایلهای اصلی باعث میشود هنگام بروز خطا بتوان تنظیمات قبلی را دوباره فعال کرد. همچنین، بهتر است قبل از اعمال تغییرات، دسترسی اضطراری به سرور وجود داشته باشد. دسترسی از راه کنسول مدیریتی، پنل نجات یا یک نشست فعال SSH میتواند از قفل شدن کامل دسترسی به سرور جلوگیری کند.
حملههای معروف SSH
سرویس SSH یکی از رایجترین هدفها در حملههای سایبری علیه سرورها است. مهاجمها اغلب بعد از شناسایی پورت SSH در تلاش هستند تا با روشهای مختلف به حسابهای کاربری دسترسی پیدا کنند. بیشتر این حملهها بهشکل خودکار و با استفاده از رباتها و اسکریپتهای تست رمز انجام میشوند.
1. حمله بروت فورس (Brute Force)
در حملهی Brute force مهاجم تعداد زیادی رمز عبور را پشت سر هم روی یک حساب کاربری امتحان میکند تا رمز صحیح پیدا شود. این حمله با ابزارهای خودکار انجام میگیرد و اگر رمز عبور ضعیف باشد یا محدودیتی برای تعداد تلاشهای ورود وجود نداشته باشد، احتمال موفقیت آن بالا میرود.
2. حمله دیکشنری (Dictionary Attack)
در Dictionary attack مهاجم از فهرستی از رمزهای عبور رایج و حدسزدنی استفاده میکند. این فهرستها بهطور معمول شامل رمزهای ساده، عبارتهای متداول، نامها و ترکیبهای پرکاربرد هستند. این روش نسبت به Brute force سریعتر است؛ چون همهی حالتهای ممکن را بررسی نمیکند و فقط سراغ رمزهای متداول میرود.
3. حمله پر کردن اعتبارنامه (Credential Stuffing)
در Credential stuffing مهاجم از اطلاعات کاربری افشاشده در نشتهای اطلاعاتی استفاده میکند. در این روش، نام کاربری و رمز عبور لو رفته روی سرویسهای دیگر هم امتحان میشوند. اگر کاربر از یک رمز تکراری برای چند حساب استفاده کرده باشد، احتمال موفقیت این حمله بالا میرود.
روشهای افزایش امنیت SSH
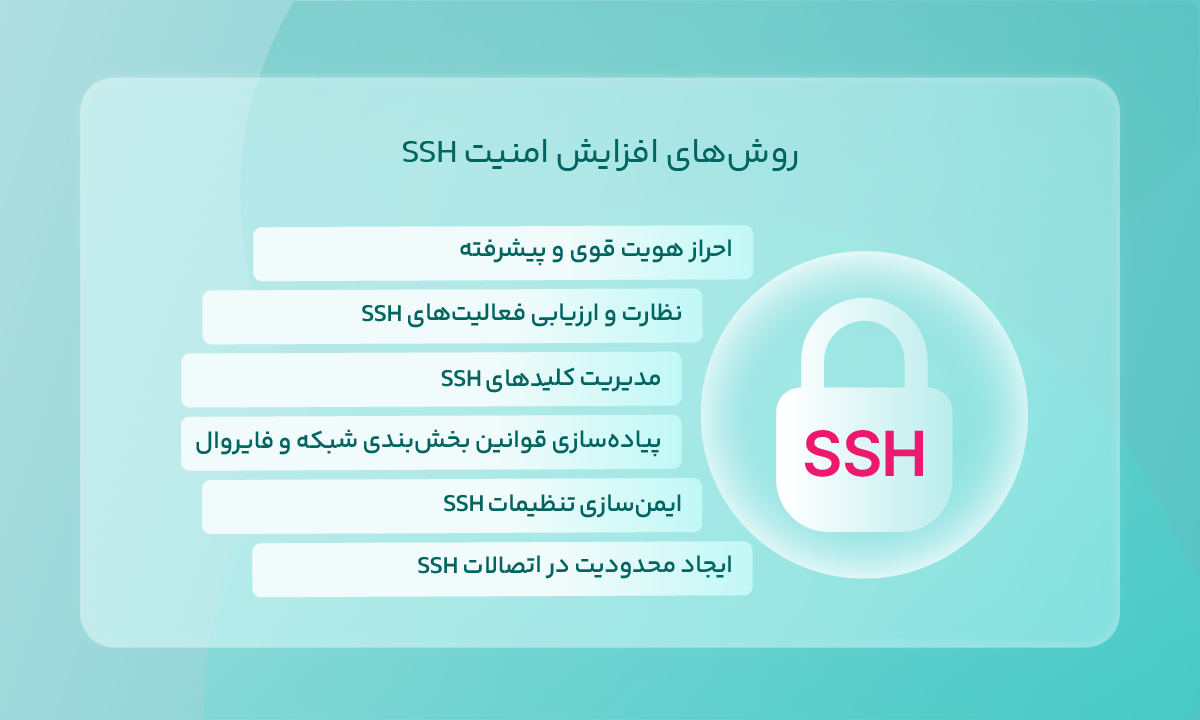
افزایش امنیت SSH به مجموعهای از تنظیمات و روشهای امنیتی برای محافظت از دسترسی SSH گفته میشود. این فرآیند با هدف کاهش دسترسی غیرمجاز، محدود کردن سطح حمله و کنترل اتصالهای ورودی انجام میگیرد. تنظیمات امنیتی SSH شامل احراز هویت امن، مدیریت دسترسی کاربران، محدودسازی اتصالها و کنترل ترافیک شبکه هستند.
1. احراز هویت قوی و پیشرفته
استفاده از رمزهای عبور ساده، یکی از مهمترین دلایل نفوذ به سرویس SSH است. استفاده از رمزهای پیچیده و طولانی، فعالسازی احراز هویت کلیدی و محدود کردن ورود با رمز عبور، امنیت SSH را افزایش میدهد. در بسیاری از سرورها، احراز هویت کلیدی جایگزین ورود با رمز عبور میشود تا احتمال موفقیت حملههای Brute force به حداقل برسد.
2. مدیریت کلیدهای SSH
کلیدهای SSH نقش اصلی در احراز هویت کاربران دارند و نگهداری نادرست آنها میتواند امنیت سرور را تهدید کند. محدود کردن دسترسی به کلید خصوصی، حذف کلیدهای قدیمی و استفاده از Passphrase برای کلیدها، بخشی از مدیریت امنیتی کلیدهای SSH بهشمار میرود. همچنین، بهتر است برای هر کاربر یا سیستم، کلید جداگانه تعریف شود.
3. ایمنسازی تنظیمات SSH
بخش بسیاری از امنیت SSH به تنظیمات سرویس وابسته است. غیرفعال کردن دسترسی مستقیم Root، تغییر پورت SSH، محدود کردن کاربران مجاز و غیرفعال کردن قابلیتهای غیرضروری، سطح حمله را کاهش میدهند. بیشتر این تنظیمات در فایل sshd_config انجام میشوند و نقش مهمی در جلوگیری از هک SSH دارند.
4. نظارت و ارزیابی فعالیتهای SSH
بررسی لاگ سرور و مانیتورینگ اتصالهای SSH به شناسایی رفتارهای مشکوک کمک میکند. تلاشهای ناموفق مکرر، اتصال از IPهای ناشناس و افزایش تعداد درخواستهای ورود میتوانند نشانهی حمله باشند. استفاده از ابزارهای مانیتورینگ و بررسی منظم لاگها، بخشی از فرآیند مداوم امنیت سرور است.
5. پیادهسازی قوانین بخشبندی شبکه و فایروال
فایروال و محدودسازی شبکه، دسترسی به سرویس SSH را کنترل میکنند. در بسیاری از سرورها، فقط IPهای مشخص اجازهی اتصال به SSH را دارند و سایر درخواستها مسدود میشوند. استفاده از قوانین شبکه و محدودسازی ترافیک ورودی، احتمال دسترسی غیرمجاز را کاهش میدهد. برای آشنایی بیشتر با نقش فایروال در کنترل ترافیک شبکه، میتوانید مطلب فایروال چیست را مطالعه کنید.
6. ایجاد محدودیت در اتصالات SSH
محدود کردن تعداد تلاشهای ورود و تعداد Sessionهای همزمان، فشار حملههای خودکار را کمتر میکند. ابزارهایی مانند Fail2Ban هم میتوانند IPهایی را که چندین بار ورود ناموفق داشتهاند، بهشکل موقت مسدود سازند. این محدودیتها باعث میشوند حملههای Brute force و اسکنهای خودکار سختتر انجام بگیرند.
نکاتی برای افزایش امنیت SSH
در کنار تنظیمات پایه، چند روش پیشرفته هم برای افزایش امنیت SSH استفاده میشوند. این روشها در سرورهای حساس یا زیرساختهای سازمانی کاربرد بیشتری دارند و سطح دسترسی به سرویس SSH را محدودتر میکنند. Port Knocking روشی برای مخفی کردن پورت SSH است. در این روش، پورت SSH تا زمان دریافت یک الگوی مشخص از درخواستها بسته میماند و فقط بعد از تشخیص توالی تعریفشده باز میشود. این کار شناسایی مستقیم سرویس SSH را سختتر میکند.
SELinux یک مکانیزم کنترل دسترسی در لینوکس است که رفتار سرویسها و سطح دسترسی آنها را محدود میسازد. این ابزار میتواند اجرای فرآیندهای غیرمجاز، تغییر دسترسیها و ارتباطهای خارج از سیاست امنیتی را کنترل کند و امنیت سرویس SSH را بالا ببرد.
محدود کردن تعداد Sessionهای همزمان SSH، فشار حملههای خودکار را کاهش میدهد. همچنین، غیرفعال کردن قابلیتها و سرویسهای غیرضروری مانند X11 Forwarding یا Agent Forwarding، سطح حمله و تعداد مسیرهای دسترسی غیرضروری را کمتر میکند.
جمعبندی
افزایش امنیت SSH به مجموعهای از تنظیمات و روشهای امنیتی برای محافظت از دسترسی سرور گفته میشود. استفاده از احراز هویت کلیدی، محدود کردن دسترسی Root، مدیریت اتصالها، بررسی لاگ سرور و استفاده از فایروال، بخشی از مهمترین راهکارهای افزایش امنیت SSH هستند. این تنظیمات میتوانند احتمال موفقیت حملههایی مانند Brute force و Credential stuffing را کاهش دهند.
امنیت SSH یک فرآیند مداوم است و فقط به تنظیمات اولیه محدود نمیشود. بررسی منظم لاگها، بهروزرسانی سرویس SSH، کنترل دسترسی کاربران و استفاده از لایههای امنیتی بیشتر، نقش مهمی در جلوگیری از هک SSH دارند. در زیرساختهای حساس، استفاده از راهکارهای امنیت ابری هم میتواند کنترل دقیقتری روی ترافیک و دسترسیهای شبکه ایجاد کند.