Handshake فرآیندی در شبکه است که قبل از شروع ارتباط اصلی بین کلاینت و سرور انجام میگیرد. در این مرحله، دو طرف اطلاعات اولیه را با هم تبادل میکنند تا شرایط برقراری ارتباط مشخص شود. این اطلاعات میتواند شامل نسخهی پروتکل، روش رمزنگاری، وضعیت اتصال یا اطلاعات احراز هویت باشد. عملکرد Handshake به ایجاد هماهنگی و اعتماد اولیه بین دو سیستم مربوط میشود. سرور هویت خود را معرفی میکند، کلاینت اعتبار آن را مورد بررسی قرار میدهد و سپس هر دو طرف روی نحوهی ارتباط به توافق میرسند.
در ادامه، عملکرد Handshake، تفاوت TCP Handshake و TLS Handshake و نقش این فرآیند در امنیت ارتباطات شبکه را بررسی میکنیم.
Handshake چیست؟
Handshake در شبکه به فرآیندی گفته میشود که طی آن، دو Endpoint قبل از شروع تبادل داده، پارامترهای ارتباط را با هم هماهنگ میکنند. این فرآیند در ابتدای Session انجام میشود و هدف آن آمادهسازی اتصال، تعیین قوانین ارتباط و اطمینان از سازگاری دو طرف است.
در Handshake، کلاینت و سرور اطلاعاتی مانند نسخهی پروتکل، Cipher Suite، شمارههای Sequence، کلیدهای رمزنگاری یا قابلیتهای ارتباطی را تبادل میکنند. نوع این اطلاعات به پروتکل مورد استفاده بستگی دارد. برای مثال، در بعضی پروتکلها Handshake فقط وضعیت اتصال را مشخص میکند، ولی در پروتکلهای امنیتی، بخشی از فرآیند احراز هویت و تبادل کلید هم محسوب میشود.
یکی از وظایف اصلی Handshake، تایید هویت و تنظیم پارامترهای ارتباط است. در TLS Handshake، سرور Certificate خود را برای کلاینت ارسال میکند تا اعتبار آن بررسی شود. سپس، دو طرف روی الگوریتمهای رمزنگاری، روش تبادل کلید و Session Key توافق میکنند تا ارتباط امن شکل بگیرد.
Handshake در پروتکلهای مختلف شبکه استفاده میشود. در TCP، این فرآیند با مکانیزم 3-Way Handshake اتصال مطمین بین Client و Server را ایجاد میکند. در TLS و HTTPS، هندشیک برای رمزنگاری ارتباط، احراز هویت سرور و محافظت از دادهها در برابر شنود و تغییر اطلاعات کاربرد دارد.
اهمیت پروتکل Handshake در امنیت ارتباطات
Handshake یکی از بخشهای اصلی امنیت در ارتباطات شبکه است، چون بسیاری از فرآیندهای رمزنگاری و احراز هویت قبل از انتقال داده، در همین مرحله انجام میشوند. در پروتکلهایی مانند TLS، کلاینت و سرور طی Handshake روی الگوریتمهای رمزنگاری، روش تبادل کلید و Session Key توافق میکنند تا ارتباط بهشکل رمزنگاریشده ادامه داشته باشد. این فرآیند از اطلاعات در مسیر انتقال، در برابر شنود، سرقت داده و تغییر محتوا محافظت میکند.
Handshake در امنیت ارتباطات اینترنتی و وبسایتهای HTTPS هم نقش مهمی دارد. مرورگر قبل از برقراری اتصال امن، Certificate سرور را بررسی میکند تا اعتبار دامنه تایید شود و ارتباط با سرور جعلی به انجام نرسد. بعد از تکمیل این مرحله، دادهها از راه کانال رمزنگاریشده منتقل میشوند. از این رو، عملکرد صحیح Handshake یکی از پایههای اصلی امنیت HTTPS و ارتباط امن در شبکه بهشمار میرود.
شیوه عملکرد پروتکل Handshake
فرآیند Handshake با ارسال درخواست اولیه از سمت کلاینت شروع میشود. در این مرحله، دو طرف اطلاعاتی مانند نسخهی پروتکل، الگوریتمهای رمزنگاری و قابلیتهای ارتباطی را با هم تبادل میکنند تا مشخص شود ارتباط با چه تنظیماتی شکل میگیرد. در پروتکلهایی مانند TLS، سرور Certificate خود را هم برای کلاینت ارسال میکند تا اعتبار آن بررسی شود.
بعد از تایید هویت سرور، کلاینت و سرور روی ایجاد یک کلید مشترک توافق میکنند. این کلید برای رمزنگاری دادههای Session استفاده میشود تا اطلاعات در مسیر انتقال خواندنی نباشند. پس از تکمیل Handshake، ارتباط وارد مرحلهی انتقال داده میشود و دادهها از راه یک کانال امن و رمزنگاریشده بین دو طرف جابهجا خواهند شد.
معماری شبکههای Handshake
در بعضی شبکهها، Handshake فقط به فرآیند ایجاد ارتباط محدود نمیشود و به ساختار کلی شبکه هم مربوط است. شبکهی Handshake Domain از معماری چند نودی استفاده میکند؛ یعنی اطلاعات و فرآیندهای شبکه بهجای وابستگی به یک سرور مرکزی، بین Nodeهای مختلف توزیع میشوند. این معماری کمک میکند مدیریت دادهها و اعتبارسنجی اطلاعات بهشکل غیرمتمرکز به انجام برسد.
در شبکههای Handshake، هر Node بخشی از اطلاعات شبکه را نگه میدارد و با Nodeهای دیگر در ارتباط است. این نودها دادهها، تراکنشها و تغییرات مربوط به دامنهها را بین هم همگامسازی میکنند تا همهی بخشهای شبکه به وضعیت یکسانی برسند. ارتباط مداوم بین Nodeها، یکی از پایههای اصلی پایداری و عملکرد شبکههای غیرمتمرکز محسوب میشود.
انواع نودها در شبکههای Handshake
شبکههای Handshake از Nodeهای مختلفی تشکیل میشوند که هر کدام وظیفهی مشخصی در نگهداری، اعتبارسنجی و پردازش اطلاعات دارند. تفاوت اصلی این نودها به میزان دسترسی آنها به دادههای شبکه، منابع سختافزاری مورد نیاز و نوع مشارکت در شبکه مربوط میشود.
Full Node .1
Full Node کاملترین نوع نود در شبکهی Handshake است. این نود نسخهی کامل بلاکچین و اطلاعات شبکه را نگه میدارد و تراکنشها و بلاکها را بهشکل مستقل بررسی میکند. Full Nodeها نقش مهمی در حفظ امنیت، اعتبارسنجی دادهها و همگامسازی شبکه دارند.
Light Node .2
Light Node یا نود سبک برای کاربرانی طراحی شده که نمیخواهند همهی دادههای شبکه را ذخیره کنند. این نودها برای دریافت اطلاعات، بخشی از پردازشها را به Full Nodeها وابسته میسازند و در نتیجه به منابع سختافزاری و فضای ذخیرهسازی کمتری نیاز دارند. سرعت راهاندازی Light Node بیشتر از Full Node است.
Miner Node .3
Miner Node نودی است که در فرآیند استخراج و تولید بلاکهای جدید مشارکت دارد. این نودها تراکنشهای شبکه را پردازش کرده و با حل محاسبات رمزنگاری، بلاکهای جدید را به بلاکچین اضافه میکنند. Miner Nodeها در امنیت و پایداری شبکه نقش مهمی دارند، چون بخشی از مکانیزم اجماع شبکه به فعالیت آنها وابسته است.
پروتکل TLS Handshake
TLS Handshake فرآیندی است که قبل از برقراری ارتباط HTTPS بین کلاینت و سرور انجام میشود. در این مرحله، دو طرف روی نسخهی TLS، الگوریتمهای رمزنگاری و پارامترهای امنیتی ارتباط توافق میکنند تا یک کانال امن برای انتقال داده شکل بگیرد. کموبیش همهی وبسایتهای HTTPS از TLS Handshake برای محافظت از اطلاعات کاربران استفاده میکنند و فعالسازی HTTPS با دریافت یا خرید ssl انجام میشود.
در طول TLS Handshake، کلاینت و سرور اطلاعات لازم برای ایجاد Session Key را تبادل میکنند. این کلید مشترک برای رمزنگاری دادههای Session استفاده میشود تا اطلاعات در مسیر انتقال خواندنی نباشند. روش تبادل کلید میتواند براساس الگوریتمهایی مانند RSA یا ECDHE انجام شود که هر کدام ساختار امنیتی متفاوتی دارند.
Certificate یا گواهی دیجیتال هم بخش مهمی از TLS Handshake است. سرور Certificate خود را برای مرورگر ارسال میکند تا اعتبار دامنه و هویت سرور بررسی شود. اگر گواهی معتبر باشد، مرورگر ارتباط را امن در نظر میگیرد و اتصال HTTPS ادامه پیدا میکند. در غیر این شکل، هشدار امنیتی به کاربر نمایش داده میشود.
پروتکل TCP Handshake
TCP Handshake فرآیندی در پروتکل TCP/IP است که قبل از انتقال داده، برای ایجاد اتصال بین کلاینت و سرور انجام میشود. هدف این فرآیند، هماهنگسازی اولیه بین دو طرف و ساخت یک ارتباط پایدار و معتبر در شبکه است. برخلاف پروتکلهای Connectionless مانند UDP، در TCP ابتدا اتصال ایجاد شده و بعد انتقال داده آغاز خواهد شد.
در TCP Handshake، کلاینت درخواست شروع ارتباط را برای سرور ارسال و سرور هم آمادگی خود را برای برقراری اتصال اعلام میکند. این تبادل اولیه باعث میشود هر دو طرف از وضعیت اتصال، شمارههای Sequence و امکان ارسال و دریافت داده اطمینان حاصل کنند. بعد از تکمیل این مرحله، ارتباط بین کلاینت و سرور وارد وضعیت Established میشود.
TCP Handshake نقش مهمی در انتقال مطمین دادهها دارد، چون TCP براساس مکانیزم تایید دریافت، ترتیب بستهها و کنترل خطا کار میکند. بنابراین، بسیاری از سرویسهای اینترنتی مانند HTTPS ،FTP و SSH برای ایجاد ارتباط پایدار به TCP وابسته هستند. کیفیت این ارتباط به زیرساخت شبکه و سرور هم وابسته است و در سرویسهای پرترافیک، خرید سرور ابری میتواند پایداری اتصال را بهتر مدیریت کند.
مراحل فرآیند 3Way Handshake
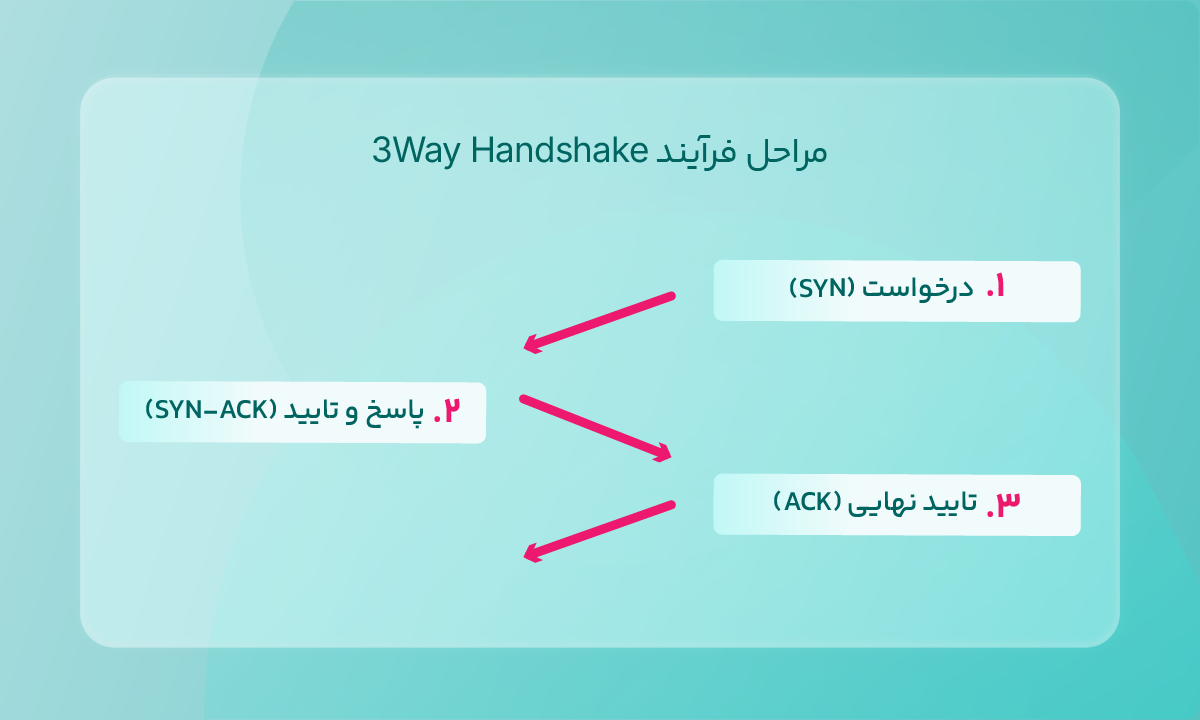
TCP برای ایجاد اتصال از فرآیندی به نام 3-Way Handshake استفاده میکند. این فرآیند در سه مرحله انجام میشود و هدف آن هماهنگسازی ارتباط بین کلاینت و سرور قبل از انتقال داده است. در پایان این مراحل، هر دو طرف مطمین میشوند که ارتباط بهدرستی برقرار شده و امکان ارسال و دریافت داده وجود دارد.
1. درخواست (SYN)
در مرحلهی اول، کلاینت یک بستهی SYN برای سرور ارسال میکند. این بسته نشان میدهد کلاینت قصد شروع ارتباط را دارد و میخواهد یک اتصال TCP بسازد. در این مرحله، شمارهی اولیهی Sequence هم مشخص میشود.
2. پاسخ و تایید (SYN-ACK)
بعد از دریافت درخواست، سرور یک پاسخ SYN-ACK برای کلاینت میفرستد. بخش SYN نشاندهندهی آمادگی سرور برای ایجاد اتصال است و بخش ACK هم دریافت درخواست قبلی کلاینت را تایید میکند.
3. تایید نهایی (ACK)
در مرحلهی آخر، کلاینت یک بستهی ACK به سرور میفرستد تا پاسخ سرور را تایید کند. بعد از این مرحله، اتصال TCP کامل میشود و ارتباط به Established تغییر وضعیت میدهد.
پس از تکمیل TCP 3-Way Handshake، انتقال داده بین کلاینت و سرور آغاز میشود. از این مرحله به بعد، TCP بستهها را با مکانیزمهایی مانند کنترل خطا، ترتیب بستهها و تایید دریافت مدیریت میکند تا دادهها بهشکل مطمین به مقصد برسند.
تفاوت TCP Handshake و TLS Handshake
TCP Handshake و TLS Handshake هر دو قبل از انتقال داده انجام میشوند، ولی وظیفه و محل عملکرد آنها در شبکه یکسان نیست. TCP Handshake برای ایجاد اتصال پایدار بین کلاینت و سرور استفاده میشود، در حالی که TLS Handshake وظیفهی ایجاد ارتباط امن و رمزنگاریشده را برعهده دارد.
| معیار مقایسه | TCP Handshake | TLS Handshake |
| هدف اصلی | ایجاد اتصال پایدار بین کلاینت و سرور | ایجاد ارتباط امن و رمزنگاریشده |
| لایهی شبکه | لایهی Transport | لایهی Security روی TCP |
| نوع اطلاعات تبادلی | Sequence Number و وضعیت اتصال | کلید رمزنگاری، Certificate و Cipher Suite |
| نقش امنیتی | امنیت مستقیم ندارد | احراز هویت و رمزنگاری دادهها |
| زمان اجرا | قبل از انتقال داده | بعد از TCP Handshake و قبل از HTTPS |
| کاربرد اصلی | ایجاد Session ارتباطی | محافظت از دادهها در HTTPS |
| پروتکلهای مرتبط | TCP/IP | TLS و HTTPS |
دامنه Handshake چیست؟
Handshake Domain یک پروژهی نامگذاری غیرمتمرکز مبتنی بر بلاکچین است که برای مدیریت دامنهها بدون وابستگی به ساختار سنتی DNS طراحی شد. در DNS سنتی، مدیریت دامنههای سطح بالا و Root Zone به نهادهای متمرکز وابسته است؛ ولی در شبکهی هندشیک، مالکیت و ثبت دامنهها روی بلاکچین انجام شده و کنترل آن بین Nodeهای شبکه توزیع میشود.
در دامنهی هندشیک اطلاعات مربوط به دامنهها داخل بلاکچین ذخیره و اعتبارسنجی میشود. این ساختار کمک میکند تا تغییرات دامنه، انتقال مالکیت و ثبت نامها بدون وابستگی مستقیم به Registrarهای سنتی به انجام برسد. بلاکچین در این شبکه نقش پایگاه دادهی توزیعشده و مکانیزم اعتبارسنجی را برعهده دارد و Nodeهای شبکه اطلاعات را با هم همگامسازی میکنند.
مهمترین مزیت Handshake Domain، غیرمتمرکز بودن و کاهش وابستگی به ساختارهای مرکزی DNS است. این موضوع میتواند مقاومت شبکه را در برابر سانسور یا تغییرات متمرکز افزایش دهد. با این حال، دامنهی هندشیک هنوز با چالشهایی مانند پشتیبانی محدود مرورگرها، نیاز به Resolverهای اختصاصی و پذیرش کمتر نسبت به DNS سنتی روبهرو است.
جمعبندی
Handshake یکی از فرآیندهای پایه در شبکه است که قبل از انتقال داده، برای هماهنگسازی ارتباط بین کلاینت و سرور انجام میشود. این فرآیند در پروتکلهایی مانند TCP ،TLS و HTTPS نقش مهمی در ایجاد اتصال، تنظیم پارامترهای ارتباط و مدیریت Session دارد.
اهمیت هندشیک فقط به برقراری اتصال محدود نیست و بخش مهمی از امنیت اطلاعات هم به عملکرد صحیح آن وابسته است. در TLS Handshake، احراز هویت سرور، تبادل کلید رمزنگاری و ایجاد ارتباط امن انجام میگیرد تا دادهها در برابر شنود و دستکاری محافظت شوند. به همین دلیل، Handshake یکی از بخشهای اصلی امنیت ارتباطات اینترنتی و سرویسهای HTTPS بهشمار میرود.
پایداری و امنیت ارتباطات شبکه به زیرساخت، رمزنگاری و تنظیمات امنیتی وابسته است و بسیاری از سرویسهای آنلاین برای مدیریت این بخشها از ابزارهای تخصصی امنیت شبکه و راهکار امنیت ابری استفاده میکنند.