فایروال شبکه و WAF دو ابزار امنیتی هستند که برای کاهش ریسک حملههای سایبری در زیرساختهای آنلاین استفاده میشوند. فایروال شبکه ترافیک را در سطح شبکه کنترل کرده و براساس قانونهای امنیتی، اجازه عبور اتصالها را میدهد یا آنها را مسدود میکند. در مقابل، WAF ترافیک وب را در سطح اپلیکیشن بررسی کرده و درخواستهای HTTP/HTTPS را از نظر الگوهای رایج حملهی وب مورد تحلیل قرار میدهد.
با وجود شباهت ظاهری، کار این دو ابزار با یکدیگر متفاوت است. تفاوت فایروال شبکه و WAF به لایهای برمیگردد که در آن تصمیمگیری میکنند و نوع تهدیدی که میتوانند تشخیص دهند. در ادامه، تفاوت فایروال شبکه و WAF را بررسی خواهیم کرد. درک این تفاوت به مدیران IT کمک میکند تا از میان راهکارهای امنیتی آروانکلاد، مناسبترین گزینه را برای کسبوکار خود انتخاب کنند.
فایروال شبکه چیست؟
فایروال شبکه یک ابزار امنیتی برای کنترل ترافیک بین شبکهها و دستگاهها است. این ابزار اغلب در مرز شبکه یا بین بخشهای مختلف یک زیرساخت قرار میگیرد و مشخص میکند کدام ارتباطها اجازهی عبور داشته باشند و کدام ارتباطها مسدود شوند.
ویژگی اصلی فایروال شبکه این است که براساس مجموعهای از قوانین امنیتی کار میکند. این قوانین میتوانند شامل محدودیت روی IP، پورت، پروتکل و مسیر ترافیک باشند. برای همین، فایروال شبکه میتواند جلوی دسترسیهای غیرمجاز به سرورها و تجهیزات شبکه را بگیرد و سطح حمله را کاهش دهد.
فایروال در عمل با کارهایی مانند بستن پورتهای غیرضروری، محدود کردن دسترسی مدیریتی (مانند SSH و RDP) و کنترل ارتباطهای ورودی و خروجی، از سرورها و دستگاهها در برابر بخش مهمی از تهدیدهای رایج شبکه محافظت میکند.
WAF چیست؟
WAF یا Web Application Firewall یک ابزار امنیتی برای محافظت از وبسایتها و اپلیکیشنهای تحت وب است. برای سرویسهای آنلاینی که با دادههای حساس سروکار دارند، WAF مانند یک نگهبان هوشمند عمل میکند. این سرویس با بررسی دقیق هر درخواست HTTP، اجازه نمیدهد کدهای مخرب یا تلاش برای نفوذ به دیتابیس به لایهی اپلیکیشن نفوذ کند.
ویژگی اصلی WAF این است که محتوای درخواست وب را تحلیل میکند. یعنی فقط به IP و پورت نگاه نمیکند، بلکه بخشهایی مانند URL، پارامترها، هدرها، کوکیها و بدنهی درخواست را مورد بررسی قرار میدهد تا الگوهای حملههای رایج وب را تشخیص دهد و جلوی آنها را بگیرد. برای شناخت بیشتر نحوهی کار این ابزار پیشنهاد میکنیم مقالهی WAF چیست را مطالعه کنید.
فایروال و WAF برای امنیت وبسایتها
امروزه با استفاده از راهکارها و سرویسهای امنیت ابری، لایههای دفاعی (فایروال و WAF) در لبهی شبکه و قبل از رسیدن ترافیک به سرور اصلی فعال میشوند. این یعنی تهدیدات شبکه و اپلیکیشن در همان لایهی ابر شناسایی و دفع میشوند.
هر وبسایت در عمل یک نقطهی ورود به دادهها، حسابهای کاربری، سرویسها و بخشهای حساس یک کسبوکار است. به همین دلیل، بخش مهمی از حملههای سایبری روی همین نقاط متمرکز میشود. در چنین شرایطی، استفاده از فایروال و WAF به این دلیل ضروری است که تهدیدها در یک سطح اتفاق نمیافتند. برخی حملهها از مسیر شبکه و ارتباطها وارد شده و برخی دیگر در قالب درخواستهای HTTP/HTTPS پنهان میشوند.
تفاوتهای فایروال شبکه و WAF
برای درک تفاوت فایروال شبکه و WAF، باید به یک نکتهی ساده توجه کرد: این دو ابزار روی یک لایه کار نمیکنند و برای یک نوع تهدید ساخته نشدهاند. فایروال شبکه بیشتر ارتباطها را در سطح شبکه کنترل کرده، ولی WAF درخواستهای وب را در سطح اپلیکیشن بررسی میکند.
| معیار مقایسه | فایروال شبکه | WAF |
| کاربرد | کنترل ارتباطها و دسترسیها در سطح شبکه | محافظت از وبسایت و اپلیکیشن وب در سطح HTTP/HTTPS |
| نحوهی عملکرد | تصمیمگیری براساس IP، پورت، پروتکل و مسیر ترافیک | تحلیل محتوای درخواست وب مانند URL، پارامترها، هدرها و بدنهی درخواست |
| نوع بررسی اطلاعات | لایهی شبکه (IP ،Port) | لایه اپلیکیشن (کد، ورودیها) |
| نوع جلوگیری از حمله | اسکن پورت، دسترسی غیرمجاز شبکه، محدودسازی سرویسها، بخشی از حملههای DDoS | SQL Injection ،XSS ،CSRF، سواستفاده از ورودیها، باتها و حملههای اپلیکیشنی |
| محل استفادهی رایج | مرز شبکه یا بین بخشهای مختلف زیرساخت | جلوی وبسایت یا API، بین اینترنت و اپلیکیشن |
| محل قرارگیری | در لبهی شبکه | بین فایروال و وبسرور |
| نحوه تنظیم قوانین امنیتی | قوانین شبکه مانند اجازه دادن/ندادن اتصالها و محدودیتهای دسترسی | قوانین مبتنی بر درخواست وب و الگوهای حمله در HTTP/HTTPS |
| سطح هوشمندی | پیروی از قوانین ثابت | دارای توانایی یادگیری هوشمند |
| محدودیت اصلی | محتوای درخواست وب را مانند اپلیکیشن تحلیل نمیکند | جای فایروال شبکه را نمیگیرد و کنترل سطح شبکه انجام نمیدهد |
| مناسب برای | لایه ۳ و ۴ شبکه | لایه ۷ شبکه |
مزایای فایروال در شبکه
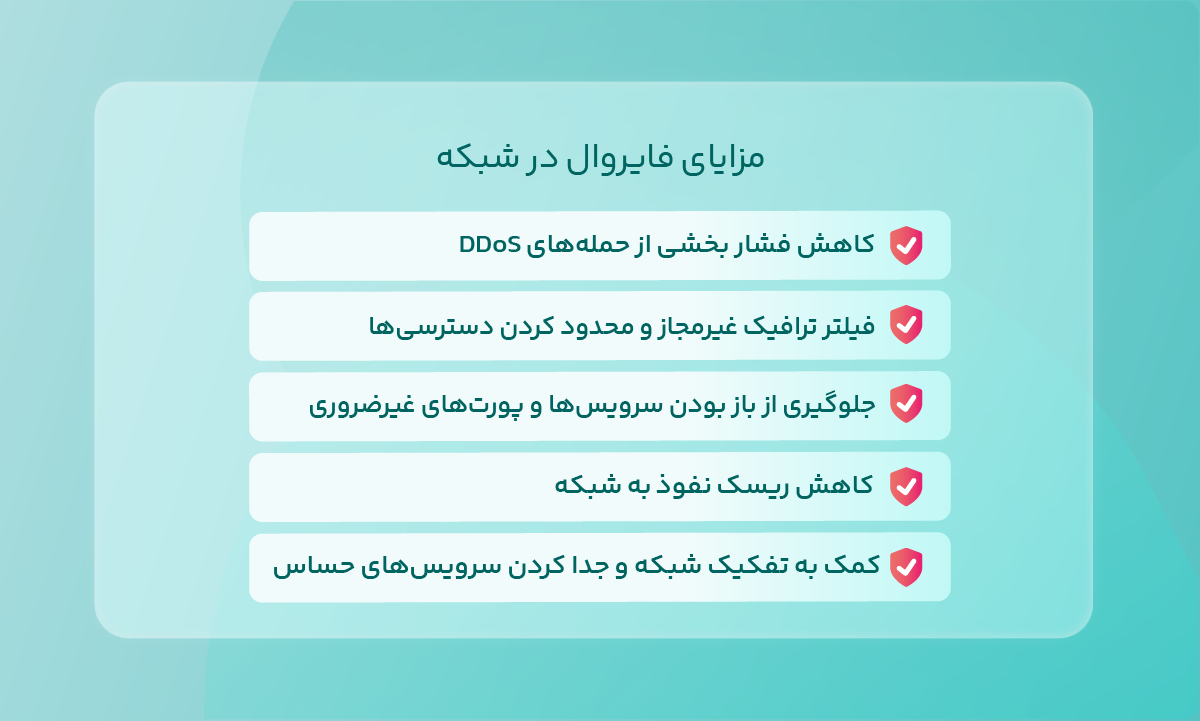
فایروال شبکه یکی از پایههای اصلی امنیت زیرساخت است. حتا اگر سرویس اصلی کسبوکار یک وبسایت باشد، باز هم کنترل ترافیک در سطح شبکه نقش مهمی در کاهش سطح حمله و محدود کردن مسیرهای نفوذ دارد. فایروال با مدیریت ارتباطهای ورودی و خروجی کمک میکند تهدیدها قبل از رسیدن به سرویسهای داخلی کنترل شوند.
1. کاهش فشار بخشی از حملههای DDoS
یکی از بزرگترین چالشهای سرویسهای آنلاین، جلوگیری از حملههای DDoS است. فایروال شبکه این حملهها را در سطح شبکه جذب و فیلتر میکند تا زیرساخت اصلی سرویس آنلاین شما دچار اختلال یا توقف نشود. این موضوع بهخصوص در حملههای حجمی اهمیت دارد، چون قبل از درگیری سرویسهای داخلی، ترافیک غیرعادی تا حدی کنترل و محدود خواهد شد.
2. فیلتر ترافیک غیرمجاز و محدودیت دسترسیها
فایروال شبکه با تعریف قوانین مشخص، ترافیک غیرمجاز را فیلتر میکند و اجازه نمیدهد هر اتصال یا هر IP به سرویسهای داخلی دسترسی داشته باشد. این کنترل باعث میشود مسیرهای نفوذ محدود شوند و سطح دسترسی غیرضروری کاهش پیدا کند.
3. جلوگیری از باز بودن سرویسهای غیرضروری
یکی از رایجترین ضعفهای امنیتی این است که سرویسها و پورتهایی باز میمانند که هیچ کاربردی ندارند. فایروال شبکه کمک میکند این مسیرها بسته شوند و تنها ارتباطهایی اجازهی عبور داشته باشند که برای سرویسدهی لازم هستند.
4. محدود کردن دسترسی مدیریتی به سرور
دسترسیهای مدیریتی اگر کنترل نشوند، به یکی از سادهترین مسیرهای نفوذ تبدیل میشوند. فایروال شبکه این امکان را میدهد که سرویسهایی مانند SSH و RDP فقط از IPهای مشخص یا شبکههای معتبر در دسترس باشند.
5. کاهش ریسک نفوذ به شبکه
فایروال شبکه با کنترل مسیرهای ارتباطی، احتمال نفوذ مستقیم به شبکه و دسترسی به تجهیزات داخلی را کمتر میکند. این موضوع در معماریهایی که چند سرویس یا چند سرور داخلی دارند بسیار مهم است، زیرا نفوذ به یک بخش میتواند درگیری کل شبکه را بهدنبال داشته باشد.
6. کمک به تفکیک شبکه
تفکیک شبکه یکی از اصول مهم امنیت زیرساخت است. فایروال شبکه کمک میکند سرویسهای حساس مانند دیتابیس، کش یا سرویسهای داخلی از بخش عمومی جدا شده و ارتباط با آنها فقط از مسیرهای تعریفشده انجام شود.
مزایای WAF
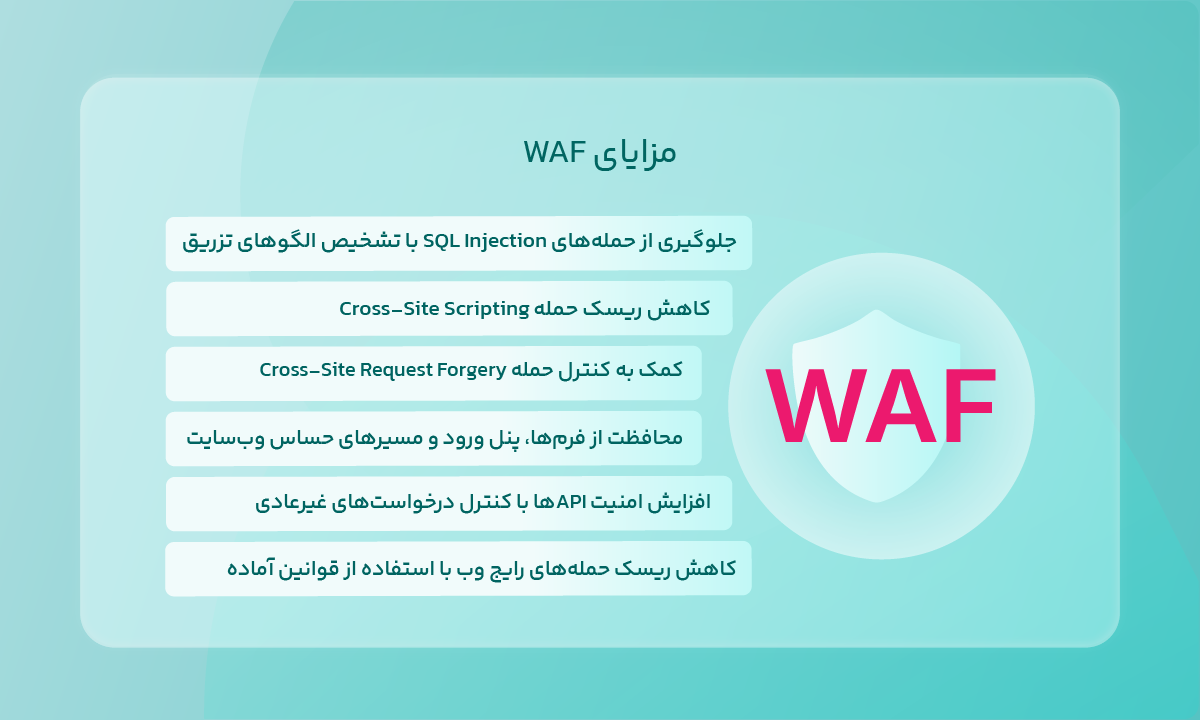
WAF برای محافظت از وبسایتها و اپلیکیشنهای تحت وب طراحی شده است. این ابزار روی درخواستهای HTTP/HTTPS تمرکز دارد و قبل از اینکه درخواست به اپلیکیشن برسد، آن را بررسی میکند. WAF میتواند بخش مهمی از تهدیدهایی را پوشش دهد که در سطح شبکه تشخیص دادنی نیستند و داخل خود درخواست وب پنهان میشوند.
1. جلوگیری از حملههای SQL Injection
SQL Injection یکی از رایجترین حملههای اپلیکیشنی است که از راه ورودیها و پارامترهای درخواست انجام میشود. WAF میتواند الگوهای تزریق را در درخواست تشخیص دهد و قبل از اینکه درخواست به اپلیکیشن یا دیتابیس برسد، آن را مسدود کند.
2. کاهش ریسک حمله Cross-Site Scripting
حملههای XSS با تزریق کدهای مخرب در ورودیها یا پارامترهای وب انجام میشوند. WAF با تحلیل محتوای درخواست میتواند اسکریپتهای مشکوک را شناسایی کند و جلوی ورود آنها به چرخهی اجرای اپلیکیشن را بگیرد.
3. کمک به کنترل حمله Cross-Site Request Forgery
CSRF نوعی حمله است که از نشست کاربر سواستفاده و درخواستهای جعلی را بهجای کاربر میفرستد. WAF میتواند با بررسی الگوهای درخواست و رفتار نشست، بخشی از این حملهها را شناسایی و محدود کند.
4. محافظت از فرمها، پنل ورود و مسیرهای حساس وبسایت
بخشهایی مانند فرم ورود، پنل کاربری و مسیرهای حساس، هدف اصلی بسیاری از حملهها هستند. WAF با کنترل دقیق درخواستهای HTTP/HTTPS میتواند الگوهای غیرعادی را در این مسیرها تشخیص دهد و جلوی تلاشهای مخرب را بگیرد.
5. افزایش امنیت APIها با کنترل درخواستهای غیرعادی
در بسیاری از سرویسهای جدید، APIها بخش اصلی سرویسدهی هستند. WAF میتواند مسیرهای API را کنترل کند و جلوی درخواستهای غیرعادی و سواستفادههایی مانند ارسال مکرر درخواست یا دستکاری پارامترها را بگیرد.
6. کاهش ریسک حملههای رایج وب با استفاده از قوانین آماده
یکی از مزیتهای مهم WAF این است که بسیاری از الگوهای حمله را از قبل میشناسد و برای آنها قوانین آماده دارد. این ویژگی باعث میشود بخش بزرگی از حملههای رایج وب بدون نیاز به تعریف قوانین پیچیده از صفر، سریعتر کنترل شود.
انتخاب میان فایروال شبکه یا WAF
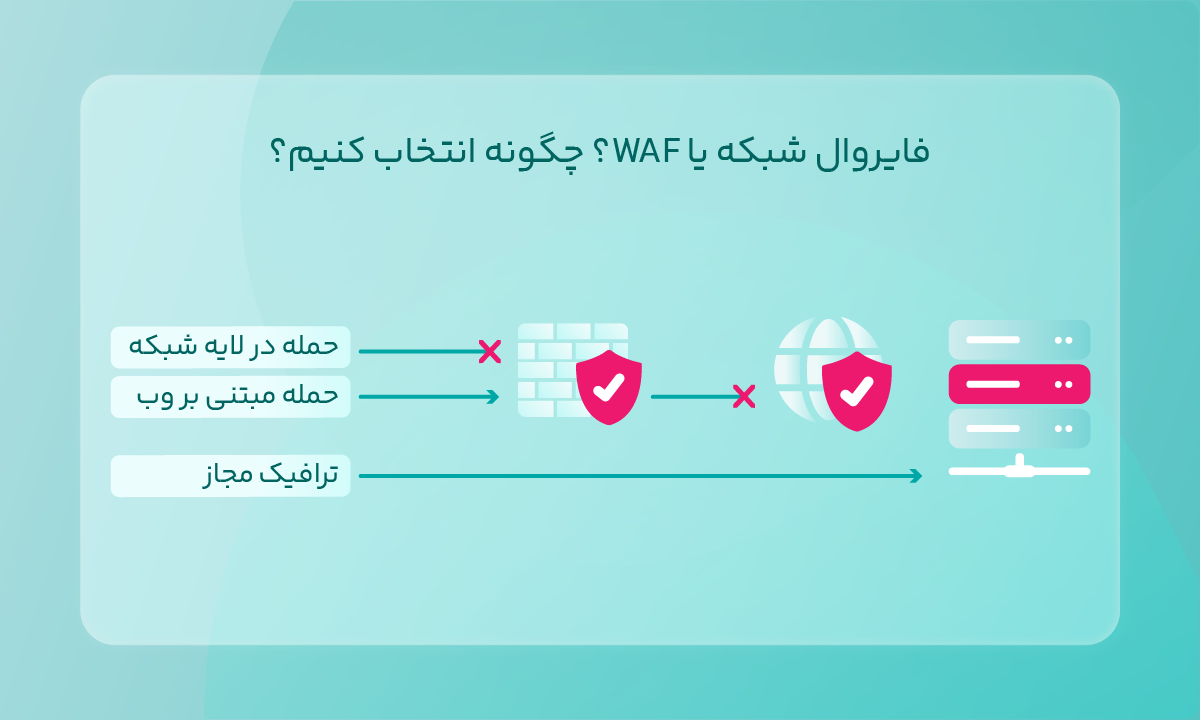
انتخاب بین فایروال شبکه و WAF زمانی سخت میشود که یک سازمان فقط بهدنبال خرید یک ابزار امنیتی باشد. ولی اگر موضوع درست تعریف شود، انتخاب هم سادهتر میشود. این دو ابزار جای هم را پر نمیکنند و انتخاب درست به نوع دارایی، نوع ترافیک و مدل تهدید بستگی دارد.
1. نوع دارایی و سطح حساسیت وبسایت
اگر دارایی اصلی زیرساخت شما سرورها، سرویسهای شبکه و دسترسیهای مدیریتی باشد، فایروال اولویت پیدا میکند. چون کنترل مسیرهای ارتباطی، بستن پورتهای غیرضروری و محدود کردن دسترسیها، اولین گام برای کاهش سطح حمله است.
ولی اگر دارایی اصلی شما اپلیکیشن وب، پنل کاربری، فرمهای ورود و APIها باشد، WAF نقش پررنگتری دارد. چون بخش مهمی از تهدیدها در این سناریو داخل درخواستهای HTTP/HTTPS اتفاق میافتد و بدون WAF، ریسک سواستفاده از ورودیها بالاتر میرود.
2. نوع ترافیک و مسیرهای ارتباطی
در بسیاری از زیرساختها، فقط ترافیک ورودی اینترنت مطرح نیست. ممکن است سرویسهای داخلی هم با یکدیگر در ارتباط باشند و کنترل ترافیک بین بخشهای مختلف شبکه نقش مهمی ایفا کند. در این حالت، فایروال شبکه گزینهی طبیعی برای مدیریت ارتباطها و محدود کردن دسترسیها است.
در مقابل، اگر بخش اصلی ترافیک شما روی وبسایت و اپلیکیشن متمرکز باشد و درخواستها بیشتر از مسیر HTTP/HTTPS عبور کنند، WAF ارزش بیشتری خواهد داشت. چون تمرکز آن روی تحلیل رفتار درخواستهای وب است.
3. نوع تهدیدهای رایج و حملههای احتمالی
اگر تهدیدهای رایج شما بیشتر شامل دسترسی غیرمجاز، اسکن پورت، تلاش برای اتصال به سرویسهای مدیریتی یا ترافیک غیرعادی شبکه باشد، فایروال شبکه ابزار اصلی دفاع است. چون این مدل تهدیدها قبل از رسیدن به لایهی اپلیکیشن باید متوقف شوند.
ولی اگر تهدیدهای اصلی شما حملههای وب مانند SQL Injection ،XSS ،CSRF یا سواستفاده از APIها باشد، WAF گزینه ضروریتر است. این نوع حملات بهطور معمول داخل درخواستهای وب پنهان میشوند و فایروال شبکه بهتنهایی دید کافی برای تحلیل آنها ندارد.
4. توان عملیاتی تیم فنی و مدیریت قوانین امنیتی
فایروال شبکه اغلب از نظر سیاستگذاری و مدیریت روزمره سادهتر است. چون بسیاری از قوانین آن براساس مفاهیم مشخصی مانند IP، پورت و سرویس تعریف میشود و خطای عملیاتی کمتری ایجاد میکند.
در مقابل، WAF نیاز به تنظیم دقیقتر دارد. اگر قوانین WAF درست تنظیم نشود، ممکن است درخواستهای سالم را هم مسدود کند یا خطای مثبت کاذب بالا برود. برای همین، انتخاب WAF باید همراه با برنامهی مشخص برای مانیتورینگ و بازبینی قوانین انجام شود.
5. نتیجه عملی در سناریوهای رایج
در وبسایتهای ساده و کمترافیک، اغلب فایروال شبکه برای کنترل دسترسیها و کاهش سطح حمله کافی است. البته اگر وبسایت فرمهای حساس یا پنل ورود مهم داشته باشد، اضافه کردن WAF میتواند ریسک را کمتر کند.
در فروشگاههای آنلاین، سرویسهای SaaS و پروژههای API محور، WAF کمابیش یک نیاز پایه است. در این مدلها، ترکیب فایروال شبکه و WAF بهطور معمول بهترین نتیجه را میدهد، چون هم زیرساخت کنترل و هم اپلیکیشن در برابر حملههای رایج محافظت میشود.
6. امنیت چندلایه و نگاه ترکیبی
فایروال و WAF در کنار هم یک دفاع چندلایه میسازند که هم مسیر ارتباطی و هم محتوای درخواستهای وب را کنترل میکند.
اگر هدف کاهش ریسک در یک معماری واقعی باشد، اغلب استفادهی ترکیبی منطقیتر است. در این مدل، فایروال شبکه پایهی امنیت زیرساخت را میسازد و WAF امنیت اپلیکیشن را در برابر تهدیدهای رایج وب کامل میکند.
جمعبندی
تفاوت فایروال شبکه و WAF در یک نکتهی اصلی خلاصه میشود: فایروال شبکه برای کنترل ارتباطها و دسترسیها در سطح شبکه طراحی شده است، ولی WAF برای تحلیل و فیلتر کردن درخواستهای HTTP/HTTPS در سطح اپلیکیشن وب به کار میرود. از این رو، انتخاب درست به معنی حذف یکی از این دو ابزار نیست. بسیاری از وبسایتها و اپلیکیشنها همزمان با تهدیدهای شبکهای و تهدیدهای اپلیکیشنی روبهرو هستند. در چنین شرایطی، ترکیب فایروال شبکه و WAF یک مدل امنیتی کاملتر میسازد.
در نهایت، تامین امنیت سرویسهای آنلاین یک فرآیند تکبعدی نیست. برای داشتن یک سرویس پایدار و امن، استفاده همزمان از فایروال شبکه و WAF ضروری است. آروانکلاد با ارایهی هر دو محصول فایروال شبکه و WAF در قالب راهکار امنیت ابری، دغدغهی مدیران فنی را برای پیکربندیهای پیچیده و هزینههای نگهداری سنگین از بین برده و بستری امن برای رشد کسبوکارهای آنلاین فراهم کرده است.