BRUTE FORCE یکی از روشهای پایه در حملههای سایبری است که بر مبنای آزمون و خطای گسترده عمل میکند. در این روش، مهاجم با امتحان کردن تعداد ترکیب ممکن در تلاش است تا به رمز عبور، کلید رمزنگاری یا سایر دادههای حساس دسترسی پیدا کند. به همین خاطر، از آن با نام «حملهی جستوجوی فراگیر» هم یاد میشود.
اهمیت این حمله به این خاطر است که فرآیند احراز هویت هنوز یکی از نقاط حساس در امنیت سیستمها بهشمار میرود. اگر این بخش بهدرستی محافظت نشود، حتا سادهترین روشها هم میتوانند به نفوذ موفق منجر شوند. در این مطلب، مفهوم BRUTE FORCE، شیوهی عملکرد، انواع و روشهای مقابله با آن را بررسی میکنیم.
BRUTE FORCE چیست؟
BRUTE FORCE یک روش سیستماتیک برای حدس زدن دادههای حساس است. در این روش مهاجم با استفاده از آزمون و خطای گسترده، ترکیبهای مختلف رمز عبور، کلید رمزنگاری یا توکنهای دسترسی را امتحان میکند تا در نهایت به مقدار درست برسد. این فرآیند میتواند بهشکل آنلاین روی سرویسهای احراز هویت یا بهشکل آفلاین روی دادههایی مانند هش رمز عبور که از قبل به دست آمدهاند، انجام شود.
شیوهی عملکرد این حمله ساده ولی مقیاسپذیر است. ابتدا هدف مشخص میشود؛ برای مثال یک فرم ورود، سرویس SSH یا یک فایل رمزنگاریشده در این اهداف جای میگیرند. سپس، مجموعهای از ورودیها تولید میشود که میتواند شامل تمام حالتهای ممکن یا فهرستی از رمزهای رایج باشد. در مرحلهی بعد، این ترکیبها با سرعت بالا و بهشکل خودکار مورد تست و بررسی قرار میگیرند تا زمانی که پاسخ درست پیدا شود. سرعت و موفقیت این فرآیند به عواملی مانند قدرت پردازش، نوع الگوریتم رمزنگاری و سیاستهای امنیتی سیستم بستگی دارد.
از نظر تاریخی، مفهوم Brute Force به روشهای اولیهی رمزگشایی برمیگردد؛ جایی که تحلیلگران تلاش میکردند با بررسی همهی حالتهای ممکن، کلید صحیح را پیدا کنند. با افزایش توان پردازشی و توسعهی ابزارهای خودکار، این روش در فضای دیجیتال به شکل گستردهتری مورد استفاده قرار گرفت و امروز به یکی از تکنیکهای رایج در حملههای مرتبط با دسترسی به حسابها تبدیل شده است.
شیوه کار Brute Force
حملهی Brute Force با انتخاب یک هدف شروع میشود. این هدف میتواند صفحه ورود سایت، پنل مدیریت، حساب ایمیل، سرویس SSH ،VPN ،API یا یک فایل رمزنگاریشده باشد. مهاجم در این مرحله مشخص میکند که قرار است چه چیزی را حدس بزند؛ رمز عبور، نام کاربری، کلید رمزنگاری یا توکن دسترسی.
در مرحلهی بعد، فهرست ورودیها آماده میشود. این فهرست ممکن است شامل تمام ترکیبهای ممکن باشد. گاهی هم مهاجم از رمزهای رایج، رمزهای نشتی یا الگوهای حدسزدنی استفاده میکند. برای مثال، ترکیب نام، سال تولد، نام شرکت یا عددهای ساده میتواند در چنین فهرستی قرار بگیرد.
بعد از آماده شدن فهرست، فرآیند تست شروع میشود. ابزار حمله ترکیبها را یکییکی روی هدف امتحان میکند. اگر حمله آنلاین باشد، هر تلاش به سرور ارسال و پاسخ سیستم بررسی میشود. اگر حمله آفلاین باشد، مهاجم روی دادههایی مانند هش رمز عبور کار و نتیجهی هر حدس را با هش موجود مقایسه میکند.
این فرآیند تا زمانی ادامه پیدا دارد که ترکیب درست پیدا شود یا سیستم جلوی ادامه حمله را بگیرد. محدودیت تعداد تلاش، قفل شدن حساب، تاخیر در ورود، احراز هویت چندعاملی و تشخیص رفتار مشکوک میتوانند سرعت حمله را کم یا آن را متوقف کنند.
انواع BRUTE FORCE
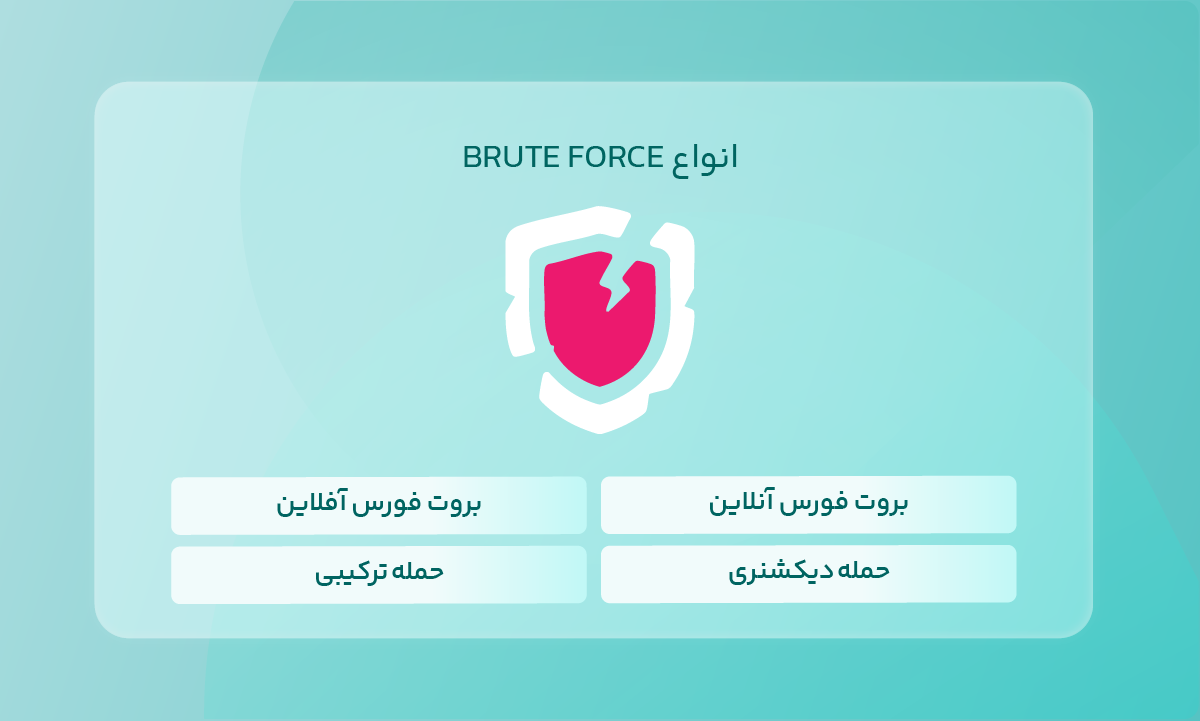
حملهی Brute Force همیشه به یک شکل انجام نمیشود. مهاجم با توجه به هدف، محدودیتهای سیستم و دادههای در اختیار، روش مناسب را انتخاب میکند. هر نوع از این حمله مزایا و محدودیتهای خاص خود را دارد.
1. بروت فورس آنلاین
در این روش، مهاجم مستقیم به سرویس هدف درخواست ورود میفرستد. این نوع حمله روی فرمهای لاگین سایت، پنل مدیریت، ایمیل، SSH و VPN رایج است. مزیت این روش در این خلاصه میشود که مهاجم به دادهی داخلی سیستم نیاز ندارد. اما نقطه ضعف آن محدودیتهای امنیتی است. سیستم میتواند حساب را قفل کند یا رفتار مشکوک را تشخیص دهد. برای همین سرعت حمله اغلب پایینتر است.
2. بروت فورس آفلاین
در Brute Force آفلاین، مهاجم به دادههایی مانند هش رمز عبور دسترسی دارد و حمله را روی سیستم خود اجرا میکند. در این حالت، سرور هدف درگیر نمیشود. مزیت اصلی این روش سرعت بالاست. چون محدودیتهایی مانند قفل حساب یا محدودسازی درخواست وجود ندارد. ولی نقطه ضعف آن این است که مهاجم باید ابتدا به دادههای حساس دسترسی پیدا کند. همچنین، اگر رمزها قوی و الگوریتم هش مناسب باشد، حمله دشوارتر میشود.
3. حمله دیکشنری
در این روش، مهاجم بهجای امتحان همهی حالتها، از یک فهرست آماده استفاده میکند. این فهرست شامل رمزهای رایج، واژههای پرکاربرد یا دادههای نشتکرده است. مزیت Dictionary Attack سرعت بالاتر نسبت به Brute Force محسوب میشود، چون بسیاری از کاربران از رمزهای ساده استفاده میکنند. ولی اگر رمز پیچیده و پیشبینیناپذیر باشد، این روش اغلب به نتیجه نمیرسد.
4. حمله ترکیبی
روش ترکیبی بین Brute Force کامل و Dictionary Attack قرار میگیرد. در این حالت، مهاجم واژههای رایج را با الگوهای مختلف ترکیب میکند. برای نمونه، اضافه کردن عدد، سال یا تغییر حروف کوچک و بزرگ.
مزیت این روش انعطافپذیری و احتمال موفقیت بیشتر نسبت به Dictionary Attack است. چون الگوهای واقعی رفتار کاربران را در نظر میگیرد. در مقابل، نسبت به روش واژهنامهای زمانبرتر است و نسبت به Brute Force همچنان محدودتر عمل میکند.
کاربردهای بروت فورس
Brute Force هم در سناریوهای قانونی استفاده میشود و هم در فعالیتهای مخرب. تفاوت این دو، در هدف و مجوز استفاده از آن است. در حوزهی امنیت سایبری از Brute Force بهشکل کنترلشده استفاده میشود. تیمهای امنیتی در تست نفوذ یا ارزیابی امنیت با اجرای این روش نقاط ضعف سیستم را پیدا میکنند. برای مثال، مشخص میشود که آیا یک سرویس در برابر رمزهای ضعیف مقاوم است یا نه. همچنین، بررسی میکنند سیستم تا چه حد در برابر تلاشهای مکرر، حملههای واژهنامهای یا الگوهای حدسزدنی آسیبپذیر است. نتیجهی این تستها به بهبود سیاست رمز عبور، فعالسازی احراز هویت چندعاملی و تنظیم محدودیتهای ورود کمک میکند.
در سمت مقابل، Brute Force یکی از روشهای رایج در جرایم سایبری است. مهاجمان از این تکنیک برای دسترسی غیرمجاز به حسابها و سیستمها استفاده میکنند. کاربردهای رایج آن شامل تصاحب حساب کاربری، نفوذ به پنل مدیریت، دسترسی به ایمیل، ورود به سرویسهای سازمانی و سرقت داده است. در بسیاری از حملات، این روش فقط نقطهی شروع محسوب میشود. مهاجم بعد از ورود میتواند سطح دسترسی را افزایش دهد، دادهها را استخراج یا حملههای گستردهتری را اجرا کند.
نقاط ضعف و قوت حملات بروت فورس
حملهی Brute Force با وجود سادگی، مزایا و محدودیتهای مشخصی دارد. این ویژگیها تعیین میکند که این روش در چه شرایطی موثر باشد یا نه. از نقات قوت آن میتوان به موارد زیر اشاره کرد:
- استفاده روی هر سیستم است و به آسیبپذیری خاصی وابسته نیست.
- اجرای آن ساده است و به دانش پیچیده نیاز ندارد.
- امکان اتوماسیون دارد و میتوان آن را در مقیاس بالا اجرا کرد.
- با استفاده از ابزارها و باتها میتوان تعداد زیادی درخواست را در زمان کوتاه ارسال کرد.
حملهی بروتفورس در کنار سادگی، محدودیتهای جدی هم دارد که کارایی آن را در بسیاری از سناریوها کاهش میدهد. این روش معمولن زمان زیادی میبرد و هرچه رمز عبور پیچیدهتر یا طولانیتر باشد، مدت زمان لازم برای رسیدن به نتیجه بهشکل چشمگیری افزایش پیدا میکند. علاوهبر این، اجرای آن به منابع پردازشی بسیاری نیاز دارد، بهخصوص زمانی که حمله بهشکل آفلاین انجام میشود.
عوامل موثر بر حملههای بروت فورس
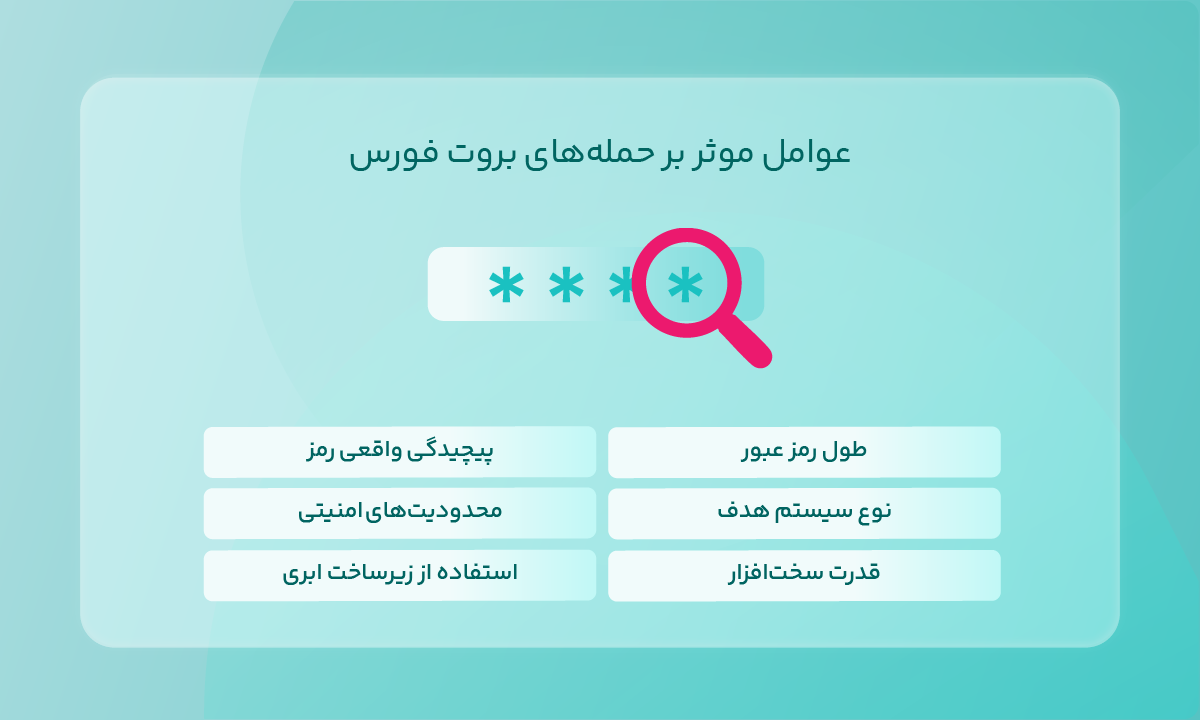
موفقیت یا شکست یک حمله Brute Force به چند عامل کلیدی بستگی دارد. این عوامل تعیین میکنند که حمله چقدر سریع پیش برود و آیا به نتیجه برسد یا نه.
1. طول رمز عبور
هرچه طول رمز بیشتر باشد، تعداد ترکیبهای ممکن بهشکل تصاعدی افزایش پیدا کرده و همین موضوع زمان لازم برای حدس زدن را بسیار طولانیتر میکند. در عمل، اضافه کردن حتا چند کاراکتر ساده میتواند هزینه و زمان حمله را چند برابر کند. به همین دلیل، طول رمز یکی از تعیینکنندهترین فاکتورها در مقاومت در برابر این نوع حمله است.
2. پیچیدگی واقعی رمز
رمزهایی که از الگوهای مشخص مثل نام، تاریخ تولد یا ترکیبهای رایج استفاده میکنند، سریعتر شکسته میشوند چون مهاجم این الگوها را از قبل در لیستهای خود دارد. در مقابل، رمزهای تصادفی که ترکیبی از حروف، اعداد و نمادها هستند، فضای جستوجو را گستردهتر میکنند. این تفاوت باعث میشود زمان و منابع لازم برای حمله بهشکل محسوسی بالا برود.
3. نوع سیستم هدف
در حملههای آنلاین، مهاجم با محدودیتهایی مثل تعداد درخواست و زمان پاسخ سرور مواجه است که باعث کنترل سرعت حمله میشود. از طرفی در حملههای آفلاین، این محدودیتها وجود ندارد و مهاجم میتواند با سرعت بسیار بالا ترکیبها را امتحان کند. در این حالت، نحوهی ذخیرهسازی رمز و الگوریتم هش نقش اصلی را در میزان امنیت دارد.
4. محدودیتهای امنیتی
سیستمهایی که از مکانیزمهایی مثل محدود کردن تعداد تلاش، تاخیر در پاسخ یا قفل کردن حساب استفاده میکنند، روند حمله را کند یا متوقف میسازند. این اقدامات باعث میشود مهاجم نتواند بهشکل پیوسته و سریع درخواست ارسال کند. در نتیجه، احتمال موفقیت حمله بهطور چشمگیری رو به کاهش میرود.
5. قدرت سختافزار
استفاده از سختافزارهای قدرتمند مثل GPU یا سیستمهای پردازشی موازی، سرعت تست رمزها را افزایش میدهد و زمان حمله را کوتاهتر میکند. مهاجمان با بهرهگیری از این منابع میتوانند تعداد بسیار زیادی ترکیب را در مدت زمان کم مورد بررسی قرار دهند. به همین دلیل، قدرت سختافزار یکی از عوامل مهم در کارایی این حملهها محسوب میشود.
6. استفاده از زیرساخت ابری
زیرساختهای ابری این امکان را میدهند که حمله در مقیاس بزرگ و بهشکل توزیعشده انجام شود. مهاجمان میتوانند از چندین سرور در نقاط مختلف استفاده کنند تا هم سرعت را افزایش دهند و هم شناسایی را سختتر سازند. این موضوع باعث میشود محدودیتهای سنتی تا حدی دور زده شود و حمله انعطافپذیرتر پیش برود.
روشهای مقابله با BRUTE FORCE
مقابله با Brute Force نیاز به یک رویکرد چندلایه دارد. هیچ راهکار واحدی بهتنهایی کافی نیست و باید چند کنترل امنیتی در کنار هم قرار بگیرند تا هم سرعت حمله کاهش پیدا کند و هم امکان شناسایی آن فراهم شود. یکی از مهمترین اقدامات، محدودسازی تلاشهای ورود است. وقتی تعداد دفعات تلاش ناموفق کنترل یا بین درخواستها تاخیر ایجاد شود، سرعت حمله پایین میآید. در کنار آن، استفاده از Captcha میتواند جلوی اجرای خودکار حملهی باتها را بگیرد و کار مهاجم را سختتر کند.
در سطح ذخیرهسازی، استفاده از هشینگ قوی اهمیت بسیاری دارد. اگر رمزها با الگوریتم مناسب و همراه با Salt ذخیره شوند، حتا هنگام نشت دادهها، شکستن رمزها در حملههای آفلاین دشوارتر خواهد شد. فعالسازی احراز هویت چندمرحلهای هم یک لایهی دفاعی مهم اضافه میکند و باعث میشود دانستن رمز عبور بهتنهایی برای ورود کافی نباشد.
در سطح زیرساخت، استفاده از راهکار امنیت ابری میتواند به شناسایی و کنترل ترافیک مشکوک کمک کند. این نوع راهکارها رفتارهای غیرعادی، درخواستهای پرتکرار و فعالیت باتها را بررسی میکنند و جلوی بخش زیادی از حملههای خودکار را میگیرند.
ابزارهای شناسایی بروت فورس
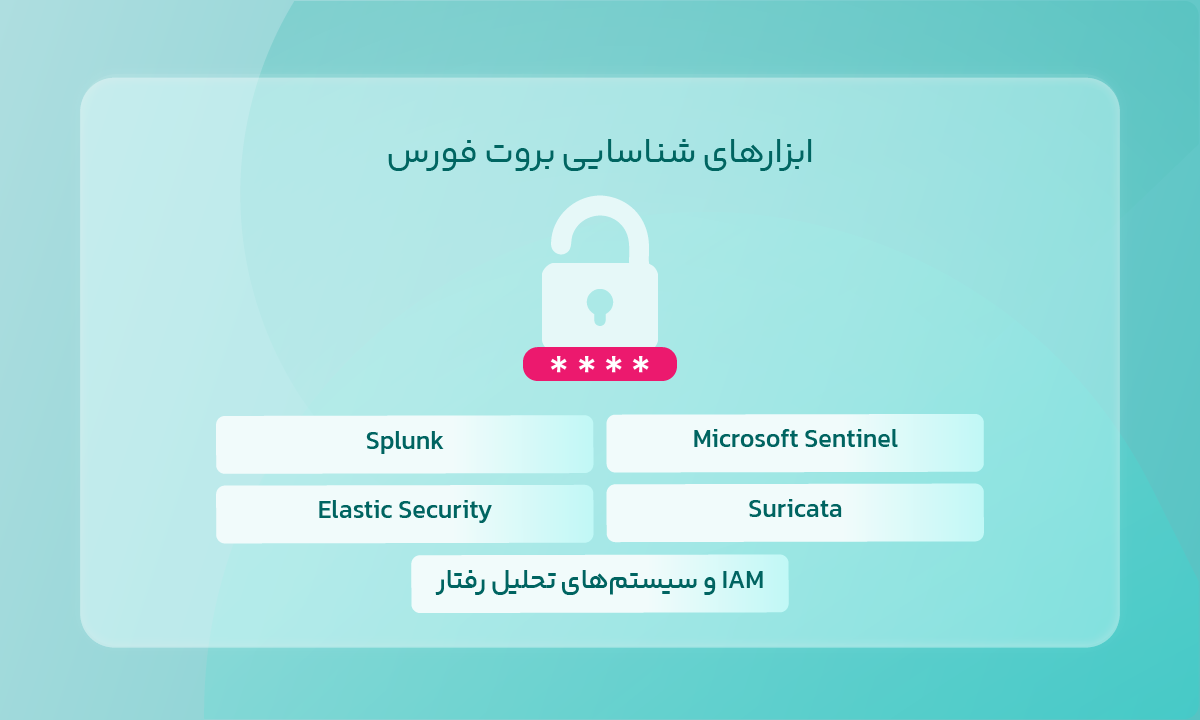
برای شناسایی حملههای Brute Force از ابزارهایی استفاده میشود که بتوانند رفتار ورود کاربران و ترافیک شبکه را بررسی کنند. هرکدام از این ابزارها نقش مشخصی دارند و در کنار هم تصویر کاملتری از حمله میدهند.
Splunk .1
لاگهای مختلف سیستم و اپلیکیشنها را جمعآوری و تحلیل میکند تا الگوهای غیرعادی مشخص شود. با شناسایی افزایش ناگهانی تلاشهای ناموفق، میتواند نشانههای حمله را بسیار زود آشکار کند.
Microsoft Sentinel .2
یک پلتفرم SIEM ابری است که رویدادهای امنیتی را در مقیاس گسترده مورد بررسی قرار میدهد. این ابزار با همبستگی دادهها از منابع مختلف، حملههای احتمالی را بهشکل متمرکز شناسایی میکند.
Elastic Security .3
دادههای لاگ و رفتار کاربران را تحلیل میکند تا فعالیتهای مشکوک مشخص شود. تلاشهای ورود پشتسرهم یا الگوهای غیرطبیعی بهراحتی در این سیستم مشخص است.
Suricata .4
به عنوان یک سیستم تشخیص نفوذ، ترافیک شبکه را بهشکل لحظهای بررسی میکند. این ابزار میتواند الگوهای شناختهشدهی حمله یا درخواستهای غیرعادی را تشخصی دهد.
Arvancloud WAF .5
WAF آروانکلاد این امکان برای شما فراهم میکند تا بدون نیاز به تهیهی تجهیزات فیزیکی بتوانید امنیت سرویسهای خود را در لایهی ۷ شبکه تامین کنید. همچنین، این امکان را فراهم میسازد تا با تحلیل گزارشهای لحظهای از جزییات حملههای مختلف مطلع باشید.
IAM .6 و سیستمهای تحلیل رفتار
الگوهای عادی ورود کاربران را یاد میگیرند و هرگونه انحراف را تشخیص میدهند. ورود از موقعیت جغرافیایی یا زمان غیرمنتظره میتواند به عنوان رفتار مشکوک علامتگذاری شود.
نمونهی حملههای BRUTE FORCE
حملههای Brute Force بیشتر روی سرویسهای ورود مانند وبسایتها، ایمیل، VPN و SSH وجود دارد. در این سناریوها، مهاجم با امتحان کردن رمزهای مختلف سعی میکند وارد حساب کاربری شود. اگر رمزها ضعیف باشند یا محدودیت امنیتی وجود نداشته باشد، این حملهها میتوانند موفق باشند.
در مقابل، در سیستمهایی که محدودسازی تلاش ورود، Captcha یا احراز هویت چندمرحلهای فعال است، این حملهها اغلب قبل از رسیدن به نتیجه متوقف میشوند. از نظر آماری، حملههای مرتبط با اعتبارنامه همچنان یکی از مسیرهای اصلی نفوذ هستند و روشهایی مانند Brute Force و Password Spraying سهم چشمگیری در این نوع حملهها دارند.
تفاوت BRUTE FORCE و حملههای دیگر
Brute Force بر پایهی امتحان همهی ترکیبها کار میکند. ساده ولی زمانبر است. در مقابل، روشهای دیگر سعی میکنند این فرآیند را سریعتر یا راحتتر سازند. Dictionary Attack فقط از رمزهای رایج استفاده میکند و سریعتر است، ولی اگر رمز قوی باشد به نتیجه نمیرسد. Rainbow Table روی هشها کار میکند و سرعت بالایی دارد، ولی هنگام استفاده از Salt بیاثر میشود.
Phishing حدس زدن نیست و با فریب کاربر اطلاعات را میگیرد، برای همین سریع است ولی به رفتار کاربر وابستگی دارد.
| نوع حمله | روش | مزیت | ضعف |
| Brute Force | همهی ترکیبها | ساده | زمانبر |
| Dictionary | رمزهای رایج | سریعتر | محدود |
| Rainbow Table | جدول هش | سریع | وابسته به شرایط |
| Phishing | فریب کاربر | بدون حدس | وابسته به کاربر |
ارتباط هوش مصنوعی با حمله Brute Force
هوش مصنوعی باعث شده Brute Force از حالت کاملن تصادفی خارج شود. مدلهای یادگیری ماشین با تحلیل دادههای نشتکرده، الگوهای انتخاب رمز را شناسایی و بهجای امتحان همهی حالتها، ابتدا گزینههای محتملتر را تست میکنند. این رویکرد زمان رسیدن به نتیجه را کاهش میدهد و حمله را هدفمندتر میکند.
در کنار این، الگوریتمهای هوشمند میتوانند ترتیب حدسها را بهینه سازند، درخواستها را بین منابع مختلف پخش کنند و رفتار حمله را شبیه کاربر واقعی نشان دهند. این موضوع هم سرعت حمله را بالا میبرد و هم شناسایی آن را دشوارتر میکند.
جمعبندی
Brute Force یک روش ساده ولی موثر در حملههای سایبری است که بر پایهی امتحان کردن ترکیبهای مختلف برای رسیدن به رمز یا کلید درست عمل میکند. این روش در قالبهای مختلفی مانند آنلاین، آفلاین، Dictionary و روشهای ترکیبی دیده میشود و همچنان یکی از مسیرهای رایج نفوذ به حسابها و سیستمها است.
شناخت نحوهی کار این حمله و عوامل موثر بر آن کمک میکند نقاط ضعف زودتر شناسایی شود. استفاده از رمزهای قوی، محدودسازی تلاشهای ورود، احراز هویت چندمرحلهای و ابزارهای امنیتی مناسب، نقش مهمی در کاهش ریسک دارند. هرچه این لایههای دفاعی کاملتر باشد، احتمال موفقیت Brute Force کمتر میشود.