امنیت سرور مجازی به مجموعه اقداماتی گفته میشود که از دادهها، سرویسها، دسترسیها و منابع سرور در برابر تهدیدهای سایبری محافظت میکند. سرورهای VPS برای میزبانی سایت، اجرای اپلیکیشن، نگهداری پایگاه داده و سرویسهای آنلاین استفاده میشوند و برای همین یکی از هدفهای رایج مهاجمان هستند. اگر تنظیمات امنیتی سرور بهدرستی انجام نشود، احتمال نفوذ، سرقت اطلاعات، اختلال در سرویس و آلودگی به بدافزار افزایش پیدا میکند.
اهمیت امنیت VPS در سالهای اخیر بیشتر شده است، چون حملههای Brute force، بدافزارها، حملههای DDoS و سواستفاده از آسیبپذیریهای نرمافزاری رشد چشمگیری داشتهاند. افزایش امنیت سرور مجازی فقط به نصب یک ابزار امنیتی محدود نمیشود و شامل بخشهایی مانند فایروال، مدیریت دسترسی SSH، مانیتورینگ سرور، بررسی لاگ سرور و بهروزرسانی نرمافزارهاست. در ادامه، مهمترین تهدیدهای امنیتی VPS و روشهای کاربردی برای محافظت از سرور را بررسی میکنیم.
سرور مجازی چیست؟
سرور مجازی یا VPS بخشی از یک سرور فیزیکی است که با کمک فناوری مجازیسازی به چند محیط مستقل تقسیم میشود. هر VPS منابع مشخصی مانند CPU ،RAM، فضای ذخیرهسازی و سیستمعامل جداگانه دارد و کاربر میتواند تنظیمات سرور را بهشکل مستقل مدیریت کند. همین استقلال باعث میشود خرید سرور مجازی برای اجرای سایتها، اپلیکیشنها و سرویسهای آنلاین گزینهای انعطافپذیرتر از هاست اشتراکی باشد.
در هاست اشتراکی، چند سایت از یک محیط مشترک استفاده میکنند و سطح دسترسی کاربر محدود است. در مقابل، سرور اختصاصی تمام منابع سختافزاری را در اختیار یک کاربر قرار میدهد، ولی هزینهی بیشتری دارد. VPS بین این دو مدل قرار میگیرد و تعادلی میان هزینه، منابع و سطح کنترل ایجاد میکند.
سرور مجازی در بخشهای مختلفی استفاده میشود. میزبانی سایت، اجرای نرمافزارهای سازمانی، راهاندازی پایگاه داده، ساخت محیط توسعه و تست، میزبانی فایل و اجرای سرویسهای ابری سبک از رایجترین کاربردهای VPS هستند. انتخاب درست سرور مجازی فقط به منابع سختافزاری محدود نیست و مواردی مانند امنیت شبکه، موقعیت دیتاسنتر، امکان بکاپ و مدیریت دسترسی هم اهمیت بسیاری دارند.
امنیت سرور مجازی
امنیت سرور مجازی یعنی کنترل و محافظت از بخشهای مختلف VPS تا افراد غیرمجاز نتوانند به اطلاعات، سرویسها یا تنظیمات سرور دسترسی پیدا کنند. این امنیت برای جلوگیری از نفوذ، سرقت اطلاعات، اختلال در سرویس و سواستفاده از منابع سرور استفاده میشود. هر سرور مجازی که به اینترنت متصل باشد، در معرض اسکن و حملهی خودکار قرار میگیرد و برای همین باید از همان ابتدای راهاندازی، تنظیمات امنیتی روی آن اجرا شود.
امنیت VPS در چند بخش مختلف مورد بررسی قرار میگیرد. در شبکه، امنیت روی کنترل ترافیک، فایروال و محدودسازی پورتها تمرکز دارد. امنیت سیستمعامل شامل بهروزرسانی نرمافزارها، مدیریت کاربران و کنترل دسترسی SSH است. در بخش نرمافزار هم امنیت وبسرور، پایگاه داده، کنترل پنل و اپلیکیشنها اهمیت دارد. ترکیب این لایهها باعث میشود سرور در برابر تهدیدهای رایج مقاومت بیشتری داشته باشد و ریسک نفوذ کاهش پیدا کند.
اهمیت امنیت در سرور مجازی
امنیت سرور مجازی نقش مهمی در حفظ اطلاعات، پایداری سرویسها و عملکرد درست زیرساخت دارد. اگر VPS بهدرستی ایمنسازی نشود، مهاجم میتواند به فایلها، پایگاه داده، حسابهای کاربری و سرویسهای سرور دسترسی داشته باشد. در بسیاری از حملهها، هدف فقط نفوذ نیست و مهاجم از منابع سرور برای ارسال اسپم، استخراج رمزارز، اجرای بدافزار یا حمله به سرویسهای دیگر استفاده میکند.
ضعف امنیتی در VPS میتواند باعث از دست رفتن اطلاعات، خرابی فایلها، اختلال در سایت و حتا از دسترس خارج شدن کامل سرویس شود. برای سایتهای فروشگاهی، این اختلال ممکن است توقف سفارشها و کاهش اعتماد مشتری را بهدنبال داشته باشد. در سرویسهای سازمانی هم نفوذ به سرور میتواند اطلاعات داخلی و دادههای حساس را در معرض خطر قرار دهد. بنابراین، امنیت VPS بخشی از نگهداری عادی سرور محسوب میشود و نباید فقط بعد از بروز مشکل به آن توجه کرد.
امنیت سرور روی سئو و اعتماد کاربران هم تاثیر مستقیم دارد. اگر سایت به بدافزار آلوده شود یا مهاجم محتوای مخرب روی آن قرار دهد، موتورهای جستوجو و مرورگرها ممکن است به کاربران هشدار امنیتی ارسال کند. این موضوع میتواند باعث کاهش ورودی سایت، افت رتبهی صفحه و کاهش اعتماد کاربران شود. اجرای تنظیمات امنیتی مناسب کمک میکند سرویس پایدارتر بماند و احتمال آسیب به اعتبار سایت به حداقل برسد.
رایجترین تهدیدهای امنیتی سرور مجازی
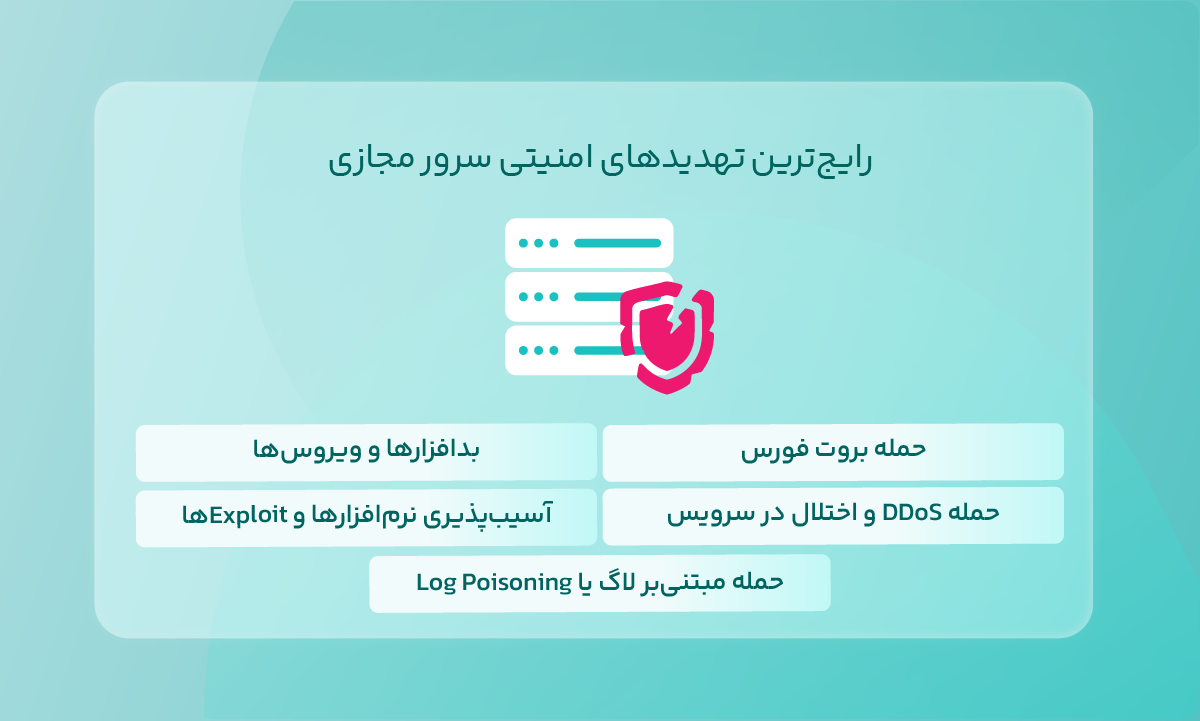
سرورهای مجازی بهدلیل دسترسی مستقیم به اینترنت، همیشه در معرض تهدیدهای امنیتی قرار دارند. بسیاری از این تهدیدها از راه ضعف رمز عبور، نرمافزارهای قدیمی، پورتهای باز یا تنظیمات اشتباه ایجاد میشوند. شناخت این حملهها کمک میکند تنظیمات امنیتی VPS دقیقتر انجام بگیرد و احتمال نفوذ به پایینترین میزان برسد.
1. حمله بروت فورس
در حملههای Brute force، مهاجم با امتحان کردن تعداد زیادی رمز عبور و نام کاربری، به سرور دسترسی پیدا میکند. این حملهها اغلب سرویسهایی مانند SSH، پنل مدیریت و صفحات ورود را هدف قرار میدهند. استفاده از رمز عبور ضعیف یا فعال بودن ورود مستقیم Root، ریسک موفقیت این حملهها را افزایش میدهد.
2. بدافزارها و ویروسها
بدافزارها میتوانند از راه فایل آلوده، افزونهی ناامن، اسکریپت مخرب یا دسترسی غیرمجاز وارد سرور شوند. بعضی بدافزارها اطلاعات را سرقت و بعضی دیگر از منابع VPS برای استخراج رمزارز، ارسال اسپم یا اجرای حملههای دیگر استفاده میکنند. آلودگی سرور به بدافزار باعث افت عملکرد و اختلال در سرویس هم میشود.
3. حمله DDoS و اختلال در سرویس
حملههای DDoS با ارسال حجم زیادی از درخواست و ترافیک مخرب، منابع سرور را اشغال میکنند. در این شرایط، سایت یا اپلیکیشن کند میشود یا بهطور کامل از دسترس خارج میماند. سرورهای مجازی بهدلیل محدودیت منابع، بیشتر تحت تاثیر این حملهها قرار میگیرند.
4. آسیبپذیری نرمافزارها و Exploitها
اگر سیستمعامل، وبسرور، CMS یا افزونهها بهروز نباشند، مهاجم میتواند از آسیبپذیریهای شناختهشده برای نفوذ استفاده کند. Exploitها برای اجرای کد مخرب، دسترسی غیرمجاز یا کنترل بخشی از سرور استفاده میشوند. بهروزرسانی منظم نرمافزارها یکی از مهمترین روشهای کاهش این ریسک است.
5. حمله مبتنیبر لاگ یا Log Poisoning
در حملههای Log Poisoning، مهاجم دادهی مخرب را وارد فایلهای لاگ کرده تا سیستمهای تحلیل یا ابزارهای مانیتورینگ را دچار خطا کند. در بعضی شرایط، این دادهها میتوانند زمینهی اجرای کد مخرب یا پنهان شدن فعالیت مهاجم را فراهم سازند. مدیریت درست لاگ سرور و بررسی مداوم آن، نقش مهمی در شناسایی این نوع تهدیدها دارد.
راهکارهای افزایش امنیت سرور مجازی
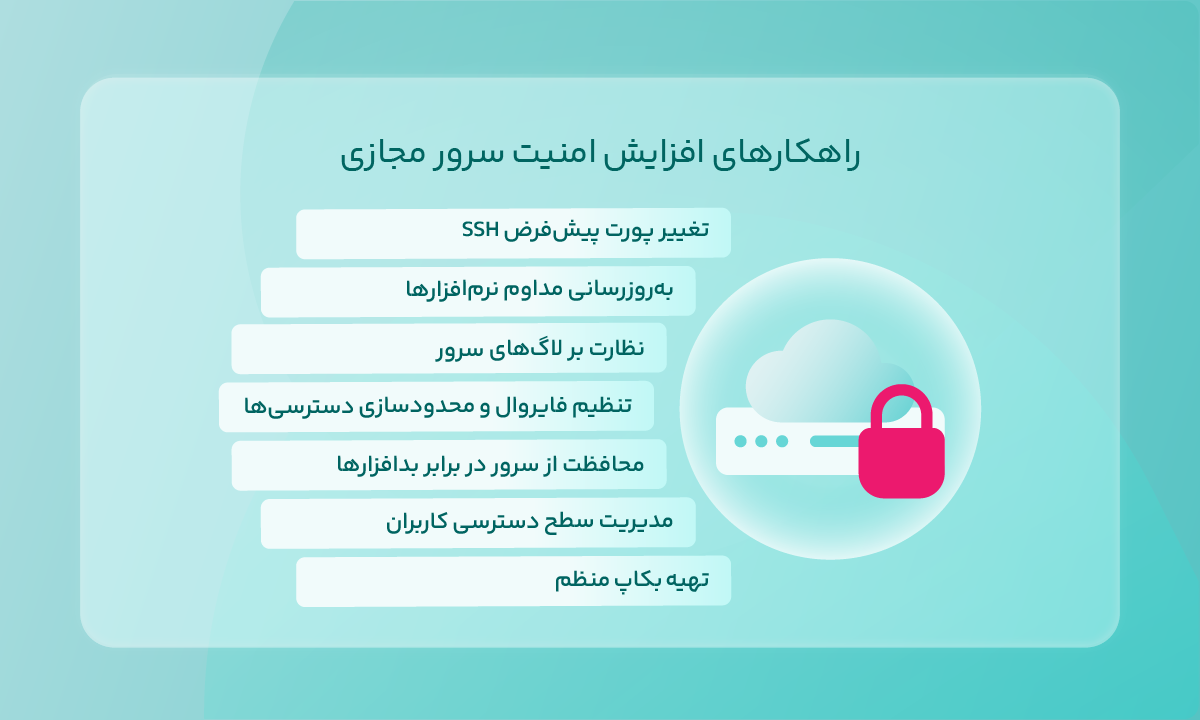
افزایش امنیت سرور مجازی به اجرای همزمان چند راهکار مختلف نیاز دارد. هرکدام از این روشها بخشی از امنیت VPS را پوشش میدهند و در کنار هم میتوانند احتمال نفوذ، اختلال در سرویس و سواستفاده از منابع سرور را کم کنند.
1. تغییر پورت پیشفرض SSH
استفاده از پورت پیشفرض SSH، سرور را در معرض اسکنها و حملههای خودکار قرار میدهد. تغییر این پورت میتواند تعداد زیادی از تلاشهای غیرمجاز برای دسترسی به VPS را کاهش دهد و امنیت اتصالهای مدیریتی را بالا ببرد.
2. بهروزرسانی مداوم نرمافزارها
استفاده از آخرین نسخهی سیستمعامل و نرمافزارها، آسیبپذیریهای شناختهشده را برطرف میکند. بهروزرسانی منظم، یکی از سادهترین راهکارها برای جلوگیری از نفوذ و سواستفاده از حفرههای امنیتی است.
3. نظارت بر لاگهای سرور
بررسی مداوم لاگها به شناسایی سریع رفتارهای مشکوک، خطاها و تلاشهای ناموفق ورود کمک میکند. با کمک این فرآیند، مشکلات امنیتی پیش از ایجاد اختلال جدی شناسایی و مدیریت میشوند.
4. تنظیم فایروال و محدودسازی دسترسیها
فایروال با کنترل ترافیک ورودی و خروجی، دسترسی به پورتها و سرویسهای غیرضروری را محدود میکند. این موضوع سطح حمله به سرور را کاهش میدهد و امنیت کلی VPS را بهبود میبخشد.
5. محافظت از سرور در برابر بدافزارها
بدافزارها میتوانند باعث سرقت اطلاعات، مصرف منابع و اختلال در عملکرد سرور شوند. استفاده از ابزارهای امنیتی و اسکن منظم فایلها، احتمال آلودگی و سواستفاده از منابع VPS را کمتر میکند.
6. مدیریت سطح دسترسی کاربران
اختصاص سطح دسترسی متناسب با نقش هر کاربر، ریسک تغییرات ناخواسته و سواستفاده از منابع را کم میکند. مدیریت دقیق دسترسیها، کنترل بیشتری روی امنیت سرور فراهم میسازد.
7. تهیه بکاپ منظم
بکاپگیری منظم امکان بازیابی سریع اطلاعات و سرویسها را بعد از حمله، خطا یا اختلال فراهم میسازد. داشتن نسخههای پشتیبان به کاهش زمان قطعی و جلوگیری از نابودی دادهها کمک میکند.
نقش مانیتورینگ در افزایش امنیت سرور مجازی
مانیتورینگ سرور به فرآیند بررسی مداوم وضعیت منابع، سرویسها، لاگها و ترافیک شبکه گفته میشود. هدف از مانیتورینگ این است که مشکلات فنی، اختلالها و تهدیدهای امنیتی قبل از تبدیل شدن به بحران شناسایی شوند. اگر مصرف CPU ناگهان افزایش پیدا کند یا یکی از سرویسها از دسترس خارج شود، سیستم مانیتورینگ میتواند هشدار بفرستد.
نظارت لحظهای روی VPS اهمیت بسیاری دارد، چون بسیاری از حملهها در مدت کوتاهی اختلال در سرویس یا مصرف غیرعادی منابع را بههمراه دارند. بررسی مداوم لاگ سرور، وضعیت شبکه، پهنای باند و رفتار سرویسها کمک میکند فعالیتهای مشکوک سریعتر شناسایی شوند. مانیتورینگ همچنین در پیدا کردن خطاهای پیکربندی، اختلال نرمافزارها و مشکلات عملکرد سرور هم کاربرد دارد.
برای مانیتورینگ سرور مجازی ابزارهای مختلفی استفاده میشوند. Nagios یکی از ابزارهای معروف برای پایش سرورها، شبکه و سرویسها است و امکان ارسال هشدار در زمان اختلال را فراهم میکند. زبیکس یا Zabbix هم برای مانیتورینگ منابع سرور، وضعیت سرویسها، ترافیک شبکه و ثبت هشدارهای لحظهای استفاده میشود. این ابزارها به مدیر سرور کمک میکنند وضعیت VPS را بهشکل مداوم بررسی کند و سریعتر به رخدادهای امنیتی واکنش نشان دهد.
ابزارهای امنیتی سرور مجازی
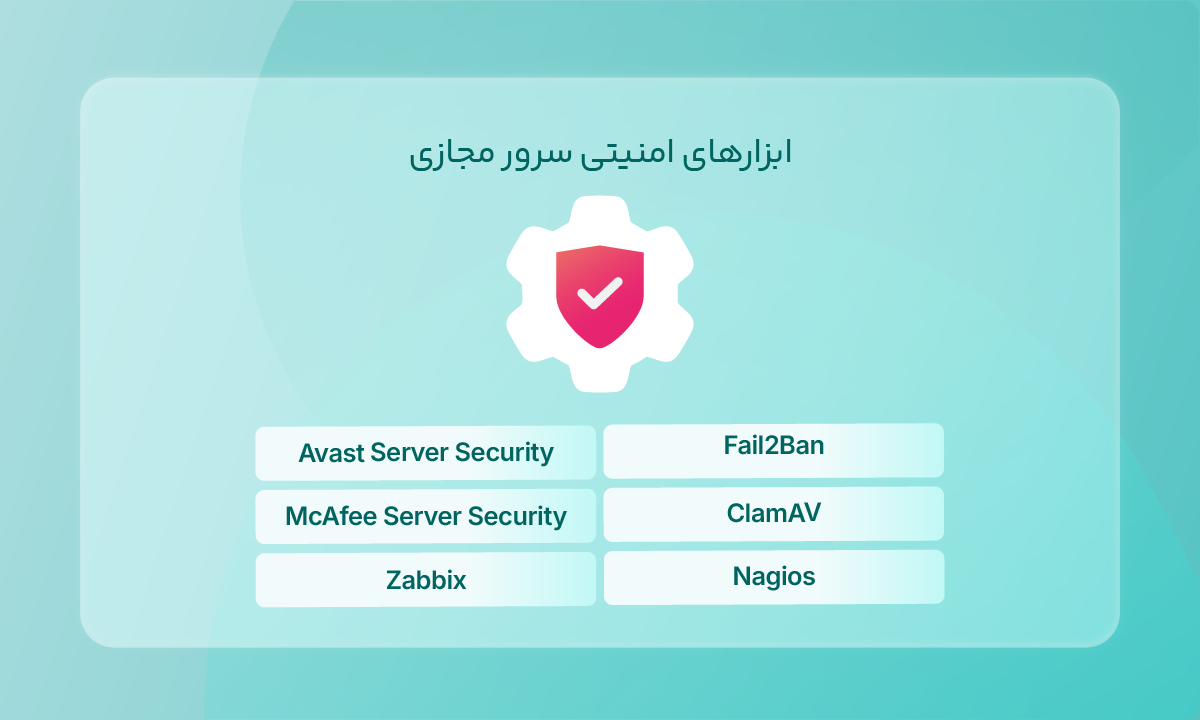
ابزارهای امنیتی نقش مهمی در محافظت از VPS دارند و برای کنترل دسترسی، شناسایی بدافزار، مانیتورینگ سرور و محدودسازی حملهها استفاده میشوند. انتخاب این ابزارها باید براساس نوع سرویس، سیستمعامل و سطح ریسک سرور انجام بگیرد.
Fail2Ban .1
Fail2Ban لاگهای سرور را بررسی میکند و اگر یک IP چند بار ورود ناموفق داشته باشد، دسترسی آن را بهشکل موقت مسدود میسازد. این ابزار بیشتر برای کاهش حملههای Brute force روی SSH و پنلهای مدیریت استفاده میشود.
ClamAV .2
ClamAV یک آنتیویروس متنباز برای سرورهای لینوکسی است که فایلها و مسیرهای حساس را اسکن میکند. این ابزار برای شناسایی ویروس، تروجان، اسکریپت مخرب و فایلهای آلوده کاربرد دارد.
Avast Server Security .3
Avast Server Security برای محافظت از فایلسرورها و اسکن فایلهای اشتراکی در محیطهای لینوکسی استفاده میشود. این ابزار میتواند فایلهای آلوده را شناسایی و از انتشار بدافزار در سرور جلوگیری کند.
McAfee Server Security .4
McAfee Server Security یکی از ابزارهای امنیتی سازمانی است که برای شناسایی بدافزارها، کنترل تهدیدها و بررسی رفتارهای مشکوک در سرورها استفاده میشود. این نرمافزار در محیطهای سازمانی و زیرساختهای بزرگ کاربرد بسیاری دارد.
Zabbix .5
زبیکس یا Zabbix برای مانیتورینگ منابع سرور، سرویسها، پهنای باند و رفتار شبکه استفاده میشود. این ابزار میتواند در زمان افزایش مصرف منابع یا اختلال در سرویس هشدار ارسال کند.
Nagios .6
Nagios یکی از ابزارهای شناختهشدهی مانیتورینگ است که وضعیت سرورها، سرویسها و تجهیزات شبکه را بررسی میکند. این ابزار برای شناسایی سریع اختلالها و مشکلات امنیتی کاربرد دارد.
نکات کاربردی برای افزایش امنیت VPS
در کنار تنظیمات اصلی امنیت سرور، بعضی اقدامات تکمیلی هم میتوانند احتمال نفوذ، آلودگی به بدافزار و اختلال در سرویس را کمتر کنند. در ادامه، مهمترین نکات کاربردی برای افزایش امنیت سرور مجازی را بررسی میکنیم.
1. امنسازی وبسرور و اپلیکیشنها
اجرای وبسرور و اپلیکیشنها باید فقط با ماژولها و سرویسهای ضروری باشد تا سطح حمله به کمترین میزان برسد. همچنین، بهتر است نمایش نسخهی نرمافزارها غیرفعال شده و ورودیهای کاربران قبل از پردازش بررسی شوند.
2. مدیریت کنترل پنل و امنیت آن
بهروزرسانی کنترل پنل سرور باید مرتب انجام بگیرد و دسترسی به آن فقط برای IPهای مطمین باز باشد. استفاده از رمز عبور قوی و احراز هویت دومرحلهای هم امنیت پنل مدیریت را بیشتر میکند.
3. برنامهریزی برای واکنش به حوادث امنیتی
برای رخدادهای امنیتی باید از قبل برنامهی مشخص وجود داشته باشد تا در زمان نفوذ یا اختلال، فرآیند قطع دسترسی، بررسی لاگها، بازیابی اطلاعات و رفع مشکل سریعتر انجام شود.
4. تست امنیتی و ممیزی منظم
بررسی دورهای تنظیمات سرور کمک میکند پورتهای غیرضروری، حسابهای قدیمی، ضعفهای امنیتی و خطاهای پیکربندی سریعتر شناسایی شوند. تست امنیتی منظم احتمال باقی ماندن آسیبپذیریها را کمتر میکند.
5. محدودسازی دسترسی به دیتابیس
پایگاه داده نباید روی پورت عمومی در دسترس باشد و بهتر است فقط سرویسها یا IPهای مشخص به آن متصل شوند. این کار ریسک دسترسی غیرمجاز به اطلاعات را کاهش میدهد.
6. بررسی مداوم وضعیت فایروال و لاگها
بعد از هر تغییر مهم در سرور، وضعیت فایروال، لاگ سرور و دسترسیهای فعال باید دوباره بررسی شوند تا تنظیمات اشتباه یا دسترسی غیرضروری ایجاد نشده باشد.
جمعبندی
افزایش امنیت سرور مجازی فقط به نصب یک ابزار یا تغییر چند تنظیم محدود نمیشود. امنیت VPS به مجموعهای از اقدامات مانند مدیریت دسترسی SSH، تنظیم فایروال، بررسی لاگ سرور، بهروزرسانی نرمافزارها، مانیتورینگ و بکاپ منظم وابسته است. هر کدام از این بخشها میتوانند قسمتی از ریسک نفوذ، اختلال در سرویس و سواستفاده از منابع سرور را کاهش دهند.
امنیت سرور یک فرآیند مداوم است و باید بهشکل مرتب بررسی و بهروزرسانی شود. استفادهی همزمان از چند لایهی امنیتی، شناسایی تهدیدها را سادهتر میکند و احتمال موفقیت حملهها را به کمترین میزان میرسد. همچنین، استفاده از راهکار امنیت ابری میتواند بخشی از حملههای شبکه و ترافیک مخرب را قبل از رسیدن به سرور مدیریت و کنترل کند.