حملهی XSS یا Cross Site Scripting یکی از رایجترین آسیبپذیریهای امنیت وب است که در آن، مهاجم کد مخرب را وارد صفحات سایت میکند تا این کد در مرورگر کاربران اجرا شود. در این نوع حمله، اسکریپتهای JavaScript از راه بخشهایی مانند فرمها، فیلدهای ورودی، کامنتها یا URL وارد صفحه میشوند و مرورگر آنها را بخشی از سایت اجرا میکند.
آسیبپذیری XSS به این دلیل اهمیت زیادی دارد که میتواند زمینهی سرقت کوکی، Session، اطلاعات کاربران و تغییر محتوای صفحات را فراهم کند. از این رو، Cross Site Scripting سالها است در فهرست آسیبپذیریهای مهم OWASP Top 10 قرار دارد و یکی از تهدیدهای جدی در حوزهی امنیت وب شناخته میشود. در ادامه با ما همراه باشید تا با شیوهی عملکرد و انواع حمله XSS آشنا شوید.
حمله XSS چیست؟
حمله XSS یکی از آسیبپذیریهای سمت کاربر در امنیت وب است که در آن، مهاجم اسکریپت مخرب را به محتوای یک صفحهی وب تزریق میکند. این اسکریپت بعد از بارگذاری صفحه، داخل مرورگر کاربر اجرا شود و میتواند به دادهها یا قابلیتها در همان صفحه دسترسی داشته باشد.
در Cross Site Scripting، مرورگر کد مخرب را بخشی از سایت معتبر تشخیص میدهد. علت این اتفاق پردازش ناامن دادههای ورودی در بخش خروجی سایت است. یعنی سایت محتوایی را که کاربر ارسال کرده، بدون کنترل مناسب دوباره در صفحه نمایش میدهد و همین موضوع زمینهی اجرای اسکریپت را فراهم میکند.
هدف حمله XSS سواستفاده از ارتباط کاربر با سایت تعرفی میشود. مهاجم ممکن است برای سرقت کوکی و Session، دسترسی غیرمجاز به حساب کاربری، تغییر محتوای صفحات یا اجرای درخواستهای مخرب از این آسیبپذیری استفاده کند.
منظور از Client-Side Code چیست؟
Client-Side Code کدهایی هستند که روی مرورگر کاربر اجرا میشوند. این کدها بعد از بارگذاری صفحه، بهطور مستقیم در سیستم کاربر پردازش میشوند و وظیفهی مدیریت ظاهر و رفتار صفحات وب را برعهده دارند. HTML ،CSS و JavaScript رایجترین فناوریهای سمت کلاینت هستند و بخش بسیاری از قابلیتهای تعاملی سایتها با همین کدها اجرا میشود.
در مقابل، اجرای Server-Side Code روی سرور قرار دارد. پردازش اطلاعات کاربران، ارتباط با دیتابیس، احراز هویت، مدیریت فایلها و تولید پاسخهای سایت در سمت سرور انجام میشود. اگر بخواهیم ساده بگوییم، کد سمت سرور قبل از رسیدن صفحه به کاربر به اجرا درمیآید، ولی کد سمت کاربر بعد از باز شدن صفحه در مرورگر فعال میشود.
حملهی XSS کدهای سمت کلاینت را هدف قرار میدهد. در این آسیبپذیری، اسکریپت مخرب داخل مرورگر کاربر اجرا میشود و میتواند به بخشی از اطلاعات در صفحه دسترسی پیدا کند. به همین دلیل است که Cross Site Scripting یکی از مهمترین تهدیدهای مرتبط با امنیت کدهای Client-Side شناخته میشود.
شیوه عملکرد حمله XSS
عملکرد حمله XSS به این شکل است که مهاجم اسکریپت مخرب را از راه یکی از ورودیهای سایت وارد صفحه میکند. این ورودی میتواند فرم ثبتنام، بخش نظرات، فیلد جستوجو، چت آنلاین یا حتا پارامترهای موجود در URL باشد. اگر سایت دادهی دریافتی را بدون فیلتر یا Escape مناسب در خروجی نمایش دهد، کد مخرب همراه با محتوای صفحه به مرورگر کاربر ارسال میشود.
بعد از باز شدن صفحه، مرورگر کاربر اسکریپت را بخشی از کد معتبر سایت اجرا میکند. چون کد در بستر همان دامنه اجرا میشود، اسکریپت میتواند به بخشی از اطلاعات و قابلیتهای صفحه دسترسی داشته باشد.
در بسیاری از حملههای Cross Site Scripting، هدف اصلی مهاجم سرقت کوکی و Session کاربران است. اگر کوکیها بهدرستی محافظت نشده باشند، مهاجم میتواند Session کاربر را بهدست بیاورد و از حساب او سواستفاده کند. بعضی حملهها هم برای تغییر محتوای صفحه، هدایت کاربر به سایت جعلی یا اجرای درخواستهای غیرمجاز در حساب قربانی انجام میشوند.
انواع حملههای XSS
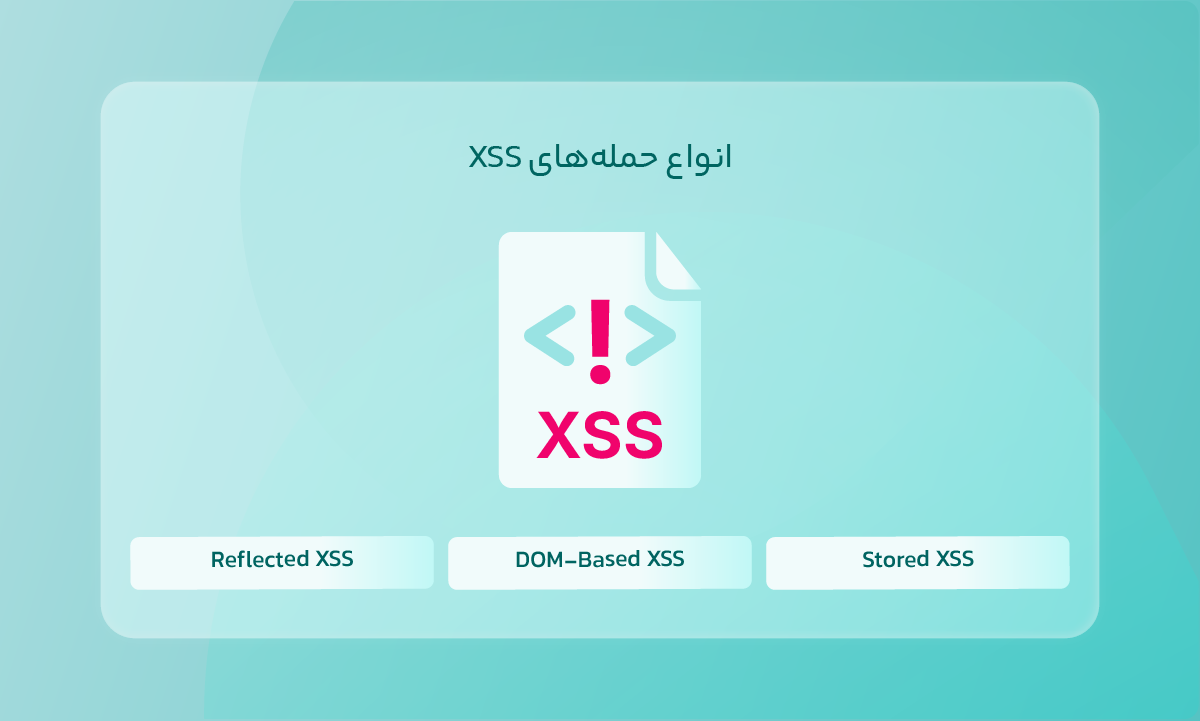
حملههای XSS براساس نحوهی ورود و اجرای اسکریپت مخرب به چند دسته تقسیم میشوند. تفاوت اصلی این مدلها به محل ذخیره شدن کد مخرب و روش اجرای آن در مرورگر کاربر مربوط است. رایجترین انواع حمله XSS شامل Stored XSS ،Reflected XSS و DOM-Based XSS هستند.
Stored XSS .1
در Stored XSS، اسکریپت مخرب داخل سایت ذخیره میشود. این ذخیرهسازی در دیتابیس، بخش نظرات، پروفایل کاربران، سیستم تیکت یا انجمنها انجام میگیرد. بعد از ذخیره شدن، هر کاربری که صفحهی آلوده را باز کند، اسکریپت مخرب در مرورگر او اجرا میشود.
این نوع آسیب پذیری XSS خطر زیادی دارد، چون حمله میتواند تعداد بسیاری از بازدیدکنندگان سایت را درگیر کند. Stored XSS اغلب در سایتهایی دیده میشود که محتوایی که کاربران تولید میکنند را بدون فیلتر مناسب نمایش میدهند.
Reflected XSS .2
در Reflected XSS، کد مخرب داخل سایت ذخیره نمیشود و راه انتقال آن از URL یا درخواست HTTP است. مهاجم یک لینک آلوده میسازد و کاربر را به باز کردن آن ترغیب میکند. سایت با کلیک کاربر روی لینک، مقدار آلوده را در خروجی صفحه نمایش میدهد و مرورگر اسکریپت را به اجرا میگذارد.
این مدل بیشتر در فرمهای جستوجو، صفحات خطا یا بخشهایی دیده میشود که دادهی URL را بهطورمستقیم در صفحه نمایش میدهند. حملهی Reflected XSS به مهندسی اجتماعی وابسته است، چون مهاجم باید کاربر را به باز کردن لینک آلوده قانع کند.
DOM-Based XSS .3
در DOM-Based XSS، مشکل اصلی در کدهای JavaScript سمت کلاینت قرار دارد. در این حالت، اسکریپتهای موجود در صفحه، داده را از URL یا بخشهای مختلف مرورگر دریافت میکنند و بدون کنترل مناسب داخل DOM قرار میدهند. برای همین اجرای کد مخرب ممکن است بدون تغییر مستقیم پاسخ سرور انجام شود.
این نوع Cross Site Scripting اغلب در برنامههای وب مدرن و پروژههایی دیده میشود که وابستگی زیادی به JavaScript دارند. استفاده ناامن از توابعی مانند innerHTML یا document.write میتواند زمینهی ایجاد DOM-Based XSS را فراهم کند.
خطرات حمله XSS
حمله XSS میتواند امنیت کاربران، اطلاعات سایت و اعتبار کسبوکار را تحت تاثیر قرار دهد. مهمترین خطرات این آسیبپذیری شامل موارد زیر هستند:
- سرقت کوکی و Session کاربران و امکان ورود غیرمجاز به حسابها
- دسترسی مهاجم به اطلاعات یا قابلیتهای حساب کاربر
- تغییر محتوای صفحات و نمایش فرم یا لینک جعلی
- هدایت کاربران به صفحات فیشینگ و سایتهای مخرب
- اجرای اسکریپت یا فایل مخرب در مرورگر قربانی
- سواستفاده از حساب کاربران برای ارسال درخواستهای غیرمجاز
- کاهش اعتماد کاربران به سایت و آسیب به اعتبار برند
- ایجاد هشدار امنیتی در مرورگرها و تاثیر منفی روی سئو سایت
چگونه از حملات XSS جلوگیری کنیم؟
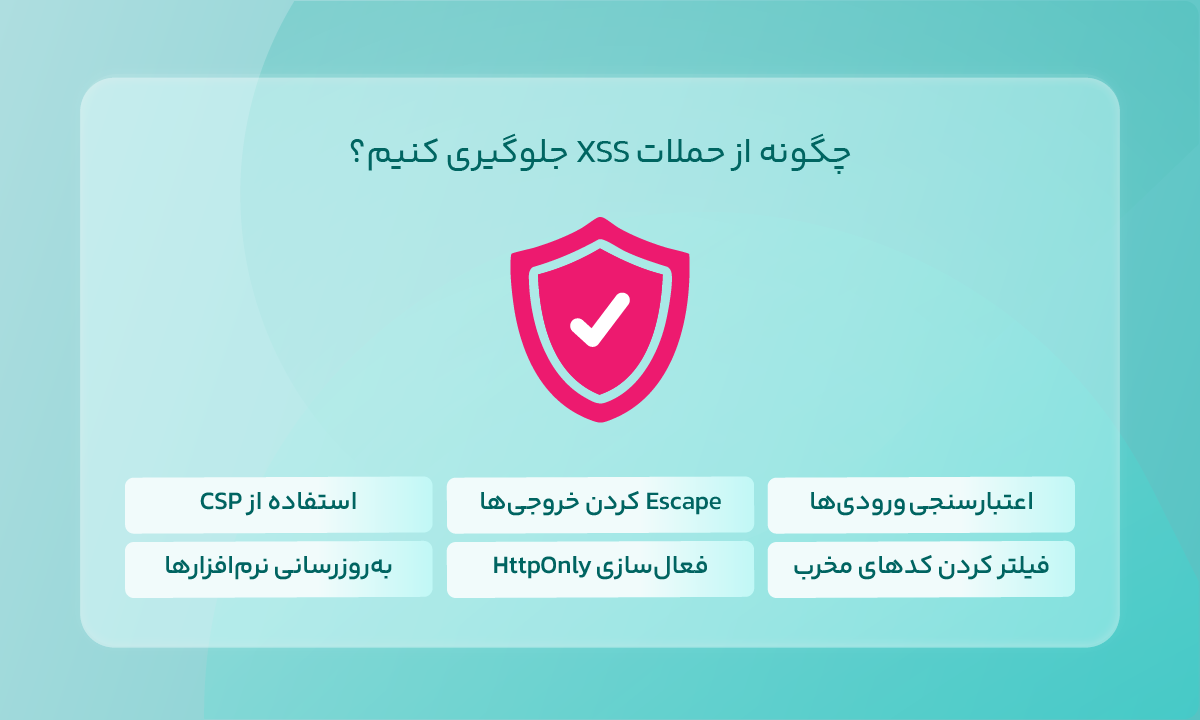
برای جلوگیری از حملهی XSS باید ورودی کاربران، خروجی صفحات و تنظیمات امنیتی سایت همزمان کنترل شوند. مهمترین روشها را در ادامه بررسی میکنیم.
1. اعتبارسنجی ورودیها
تمام دادههایی که کاربران از طریق فرمها، فیلدهای جستوجو یا بخشهای مختلف سایت وارد میکنند باید اعتبارسنجی شوند. محدود کردن نوع، فرمت و محتوای ورودیها باعث میشود کدهای مخرب امکان ورود به برنامه را نداشته باشند. این کار یکی از مهمترین روشهای پیشگیری از حملههای XSS محسوب میشود.
Escape .2 کردن خروجیها
دادههایی که قرار است در صفحات وب باشند باید پیش از نمایش Escape شوند. این فرآیند کمک میکند مرورگر محتوای دریافتی را به عنوان متن عادی پردازش نماید و نه کد اجرایی. در نتیجه، حتا اگر دادهی مخربی وارد سیستم شده باشد، امکان اجرای آن کاهش پیدا میکند.
3. استفاده از CSP
سیاست امنیت محتوا یا Content Security Policy یکی از مکانیزمهای مهم دفاعی در برابر XSS است. CSP مشخص میکند که مرورگر تنها از چه منابعی اجازه بارگذاری و اجرای اسکریپتها را داشته باشد. این محدودیت میتواند از اجرای بسیاری از کدهای مخرب جلوگیری کند.
4. فیلتر کردن کدهای مخرب
فیلتر کردن تگهای HTML خطرناک، اسکریپتها و کدهای مشکوک میتواند احتمال سواستفادهی مهاجمان را کاهش دهد. بسیاری از برنامههای وب پیش از ذخیره یا نمایش دادهها، محتوای ورودی را پاکسازی میکنند. این اقدام لایهی امنیتی دیگری در برابر حملههای XSS ایجاد میکند.
5. فعالسازی HttpOnly
ویژگی HttpOnly برای کوکیها باعث میشود اسکریپتهای JavaScript نتوانند به اطلاعات ذخیرهشده در آنها دسترسی پیدا کنند. هنگامی که حملهی XSS رخ دهد، این ویژگی میتواند از سرقت کوکیهای احراز هویت و اطلاعات حساس کاربران جلوگیری کند. به همین دلیل استفاده از آن برای کوکیهای مهم توصیه میشود.
6. بهروزرسانی نرمافزارها
بسیاری از آسیبپذیریهای XSS از راه نسخههای قدیمی فریمورکها، سیستمهای مدیریت محتوا، قالبها و افزونهها مورد سواستفاده قرار میگیرند. بهروزرسانی منظم این اجزا باعث رفع حفرههای امنیتی شناختهشده میشود. این کار ریسک نفوذ مهاجمان را به میزان چشمگیری کاهش میدهد.
در کنار اصلاح کدها و تنظیمات امنیتی، زیرساخت سایت هم روی کنترل حملههای تحت وب تاثیر دارد. بنابراین، در پروژههایی که با ترافیک بالا یا حملههای مداوم روبهرو هستند، موضوع خرید cdn هم مطرح میشود. بهدلیل اینکه CDN میتواند بخشی از ترافیک مخرب و درخواستهای پرتعداد را قبل از رسیدن به سرور مدیریت کند.
ابزارهای شناسایی آسیبپذیری XSS
برای شناسایی آسیب پذیری XSS، ابزارهای اسکن امنیتی و تست نفوذ کاربرد دارد. این ابزارها ورودیهای سایت، فرمها، پارامترهای URL و رفتار کدهای سمت کلاینت را بررسی میکنند تا نقاط آسیبپذیر مشخص شوند. Burp Suite یکی از شناختهشدهترین ابزارهای تست نفوذ وب است که برای بررسی انواع حملهی XSS، تحلیل درخواستها و تست ورودیها استفاده میشود.
از طرفی دیگر، ابزار متنباز OWASP ZAP قابلیت اسکن خودکار و شناسایی بسیاری از آسیبپذیریهای رایج از جمله Cross Site Scripting را دارد. همچنین، اسکنرهای امنیتی وب میتوانند فرمها، URLها و پارامترهای سایت را برای پیدا کردن کدهای تزریقشونده مورد بررسی قرار دهند. تیمهای امنیتی بهکمک ابزارهای تست نفوذ میتوانند رفتار واقعی حملههای XSS را شبیهسازی و نقاط ضعف سایت را ارزیابی کنند.
تاثیر حمله XSS بر سئو و اعتبار سایت
حملهی XSS میتواند اعتماد کاربران به سایت را بهشکل مستقیم کاهش دهد. وقتی کاربران با محتوای مشکوک، ریدایرکت ناخواسته، فرم جعلی یا هشدار امنیتی مرورگر روبهرو شوند، بیشتر اوقات صفحه را ترک میکنند و دوباره به سایت برنمیگردند. این موضوع باعث افزایش نرخ پرش کاربران و کاهش تعامل آنها با سایت میشود.
آسیبپذیری XSS همچنین میتواند روی سئو و اعتبار برند تاثیر منفی بگذارد. اگر گوگل یا مرورگرها صفحات آلوده را شناسایی کنند، احتمال نمایش هشدار امنیتی، افت رتبهی صفحات و کاهش اعتماد موتورهای جستوجو وجود دارد. در پروژههای تجاری، این موضوع میتواند به اعتبار کسبوکار و اعتماد مشتریان آسیب جدی وارد کند.
جمعبندی
حملهی XSS یا Cross Site Scripting یکی از رایجترین آسیبپذیریهای امنیت وب است که میتواند به اجرای اسکریپت مخرب در مرورگر کاربران منجر شود. این حمله در مدلهای مختلفی مانند Stored XSS ،Reflected XSS و DOM-Based XSS دیده میشود و اغلب برای سرقت Session، دسترسی غیرمجاز به حساب کاربران یا تغییر محتوای صفحات کاربرد دارد.
برای کاهش خطر آسیبپذیری XSS باید ورودیها و خروجیهای سایت را بهدرستی کنترل کرد، کدهای سمت کلاینت را زیر نظر داشت و لایههای امنیتی مختلف را همزمان به کار گرفت. استفاده از WAF، مانیتورینگ ترافیک و ابزارهای مرتبط با راهکار امنیت ابری هم میتواند به شناسایی و کنترل بخشی از حملات تحت وب کمک کند.