DLP یکی از راهکارهای کلیدی امنیت اطلاعات است که با هدف جلوگیری از نشت دادههای حساس طراحی شد. این راهکار دادهها را شناسایی میکند، نحوهی استفاده از آنها را زیر نظر میگیرد و خروج ناخواستهی اطلاعات از سازمان را محدود میسازد؛ چه این خروج در اثر خطای انسانی رخ دهد و چه بهدلیل فعالیتهای مخرب.
DLP با تعریف سیاستهای مشخص، دادهها را در حالت ذخیرهسازی، هنگام استفاده و در زمان انتقال کنترل میکند و به سازمان دید دقیقی از محل دادههای مهم و شیوهی جابهجایی آنها میدهد. در ادامهی این مقاله بررسی میکنیم DLP چیست، چه انواعی دارد و چرا نقش آن در حفاظت از اطلاعات سازمانی پررنگ شد.
DLP چیست؟
DLP مخفف Data Loss Prevention است. این مفهوم به مجموعهای از سیاستها، فرآیندها و ابزارهای امنیتی اشاره دارد که برای جلوگیری از نشت داده و استفاده یا انتقال غیرمجاز اطلاعات حساس به کار میروند. هدف اصلی DLP این است که دادههای مهم خارج از مسیرهای تعریفشده و مجاز سازمان منتقل نشوند.
در یک تعریف کاربردی، DLP کمک میکند سازمان تشخیص دهد چه اطلاعاتی حساس محسوب میشوند، این اطلاعات در کجا قرار دارند و چگونه مورد استفاده یا جابهجایی قرار میگیرند. سپس، براساس این تشخیص، محدودیتها و کنترلهای لازم اعمال میشود. این کنترلها میتوانند شامل هشدار، مسدودسازی، ثبت رخداد یا اعمال سیاستهای امنیتی مشخص باشند.
سیستم DLP اغلب دادهها را در سه وضعیت بررسی میکند: دادههای ذخیرهشده، دادههای درحال انتقال و دادههایی که روی دستگاه کاربر استفاده میشوند.
چرا DLP برای سازمانها ضروری است؟
ضرورت استفاده از DLP به افزایش ریسک نشت داده و پیچیدهتر شدن جریان اطلاعات در سازمانها مرتبط است. در برخی موارد، اطلاعات حساس بهشکل ناخواسته یا نادرست از راه ایمیل، اشتراکگذاری فایل، ابزارهای ارتباطی یا دستگاههای کاربر منتقل میشوند. در نبود کنترل مشخص، شناسایی و مدیریت این رخدادها دشوار خواهد بود.
از منظر حفاظت از دادهها، DLP به سازمان کمک کرده قواعد مشخصی برای استفاده و انتقال اطلاعات تعریف کند. این قواعد باعث شده دادههای حساس فقط در چارچوبهای مجاز جابهجا شوند و احتمال افشای اطلاعات به کمترین حد ممکن برسد. چنین کنترلی نقش مهمی در کاهش نشت داده و حفظ یکپارچگی اطلاعات دارد.
در حوزهی امنیت اطلاعات و حریم خصوصی نیز DLP ابزاری برای پشتیبانی از الزامات قانونی و سیاستهای داخلی سازمان است. بسیاری از مقررات، سازمانها را ملزم به کنترل دسترسی و جلوگیری از افشای اطلاعات میکنند. پیادهسازی DLP در ایجاد این کنترلها تاثیر دارد و ریسک پیامدهای حقوقی و عملیاتی ناشی از نشت اطلاعات را کاهش میدهد.
اجزای اصلی DLP
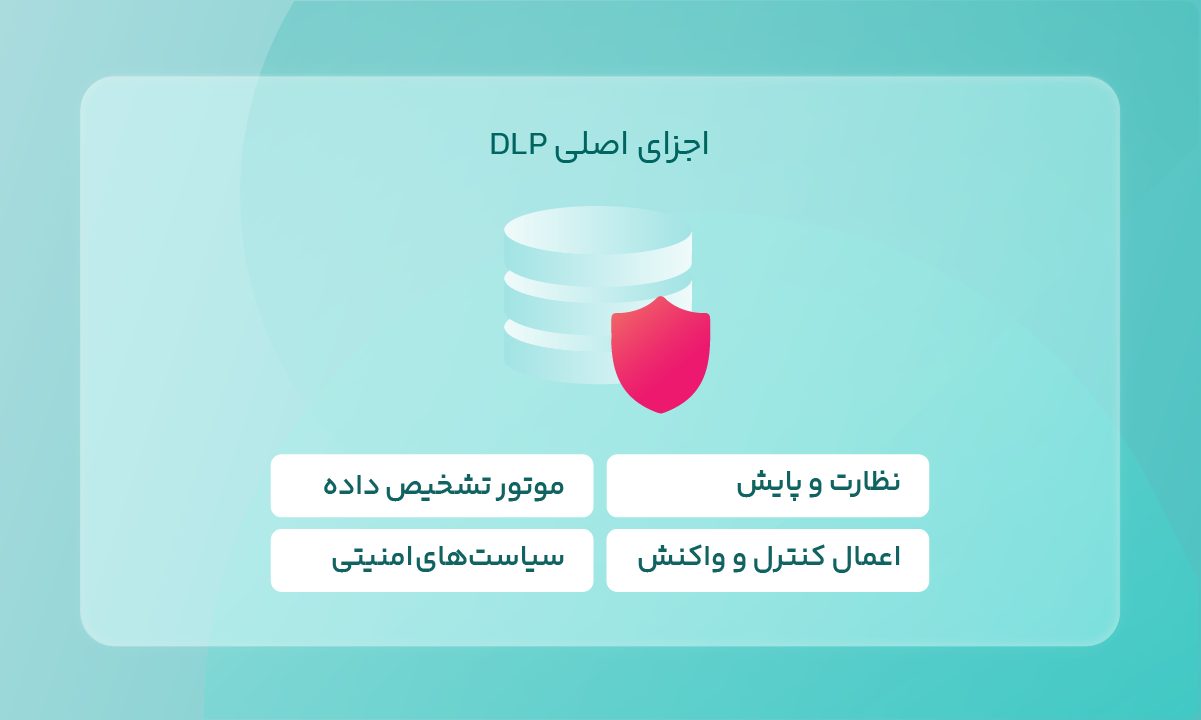
یک سیستم DLP از چند بخش اصلی تشکیل میشود که هرکدام نقش مشخصی در حفاظت از دادهها دارند. این اجزا بهشکل هماهنگ عمل میکنند تا شناسایی، کنترل و مدیریت اطلاعات حساس امکانپذیر شود.
1. موتور تشخیص داده
موتور تشخیص داده وظیفهی شناسایی اطلاعات حساس را برعهده دارد. این بخش با استفاده از الگوها، عبارات منظم، اعتبارسنجی ساختاری و در برخی موارد تحلیل محتوایی، دادههایی را که مشمول سیاستهای امنیتی هستند تشخیص میدهد.
2. سیاستهای امنیتی
سیاستهای امنیتی مشخص میکنند که با دادههای حساس چه رفتاری مجاز یا غیرمجاز است. این سیاستها براساس نوع داده، کاربر، مسیر انتقال و سطح دسترسی تعریف میشوند و مبنای تصمیمگیری سیستم DLP قرار میگیرند.
3. نظارت و پایش
بخش نظارت و پایش، استفاده و انتقال اطلاعات را در کانالهای مختلف بررسی میکند. این پایش میتواند شامل ایمیل، ترافیک شبکه، سرویسهای ابری و فعالیتهای کاربر روی دستگاه باشد. هدف این بخش شناسایی رخدادهای مرتبط با نشت داده است.
4. اعمال کنترل و واکنش
هنگام نقض سیاستها، سیستم DLP اقدامات کنترلی مشخصی را اجرا میکند. این اقدامات میتوانند شامل ایجاد هشدار، ثبت رخداد یا محدودسازی عملیات باشند. نوع واکنش براساس سیاستهای از پیش تعریفشده تعیین میشود.
شیوه عملکرد DLP
نحوه عملکرد DLP براساس یک فرآیند مشخص تعریف میشود که هدف آن شناسایی و کنترل دادههای حساس است. در این فرآیند، ابتدا دادههایی که از نظر سازمان حساس هستند تشخیص داده و براساس سطح اهمیت طبقهبندی میشوند. این مرحله مشخص میکند کدام اطلاعات مشمول سیاستهای حفاظتی هستند.
پس از شناسایی داده، سیاستهای حفاظتی تعریف میشوند. این سیاستها تعیین میکنند دادههای حساس در چه شرایطی کاربرد دارند و چه رفتارهایی نقض سیاست بهشمار میرود. سپس، سیستم DLP مسیرهای انتقال داده و نقاط دسترسی را پایش میکند تا هرگونه استفاده یا جابهجایی غیرمجاز شناسایی شود.
هنگام تشخیص نقض سیاستها، اقدامات کنترلی از پیش تعیینشده اعمال میشود. این اقدامات میتوانند شامل ثبت رخداد، ایجاد هشدار یا محدودسازی عملیات باشند. این فرآیند به سازمان کمک میکند جریان داده کنترل شود و ریسک نشت اطلاعات را کاهش دهد.
انواع سیستمهای DLP
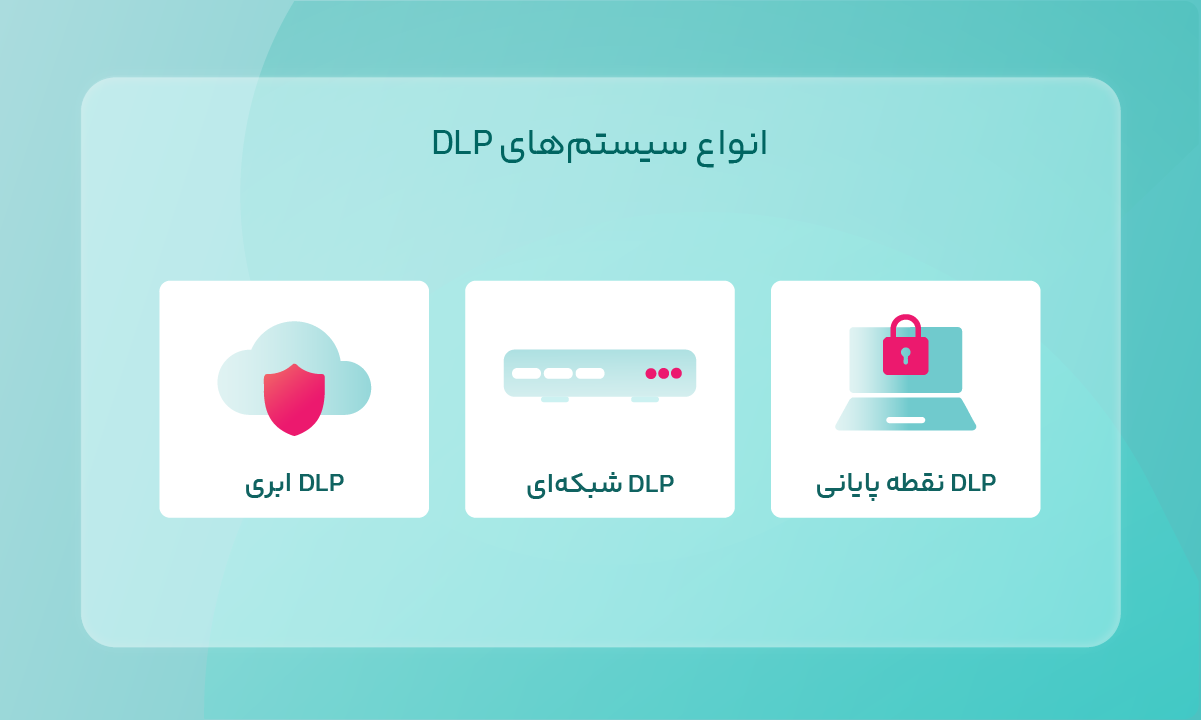
سیستمهای DLP براساس محل استقرار و نوع کنترلی که بر جریان داده اعمال میکنند به سه دستهی اصلی تقسیم میشوند. هر کدام از این انواع بخش متفاوتی از مسیر حرکت اطلاعات را پوشش میدهند.
DLP .1 شبکهای
DLP شبکهای بر دادههایی تمرکز دارد که در حال انتقال در شبکه هستند. این نوع سیستم، ترافیک خروجی و ورودی مانند ایمیل، وب و سایر پروتکلهای ارتباطی را بررسی میکند تا از خروج اطلاعات حساس از مسیرهای غیرمجاز جلوگیری شود. تمرکز اصلی DLP شبکهای، کنترل نشت داده در سطح ارتباطات شبکه است.
DLP .2. نقطه پایانی
DLP نقطه پایانی بر فعالیت داده روی دستگاههای کاربر نظارت دارد. این نوع DLP استفاده از اطلاعات حساس را در عملیاتهایی مانند کپی، چاپ، ذخیره روی حافظه یا انتقال به نرمافزارهای دیگر کنترل میکند. هدف آن کاهش ریسک نشت داده در سطح کاربر و تجهیزات انتهایی است.
DLP .3 ابری
DLP ابری برای محیطهای مبتنی بر سرویسهای ابری طراحی شده است. این نوع سیستم بر دادههایی که در سرویسهای ابری ذخیره یا بهاشتراک گذاشته میشوند نظارت میکند و کنترل دسترسی، اشتراکگذاری و انتقال اطلاعات را اعمال میکند. با افزایش استفاده از خدمات ابری، DLP ابری نقش مهمی در حفاظت از دادهها دارد.
چگونگی پیادهسازی DLP در سازمانها
نقطهی شروع پیادهسازی DLP با تحلیل ریسک و تعیین دامنه است. در این مرحله، دادههای حساس شناسایی و فرآیندهایی که بیشترین احتمال نشت داده را دارند مشخص میشوند. سپس، براساس این تحلیل سیاستهای حفاظتی تدوین و معماری مناسب شکل میگیرد. انتخاب ابزار و مدل استقرار باید متناسب با ساختار سازمان، نوع دادهها و محل نگهداری آنها انجام شود.
در سازمانهایی که از زیرساخت ابری یا مدلهای ترکیبی استفاده میکنند، پیادهسازی DLP نیازمند توجه به لایههای امنیتی مکمل است. در این شرایط، استفاده از یک راهکار امنیت ابری میتواند به پوشش بهتر جریان داده در محیطهای خارج از شبکهی داخلی کمک کند. همچنین، آموزش کارکنان و اجرای مرحلهای سیاستها نقش مهمی در کاهش خطا و افزایش اثربخشی سیستم DLP دارد.
مزایای استفاده از DLP
استفاده از DLP به سازمان کمک میکند کنترل بهتری بر جریان اطلاعات داشته باشد و ریسک نشت داده را کاهش دهد. این راهکار نقش مهمی در حفاظت از اطلاعات و پشتیبانی از الزامات امنیتی و قانونی دارد. در ادامه مزایای آن را بهشکل خلاصه مشاهده میکنید:
- حفاظت از اطلاعات حساس در برابر دسترسی و انتقال غیرمجاز
- کاهش احتمال نشت داده ناشی از خطای انسانی
- پشتیبانی از الزامات قانونی و مقررات مرتبط با حریم خصوصی
- افزایش شفافیت در نحوهی استفاده و جابهجایی دادهها
- بهبود سطح کلی امنیت اطلاعات در سازمان
معایب DLP
در کنار مزایا، استفاده از DLP با چالشهایی همراه است که باید در زمان طراحی و پیادهسازی در نظر گرفته شوند:
- پیچیدگی در طراحی و پیادهسازی سیاستها
- هزینههای مرتبط با تهیه، استقرار و نگهداری سیستم
- نیاز به تنظیم و بهینهسازی مداوم سیاستها
- احتمال ایجاد اختلال در فرآیندهای کاری هنگام تنظیم نادرست
- وابستگی اثربخشی سیستم به بلوغ مدیریت داده در سازمان
محدودیتهای DLPهای سنتی
DLPهای سنتی اغلب بر کنترل داده در مرز شبکه تمرکز دارند و برای محیطهای مبتنی بر زیرساخت داخلی طراحی شدهاند. با گسترش استفاده از سرویسهای ابری و پلتفرمهای SaaS، بخشی از جریان داده خارج از محدودهی دید این سیستمها قرار میگیرد و کنترل کامل اطلاعات دشوار میشود.
از سوی دیگر، این راهکارها پوشش مستقیمی برای تهدیدهای لایهی کاربرد و حملههای پیشرفتهی وب ندارند. در چنین سناریوهایی، استفاده از کنترلهای مکمل مطرح میشود. برای آشنایی با این مفهوم و نقش آن در امنیت سرویسهای آنلاین میتوانید مقالهی WAF چیست را مطالعه کنید. این کنترلها جایگزین DLP نیستند، ولی در کنار آن به تکمیل معماری دفاع چندلایه کمک میکنند.
جمعبندی
DLP یکی از اجزای مهم امنیت اطلاعات است که با شناسایی دادههای حساس، اعمال سیاستهای کنترلی و پایش جریان اطلاعات، نقش موثری در کاهش ریسک نشت داده ایفا میکند. اثربخشی این راهکار به طراحی درست سیاستها، تنظیم مناسب و هماهنگی آن با سایر کنترلهای امنیتی وابسته است.
در معماریهای مدرن، DLP بهطور معمول در کنار لایههای دیگر امنیتی و عملیاتی استفاده میشود. در این میان، انتخاب زیرساخت مناسب برای ارایهی سرویسهای آنلاین نیز اهمیت دارد. ترکیب این ملاحظات با پیادهسازی صحیح DLP، به ایجاد یک ساختار امنیتی منسجم منجر میشود.