Playbook یکی از مهمترین اجزای Ansible است که برای تعریف، سازماندهی و اجرای خودکار وظایف مختلف روی سرورها و زیرساختها استفاده میشود. این فایلها مجموعهای از دستورالعملها را در قالبی ساختاریافته در اختیار Ansible قرار میدهند تا عملیات مورد نظر بدون نیاز به اجرای دستی دستورها انجام شود.
استفاده از Playbook نقش مهمی در اتوماسیون زیرساخت، مدیریت سرورها و استقرار سرویسها دارد. برای همین در بسیاری از تیمهای DevOps و واحدهای عملیات فناوری اطلاعات، Playbook به ابزاری استاندارد برای اجرای فرآیندهای تکراری و کاهش خطاهای انسانی تبدیل شده است. در ادامه با مفهوم Playbook، ساختار آن، کاربردها و بهترین شیوههای نگارش Playbook در Ansible آشنا میشویم.
Playbook چیست؟
Playbook فایل یا مجموعهای از فایلها در Ansible است که مراحل انجام یک یا چند وظیفه را بهشکل ساختاریافته تعریف میکند. بهکمک این فایلها مشخص میشود چه عملیاتی روی کدام سرورها انجام میگیرد و Ansible چگونه آن عملیات را بهترتیب انجام میدهد. بنابراین، Playbook را میتوان هستهی اصلی فرآیندهای خودکارسازی در Ansible دانست.
برای آشنایی بهتر با جایگاه Playbook، ابتدا باید بدانیم انسیبل چیست. Ansible یک ابزار متنباز برای اتوماسیون زیرساخت، مدیریت پیکربندی سرورها و استقرار سرویسها است که امکان مدیریت متمرکز تعداد سرور را بدون نیاز به نصب Agent روی آنها فراهم میسازد. در انسیبل، Playbook نقش نقشهی اجرایی را ایفا میکند و تمام تنظیمات، دستورها و وظایف مورد نیاز برای مدیریت سرورها را در خود نگه میدارد. برای آشنایی بیشتر با این مفهوم پیشنهاد میکنیم مقالهی انسیبل چیست را مطالعه کنید.
ارتباط Playbook با اتوماسیون زیرساخت نیز از همین نقطه شکل میگیرد. بهجای انجام دستی عملیات روی هر سرور، کافی است مراحل مورد نظر یکبار در Playbook تعریف شوند تا Ansible بتواند همان فرآیند را روی دهها یا حتا صدها سرور اجرا کند. این رویکرد علاوهبر صرفهجویی در زمان، خطاهای انسانی را نیز کاهش میدهد و مدیریت زیرساخت را سادهتر میکند.
ساختار Playbook
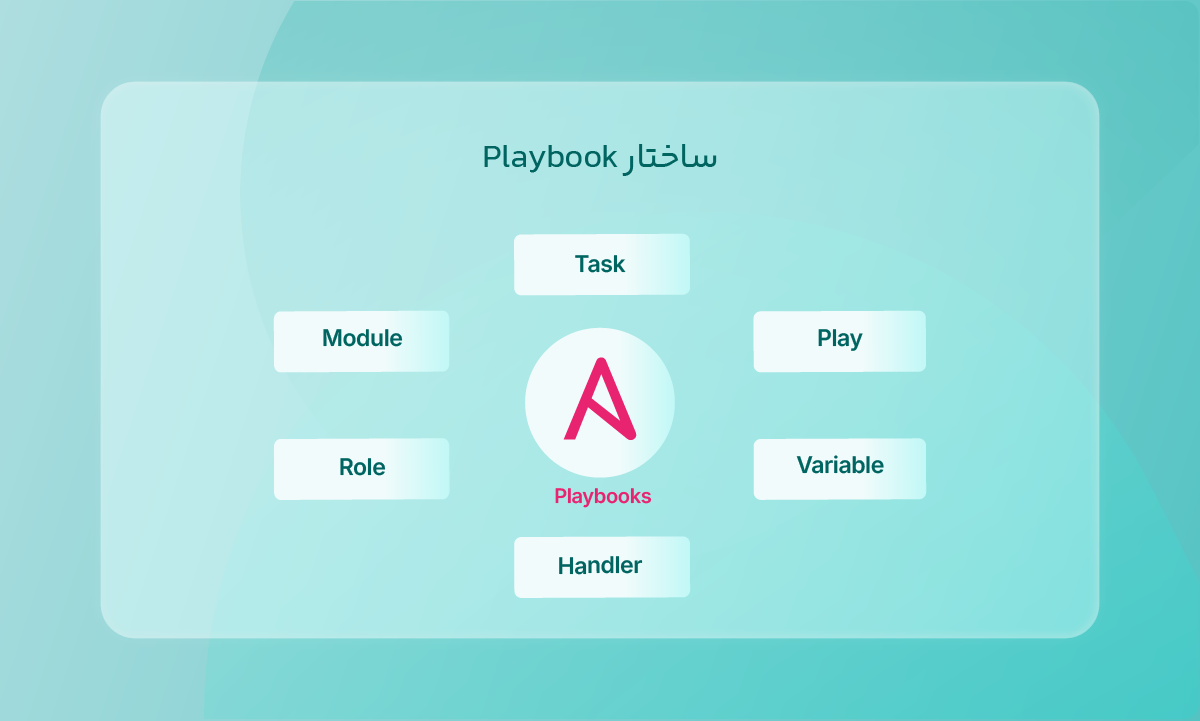
هر Playbook از چند بخش مختلف تشکیل میشود که در کنار یکدیگر فرآیند اجرای وظایف را مشخص میکنند. شناخت این اجزا به درک بهتر نحوهی عملکرد Playbook و طراحی ساختارهای استاندارد در پروژههای Ansible کمک میکند.
Play .1
Play بالاترین سطح ساختار در Playbook است. هر Play مشخص میکند کدام سرورها هدف اجرای عملیات هستند و چه مجموعهای از وظایف باید روی آنها اجرا شود. یک Playbook میتواند شامل یک یا چند Play باشد.
Task .2
Task واحد اصلی اجرای عملیات در Ansible است. هر Task یک اقدام مشخص مانند نصب یک بستهی نرمافزاری، ایجاد کاربر یا ویرایش فایل پیکربندی را انجام میدهد. Taskها بهترتیب تعریفشده در Playbook اجرا میشوند.
Module .3
Module ابزار اجرایی Ansible برای انجام وظایف مختلف است. هر Task برای انجام عملیات خود از یک Module استفاده میکند. برای مثال، ماژول apt برای نصب بستهها در توزیعهای مبتنیبر Debian و ماژول service برای مدیریت سرویسها کاربرد دارد.
Variable .4
Variable یا متغیرها برای ذخیرهی مقادیر در Playbook استفاده میشوند. بهکمک متغیرها میتوان از تکرار اطلاعات جلوگیری کرد و مدیریت تنظیمات را سادهتر انجام داد. نام کاربر، آدرس IP یا نام سرویسها از نمونههای رایج متغیرها هستند.
Handler .5
Handler نوعی Task ویژه است که فقط در شرایط مشخص اجرا میشود. اغلب زمانی Handler کاربرد دارد که پس از اعمال یک تغییر، نیاز به راهاندازی مجدد یا بارگذاری دوبارهی یک سرویس وجود داشته باشد.
Role .6
Role ساختاری برای سازماندهی Playbookهای بزرگ و پیچیده است. در Roleها فایلها، متغیرها، Taskها، Handlerها و سایر اجزا در پوشههای جداگانه قرار میگیرند تا نگهداری و استفادهی مجدد از آنها آسانتر شود.
Playbook چگونه کار میکند؟
Playbook با اجرای مجموعهای از وظایف از پیش تعریفشده، عملیات مختلف را روی سرورهای هدف انجام میدهد. در معماری Ansible، سیستمی که Playbook روی آن اجرا میشود Control Node نام دارد. وظیفهی این سیستم خواندن Playbook، پردازش دستورها و برقراری ارتباط با سرورهای هدف را است. سرورهایی که عملیات روی آنها انجام میشود نیز Managed Node نام دارند.
زمانی که Playbook اجرا میشود، Ansible ابتدا فایل YAML را بررسی و سپس فهرست سرورهای هدف را از Inventory میگیرد. در مرحلهی بعد، از راه SSH به Managed Nodeها متصل میشود و Taskها را بهترتیب تعریفشده اجرا میکند. هر Task از ماژول مربوط به خود استفاده کرده و نتیجه اجرای آن ثبت میشود. اگر در طول این فرآیند تغییری شکل بگیرد که به راهاندازی مجدد یا بارگذاری دوبارهی یک سرویس نیاز داشته باشد، Handlerهای مرتبط نیز اجرا خواهند شد.
یکی از مهمترین قابلیتهای Playbook، اجرای همزمان و یکسان عملیات روی چندین سرور است. برای مثال، مدیران زیرساخت میتوانند پس از خرید سرور مجازی لینوکس تنها با اجرای یک Playbook، نرمافزارهای مورد نیاز را نصب کنند، کاربران جدید بسازند یا پیکربندی سرویسهای مختلف را روی همهی سرورها انجام دهند. این روش سرعت مدیریت زیرساخت را بالا میبرد و از بروز اختلاف در تنظیمات سرورها جلوگیری میکند.
کاربردهای Playbook
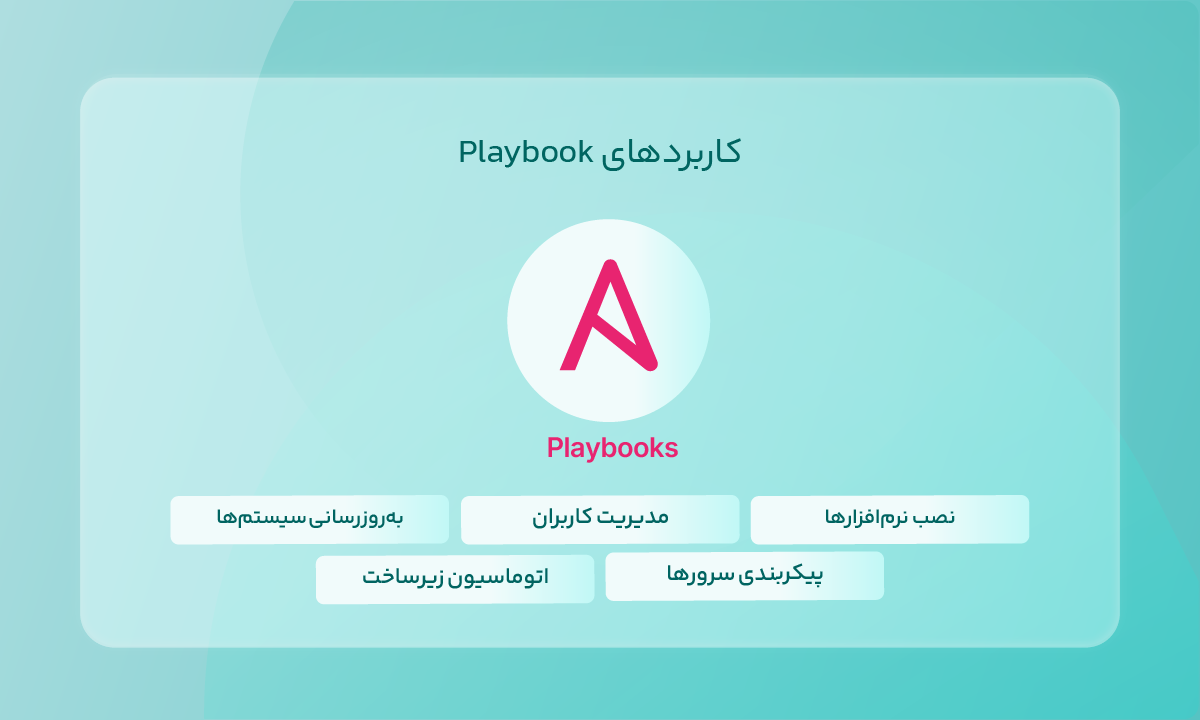
Playbook در بسیاری از فرآیندهای مدیریت زیرساخت و عملیات روزمرهی تیمهای DevOps نقش دارد و میتواند وظایف مختلف را بهشکل خودکار و یکپارچه اجرا کند.
1. نصب نرمافزارها
یکی از رایجترین کاربردهای Playbook، نصب خودکار نرمافزارها و وابستگیهای مورد نیاز روی یک یا چند سرور است. به این ترتیب، میتوان فرآیند نصب سرویسهایی مانند Nginx ،Apache ،Docker یا پایگاههای داده را بدون اجرای دستی دستورها انجام داد.
2. مدیریت کاربران
Playbook امکان ایجاد، حذف یا ویرایش حسابهای کاربری را فراهم میکند. همچنین، میتوان سطح دسترسی کاربران، کلیدهای SSH و تنظیمات امنیتی مرتبط با حسابهای کاربری را بهشکل متمرکز مدیریت کرد.
3. بهروزرسانی سیستمها
مدیران سیستم میتوانند از Playbook برای نصب بهروزرسانیها، ارتقای بستههای نرمافزاری و اعمال وصلههای امنیتی روی تعداد زیادی سرور استفاده کنند. این کار باعث میشود همهی سرورها وضعیت یکسان و بهروزی داشته باشند.
4. پیکربندی سرورها
اعمال تنظیمات سرویسها، ویرایش فایلهای پیکربندی و راهاندازی سرویسهای مختلف از دیگر کاربردهای مهم Playbook است. با این روش میتوان تنظیمات استاندارد را روی همهی سرورها اعمال کرد و از بروز اختلاف در پیکربندیها جلوگیری کرد.
5. اتوماسیون زیرساخت
بخش بزرگی از محبوبیت Playbook به توانایی آن در اتوماسیون زیرساخت مربوط میشود. بسیاری از تیمها پس از خرید سرور ابری از Playbook برای استقرار سرویسها، اعمال تنظیمات، آمادهسازی محیطهای عملیاتی و مدیریت تعداد زیادی سرور استفاده میکنند. این رویکرد سرعت اجرای فرآیندها را افزایش میدهد و نیاز به انجام کارهای تکراری را به حداقل میرساند.
مزایای استفاده از Playbook
استفاده از Playbook باعث میشود مدیریت سرورها و اجرای فرآیندهای عملیاتی با سرعت و دقت بیشتری انجام شود. مهمترین مزایای آن عبارتاند از:
- یادگیری ساده بهدلیل استفاده از ساختار خوانای YAML و دستورهای ساده
- خوانایی بالا و امکان درک سریع وظایف و تنظیمات حتا در Playbookهای بزرگ
- قابلیت استفادهی مجدد از کدها و فرآیندهای تعریفشده در پروژهها
- کاهش خطاهای انسانی از راه خودکارسازی عملیات تکراری و حساس
- افزایش سرعت مدیریت سرورها با اجرای همزمان وظایف روی چندین سیستم
- مقیاسپذیری بالا و امکان مدیریت تعداد زیادی سرور با یک Playbook واحد
- استانداردسازی فرآیندهای عملیاتی و حفظ یکپارچگی تنظیمات در کل زیرساخت
- سادهتر شدن نگهداری و بهروزرسانی سرویسها در محیطهای بزرگ و پیچیده
بهترین روشهای نوشتن Playbook
رعایت چند اصل ساده میتواند کیفیت Playbookها را بهشکل چشمگیری افزایش دهد. بهتر است برای Playها، Taskها و Variableها از نامهای واضح و توصیفی استفاده شود تا هدف هر بخش بهراحتی مشخص باشد. همچنین، تقسیم فرآیندهای پیچیده به Taskهای کوچکتر، خوانایی Playbook را افزایش میدهد و عیبیابی را سادهتر میکند. استفاده از Variableها نیز باعث میشود مقادیر تکراری در یک محل متمرکز شده و مدیریت تنظیمات آسانتر باشد.
در پروژههای بزرگ، استفاده از Roleها نقش مهمی در سازماندهی فایلها و اجزای مختلف Playbook دارد. Roleها ساختار پروژه را منظم نگه میدارند و امکان استفادهی مجدد از کدها را فراهم میکنند. همچنین، بهتر است از تکرار Taskها و تنظیمات مشابه جلوگیری شود و طراحی Playbookها تا حد امکان ساده، ماژولار و قابلیت نگهداری داشته باشد تا توسعه و مدیریت آنها در آینده با پیچیدگی کمتری انجام بگیرد.
جمعبندی
Playbook یکی از مهمترین اجزای Ansible است که امکان تعریف و اجرای خودکار وظایف مختلف را در قالب فایلهای YAML فراهم میسازد. بهکمک این ابزار، مدیران سیستم و تیمهای DevOps میتوانند فرآیندهایی مانند نصب نرمافزارها، مدیریت کاربران، پیکربندی سرویسها و بهروزرسانی سرورها را بهشکل استاندارد و تکرارپذیر اجرا کنند.
سادگی ساختار، خوانایی بالا، قابلیت استفادهی مجدد و توانایی مدیریت همزمان تعداد زیادی سرور، از مهمترین دلایل محبوبیت Playbook در Ansible هستند. برای همین Playbook به یکی از ابزارهای اصلی اتوماسیون زیرساخت و مدیریت سرورها تبدیل شده و نقش مهمی در افزایش سرعت، کاهش خطاهای انسانی و سادهسازی مدیریت سرویسها در محیطهای مختلف ایفا میکند.