دیفیس نوعی حملهی سایبری است که در آن مهاجم بعد از نفوذ به سایت، ظاهر یا محتوای صفحات وب را بدون اجازه تغییر میدهد. در حملهی دیفیس، مهاجم بعد از نفوذ به سایت، ظاهر صفحات وب را عوض میکند. برای مثال، ممکن است صفحهی اصلی سایت حذف و بهجای آن یک پیام هکری، تصویر یا متن دلخواه مهاجم نمایش داده شود.
حملهی دیفیس بیشتر ماهیت نمایشی و تخریبی دارد و مهاجم تلاش میکند نام گروه هکری، پیام سیاسی یا هشدار امنیتی خود را روی سایت نمایش دهد. این حمله میتواند اعتماد کاربران به سایت را کم کند، باعث اختلال در امنیت وب شود و روی سئوی سایت هم تاثیر منفی بگذارد. در بعضی شرایط، حتا ممکن است صفحات آلوده در گوگل شناسایی شده و هشدار امنیتی برای کاربران نمایش داده شود. در ادامه انواع حملهی دیفیس، راههای شناسایی و مهمترین روشهای جلوگیری از آن را بررسی میکنیم.
حمله دیفیس چیست؟
دیفیس یا Deface یکی از روشهای نفوذ به سایت در امنیت وب است که در آن مهاجم، محتوای صفحات وب را بدون اجازه تغییر میدهد. این تغییر میتواند روی صفحهی اصلی سایت، صفحات داخلی، تصاویر، متنها یا حتا فایلهای اصلی سایت انجام شود. در بسیاری از حملههای دیفیس، کاربر بعد از ورود به وبسایت با صفحهای مواجه میشود که ظاهر آن بهطور کامل تغییر کرده و پیام یا محتوای مهاجم روی آن قرار گرفته است.
حملهی Deface اغلب با هدف نمایش نفوذ انجام میشود. بعضی مهاجمان تلاش میکنند نام گروه هکری یا پیام سیاسی خود را نمایش دهند و بعضی دیگر از دیفیس برای تخریب اعتبار سایت یا هشدار دربارهی ضعف امنیتی استفاده میکنند. به این ترتیب، دیفیس یکی از شناختهشدهترین حملههای سایبری با ماهیت نمایشی محسوب میشود.
در بعضی موارد، تغییر صفحات وب فقط بخش نمایان حمله است و مهاجم همزمان فایل مخرب، کد آلوده یا مسیرهای دسترسی پنهان هم روی سایت قرار میدهد. از این رو، دیفیس میتواند نشانهی وجود یک آسیبپذیری جدی در امنیت سایت باشد.
تاریخچه Deface
حملهی دیفیس از اولین سالهای شکلگیری وب وجود داشت. در دههی ۹۰ میلادی، بعضی هکرها بعد از نفوذ به سایتها، صفحهی اصلی آنها را تغییر داده و پیام یا نام گروه خود را روی سایت قرار میدادند. این کار یکی از اولین شکلهای عمومی هک وبسایت محسوب میشد، چون کاربران بهشکل مستقیم نتیجهی نفوذ را میدیدند.
بعد از گسترش CMSها و افزایش تعداد سایتهای اینترنتی، حملهی Deface هم بیشتر شد. گروههای هکری از این روش برای نمایش قدرت، انتشار پیام سیاسی، اعتراض یا جلب توجه رسانهها استفاده کردند. در بعضی حملهها، حتا سایتهای دولتی، خبری و سازمانی هم هدف دیفیس قرار گرفتند.
دیفیس با هدف سرقت اطلاعات انجام نمیشود و بیشتر جنبهی نمایشی دارد. مهاجم تلاش میکند ثابت کند میتواند به سایت نفوذ کند و کنترل صفحات وب را در اختیار بگیرد. به همین دلیل، در بسیاری از حملههای دیفیس به سایت، نام هکر یا گروه مهاجم روی صفحهی اصلی نمایش داده میشود.
شیوه عملکرد حمله دیفیس
حملهی دیفیس از یک ضعف امنیتی در سایت شروع میشود. مهاجم ابتدا راهی برای نفوذ به سایت پیدا میکند و بعد از دسترسی به فایلها یا پنل مدیریت، محتوای صفحات وب را تغییر میدهد. این نفوذ ممکن است از راه باگهای امنیتی CMSها، افزونههای آسیبپذیر، رمز عبور ضعیف یا تنظیمات اشتباه سرور انجام شود.
یکی از رایجترین روشها، آپلود فایل مخرب روی هاست است. در این حالت، مهاجم یک فایل PHP یا اسکریپت مخرب روی سرور قرار میدهد تا بتواند فایلهای سایت را ویرایش کند. روش دیگر، تزریق کد به صفحات وب یا دیتابیس است. در بعضی حملهها هم مهاجم مستقیمن فایلهای اصلی سایت مانند index.html یا index.php را تغییر میدهد و صفحهی اصلی سایت را با محتوای دلخواه خود جایگزین میکند.
انواع حمله دیفیس
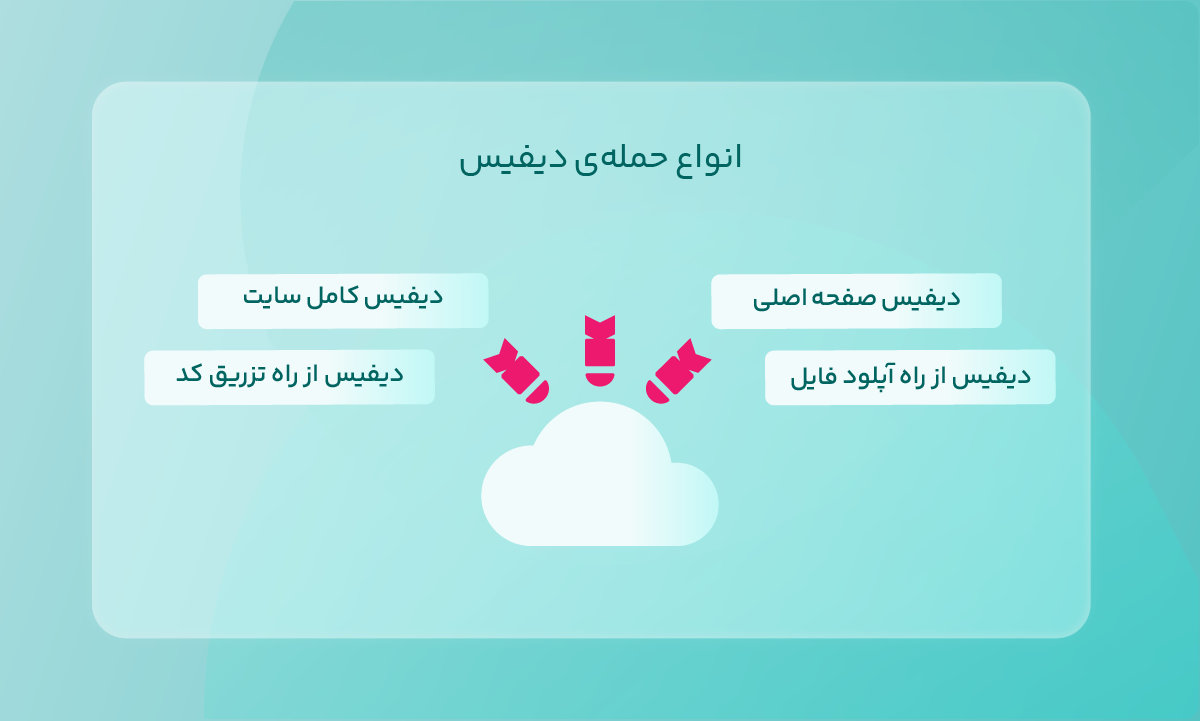
حملهی دیفیس میتواند با سطح دسترسی و روشهای مختلف انجام شود. نوع دیفیس اغلب به میزان نفوذ مهاجم و آسیبپذیری سایت بستگی دارد.
1. دیفیس صفحه اصلی
در این نوع حمله، فقط صفحهی اصلی سایت تغییر میکند. مهاجم فایل اصلی صفحه را تغییر میدهد تا کاربران بعد از ورود به دامنه، پیام یا تصویر مورد نظر او را ببینند. این مدل یکی از رایجترین انواع حملهی دیفیس به سایت است، چون با کمترین تغییر، بیشترین دیده شدن را ایجاد میکند.
2. دیفیس کامل سایت
در دیفیس کامل، چندین صفحه یا کل ساختار سایت عوض میشود. این وضعیت زمانی اتفاق میافتد که مهاجم به فایلهای اصلی سایت، پنل مدیریت یا دیتابیس دسترسی گسترده داشته باشد. در بعضی موارد، صفحههای سایت حذف یا با نسخههای آلوده جایگزین میشوند.
3. دیفیس از راه آپلود فایل
بعضی سایتها امکان آپلود فایل دارند، ولی اگر کنترل امنیتی درستی روی این بخش وجود نداشته باشد، مهاجم میتواند فایل مخرب روی هاست قرار دهد. بعد از اجرای فایل، امکان تغییر صفحات وب یا ویرایش فایلهای HTML و PHP فراهم میشود.
4. دیفیس از راه تزریق کد
در این روش، مهاجم کد مخرب را داخل صفحات سایت یا دیتابیس تزریق میکند. این کد میتواند ظاهر سایت را تغییر دهد، متن یا تصویر جدید به نمایش بگذارد یا کاربران را به صفحات دیگر منتقل کند. ضعف در فیلتر ورودیها و آسیبپذیریهای امنیت وب اغلب زمینهی این نوع حمله را ایجاد میکنند.
علایم آلوده شدن سایت به دیفیس
نشانههای حملهی دیفیس اغلب در ظاهر و عملکرد سایت دیده میشوند. رایجترین علایم شامل موارد زیر هستند:
- تغییر ناگهانی ظاهر صفحهی اصلی یا صفحات داخلی سایت
- نمایش پیام هکری، نام گروه مهاجم یا متنهای غیرعادی
- جایگزین شدن لوگو، تصاویر یا محتوای اصلی سایت
- از دسترس خارج شدن بعضی صفحات یا نمایش خطاهای غیرمعمول
- ریدایرکت شدن کاربران به سایتها یا صفحات ناشناس
- ایجاد فایلها یا پوشههای مشکوک روی هاست
- تغییر بدون دلیل در فایلهای HTML ،PHP یا قالب سایت
- نمایش هشدار امنیتی در مرورگر یا نتایج گوگل
- کند شدن ناگهانی سایت بعد از نفوذ به سایت
تفاوت حمله دیفیس با سایر حملههای سایبری
هر حملهی سایبری هدف و روش متفاوتی دارد. در حملهی دیفیس، تمرکز اصلی روی تغییر ظاهر سایت و نمایش نفوذ است؛ ولی در بسیاری از حملههای دیگر، مهاجم بهدنبال سرقت اطلاعات، از کار انداختن سرویس یا آلوده کردن سیستمهاست.
| نوع حمله | هدف اصلی | نحوه اثرگذاری |
| دیفیس (Deface) | تغییر ظاهر سایت و نمایش نفوذ | تغییر صفحات وب، نمایش پیام هکری یا جایگزینی محتوای سایت |
| هک اطلاعات | سرقت داده و اطلاعات کاربران | دسترسی به دیتابیس، رمز عبور، اطلاعات مالی یا فایلهای محرمانه |
| حمله DDoS | از دسترس خارج کردن سرویس | ارسال حجم بسیاری از ترافیک برای اختلال در عملکرد سایت |
| بدافزارها | آلوده کردن سیستم یا سرور | اجرای فایل مخرب، جاسوسی، تخریب فایلها یا کنترل سیستم |
| فیشینگ | سرقت اطلاعات کاربران | ساخت صفحات جعلی برای دریافت رمز عبور یا اطلاعات بانکی |
روشهای جلوگیری از حمله دیفیس
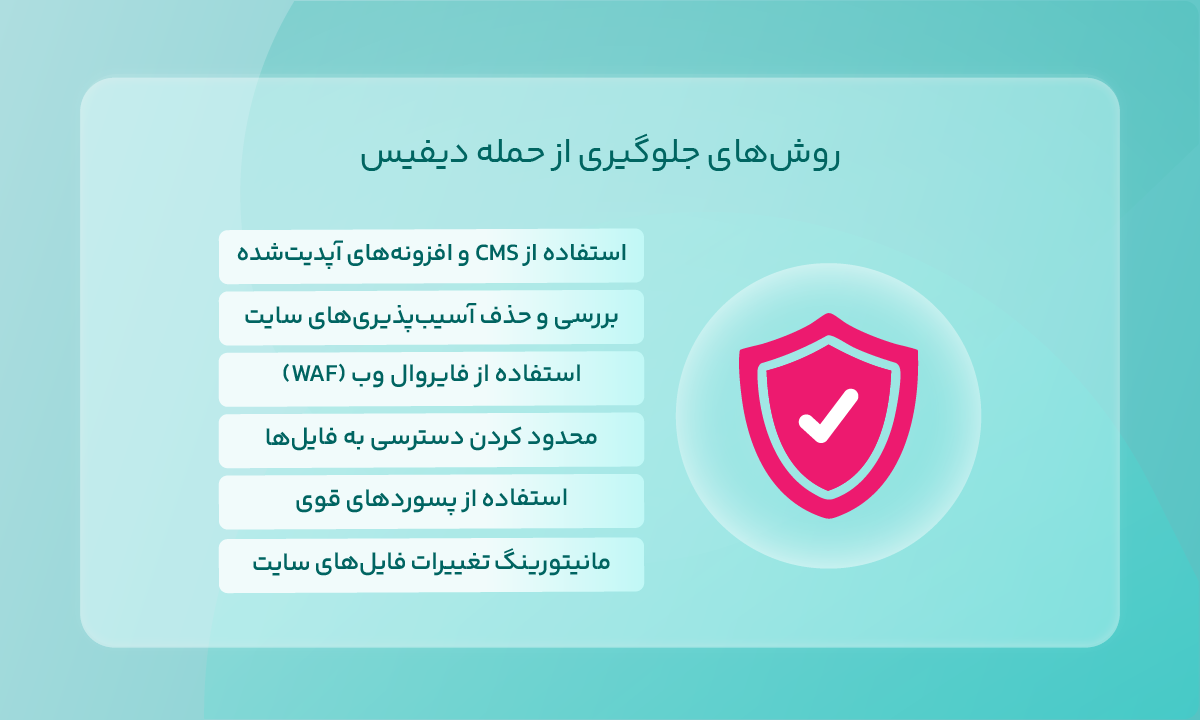
روشهای مختلفی برای جلوگیری از حملهی دیفیس وجود دارد که در ادامه، مهمترین آنها را بررسی میکنیم.
1. استفاده از CMS و افزونههای آپدیتشده
سیستمهای مدیریت محتوا، قالبها و افزونهها بهشکل مداوم بهروزرسانی امنیتی دریافت میکنند. اگر این بهروزرسانیها نصب نشوند، مهاجم میتواند از آسیبپذیریهای قدیمی برای نفوذ به سایت بهره ببرد. برای همین، آپدیت منظم وردپرس و افزونهها یکی از مهمترین روشهای جلوگیری از دیفیس محسوب میشود.
2. بررسی و حذف آسیبپذیریهای سایت
بعضی ضعفهای امنیتی مانند فرمهای ناامن، آپلود فایل بدون محدودیت یا دسترسی اشتباه فایلها مسیر حمله را برای مهاجم باز میکنند. بهکمک اسکن امنیتی و بررسی دورهای سایت، این مشکلات قبل از سواستفاده شناسایی میشوند.
3. استفاده از فایروال وب (WAF)
WAF درخواستهای ورودی سایت را تحلیل میکند و ترافیک مشکوک را قبل از رسیدن به سرور مسدود میسازد. این ابزار میتواند بخشی از حملههای مرتبط با تزریق کد، اسکن آسیبپذیری و تلاش برای هک وبسایت را کنترل کند. استفاده از راهکار امنیت ابری یکی از روشهای رایج برای افزایش امنیت وب در برابر حملههای Deface است.
4. محدود کردن دسترسی به فایلها
همهی کاربران سایت نباید به فایلهای اصلی یا بخش مدیریت دسترسی کامل داشته باشند. محدودسازی دسترسی به فایلهای مهم، پنل مدیریت، FTP و هاست احتمال تغییر صفحات وب را کاهش میدهد.
5. استفاده از پسوردهای قوی
رمزهای عبور ساده هنوز یکی از رایجترین دلایل نفوذ به سایت هستند. استفاده از رمزهای طولانی، فعالسازی تایید دو مرحلهای و تغییر دورهای پسوردها، ریسک دسترسی غیرمجاز را کمتر میکند.
6. مانیتورینگ تغییرات فایلهای سایت
بررسی تغییرات فایلها کمک میکند هر تغییر مشکوک سریعتر شناسایی شود. اگر فایلهای اصلی سایت بدون اطلاع تغییر کنند، مدیر سایت میتواند قبل از گسترش حمله، دسترسی مهاجم را مسدود سازد.
روشهای شناسایی و حذف حمله دیفیس
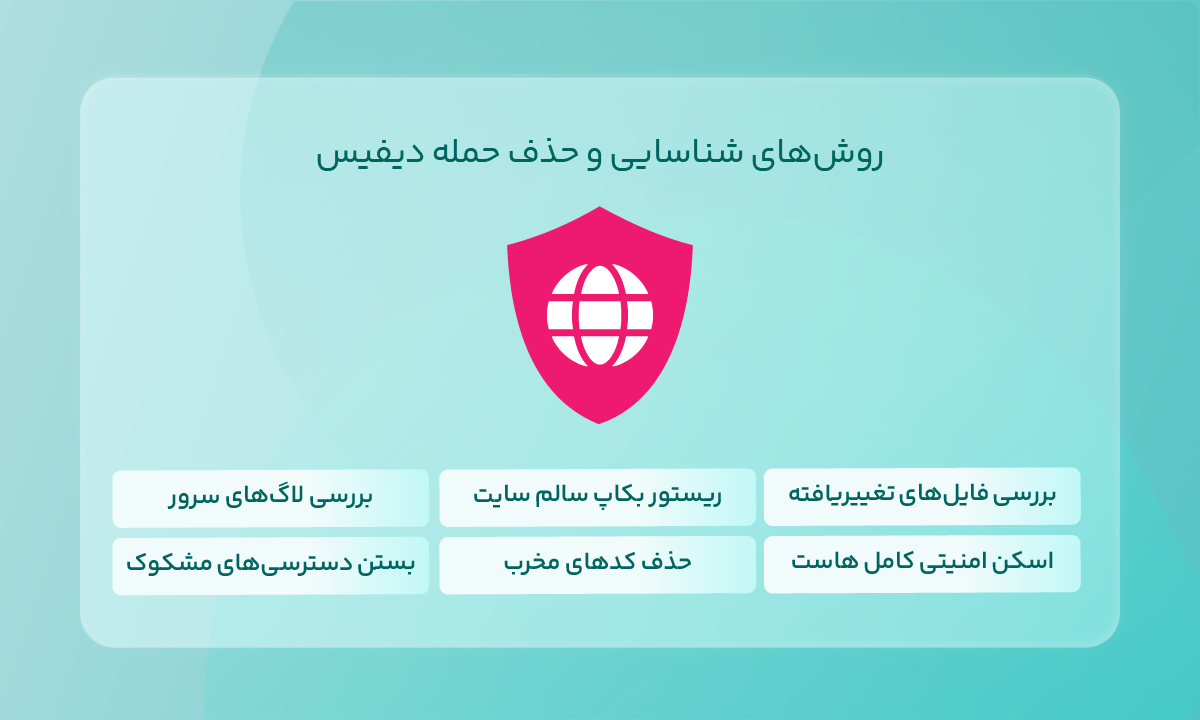
برای حذف حملهی دیفیس، ابتدا باید فایلها و دسترسیهای آلوده شناسایی شده و بعد فرآیند پاکسازی سایت انجام شود. در ادامه، رایجترین روشهای شناسایی و حذف این حمله را بررسی میکنیم.
1. بررسی فایلهای تغییریافته
در بسیاری از حملههای دیفیس، مهاجم فایلهای اصلی سایت مانند index.php ،index.html یا فایلهای قالب را تغییر میدهد. بررسی فایلهایی که تاریخ تغییر آنها مشکوک است، یکی از اولین مراحل شناسایی نفوذ به سایت محسوب میشود.
2. ریستور بکاپ سالم سایت
اگر نسخهی بکاپ سالم و بهروز وجود داشته باشد، میتوان فایلها و صفحات آسیبدیده را به حالت قبل برگرداند. بکاپ باید مربوط به زمانی باشد که سایت هنوز آلوده نشده بود.
3. اسکن امنیتی کامل هاست
اسکن امنیتی کمک میکند فایلهای مخرب، شلها، اسکریپتهای پنهان و کدهای آلوده شناسایی شوند. بعضی بدافزارها بعد از دیفیس روی هاست باقی میمانند و دوباره سایت را آلوده میکنند.
4. حذف کدهای مخرب
بعد از شناسایی فایلهای آلوده، باید کدهای مخرب از قالب، افزونهها یا فایلهای اصلی سایت حذف شوند. در بعضی موارد، مهاجم کدهای مخفی داخل فایلهای PHP یا جاوااسکریپت قرار میدهد تا بعدها دوباره به سایت دسترسی پیدا کند.
5. بررسی لاگهای سرور
لاگهای سرور اطلاعات مهمی دربارهی زمان حمله، IP مهاجم و مسیر نفوذ ارایه میدهند. بررسی این لاگها کمک میکند علت اصلی هک وبسایت مشخص شود.
6. بستن دسترسیهای مشکوک
بعد از پاکسازی سایت، همهی رمزهای عبور باید تغییر کنند و دسترسیهای غیرضروری حذف شوند. حسابهای ناشناس، دسترسی FTP اضافی یا کاربران مشکوک میتوانند مسیر حمله را دوباره فعال کنند.
نکات امنیتی مهم برای جلوگیری از دیفیس
رعایت چند نکتهی امنیتی ساده میتواند ریسک حملهی دیفیس به سایت را تا حد زیادی کاهش دهد. بخش بسیاری از حملههای Deface از ضعفهای پایهی امنیت وب شروع میشوند و با تنظیمات درست قابلیت پیشگیری دارند.
- وردپرس، قالبها و افزونهها را بهشکل مداوم بهروزرسانی کنید.
- برای افزایش امنیت ارتباط کاربران با سایت، از SSL استفاده کنید.
- سطح دسترسی کاربران و ادمینها را محدود نگه دارید.
- تایید دو مرحلهای را برای حسابهای مدیریتی فعال کنید.
- از رمزهای عبور قوی و سخت استفاده کنید.
- دسترسی به فایلهای اصلی سایت را محدود کنید.
- از فایروال ابری و WAF برای کنترل ترافیک مشکوک استفاده کنید.
- لاگهای سرور و تغییرات فایلها را بهشکل دورهای بررسی کنید.
- بهشکل منظم از سایت و دیتابیس بکاپ تهیه کنید.
استفاده از SSL یکی از بخشهای مهم امنیت وب محسوب میشود، چون ارتباط بین کاربر و سایت را رمزگذاری میکند و احتمال سواستفاده از دادهها را کاهش میدهد. بنابراین، بهتر است خرید SSL از سرویسدهندههای معتبر انجام شود تا گواهی امنیتی سایت بدون مشکل فعال و بهروز بماند.
تاثیر حملهی دیفیس بر سئوی سایت
حملهی دیفیس میتواند به سئوی سایت آسیب جدی بزند. بعد از تغییر صفحات وب، ممکن است گوگل محتوای مخرب یا غیرعادی سایت را ایندکس و رتبهی صفحات کاهش پیدا کند. در بعضی موارد هم Google Safe Browsing سایت آلوده را شناسایی کرده و هشدار امنیتی به کاربران نمایش میدهد. این موضوع ممکن است منجر به کاهش اعتماد کاربران و افت ترافیک سایت شود.
اشتباهات رایج در امنیت وبسایت
بخش بسیاری از حملههای دیفیس به سایت از اشتباهات سادهی امنیتی شروع میشوند. بعضی از این اشتباهات، مسیر نفوذ به سایت را برای مهاجم باز میکنند. استفاده از پسوردهای ضعیف، بهروزرسانی نکردن وردپرس، قالبها و افزونهها و همچنین، نصب قالبها یا افزونههای نال و کرکشده از رایجترین اشتباهاتی هستند که میتوانند باعث نفوذ مهاجمان شوند. این ضعفها حفرههای امنیتی شناختهشدهای دارند که بهراحتی مورد سواستفاده قرار میگیرند.
نبود فایروال یا WAF برای شناسایی ترافیک مشکوک، بیتوجهی به بکاپگیری منظم از سایت و دیتابیس، اعطای دسترسی بیش از حد به کاربران و ادمینها و بررسی نکردن لاگهای سرور از دیگر اشتباهات رایج هستند. این موارد نهتنها احتمال نفوذ را افزایش میدهند، بلکه روند شناسایی، کنترل و بازیابی سایت پس از حمله را نیز دشوارتر میکنند.
جمعبندی
دیفیس یکی از معروفترین روشهای هک وبسایت است که در آن مهاجم، ظاهر یا محتوای صفحات وب را تغییر میدهد. این حمله با هدف نمایش نفوذ، تخریب اعتبار سایت یا انتشار پیام هکری انجام میشود و میتواند روی اعتماد کاربران، امنیت وب و سئو سایت تاثیر منفی بگذارد. بخش بسیاری از حملههای دیفیس به سایت از ضعفهای امنیتی ساده مانند افزونههای قدیمی، رمزهای عبور ضعیف، فایلهای ناامن یا نبود فایروال شروع میشوند. اگر میخواهید بیشتر با نقش فایروال در جلوگیری از نفوذ به سایت آشنا شوید، مقالهی فایروال چیست را بخوانید.
در بسیاری از موارد، حملهی Deface فقط به تغییر ظاهر سایت محدود نمیشود و ممکن است فایلهای مخرب یا دسترسیهای پنهان هم روی سرور باقی بمانند. به همین دلیل، پیشگیری و بررسی مداوم امنیت سایت اهمیت بسیاری دارد.