هک به تلاش برای دسترسی غیرمجاز به سیستمها، حسابهای کاربری یا دادهها اشاره دارد. این دسترسی میتواند با هدف سرقت اطلاعات، ایجاد اختلال یا کنترل یک سیستم انجام شود. هک بیشتر یک فرآیند نفوذ است تا یک ابزار مشخص و برای همین گاهی با مفاهیمی مانند ویروس یا بدافزار اشتباه گرفته میشود. در حالی که ویروس و بدافزار ابزارهایی هستند که ممکن است در یک حملهی هکری استفاده شوند.
شناخت روشهای حمله و دفاع در فضای دیجیتال اهمیت بسیاری دارد، چون بخش زیادی از نفوذها از خطاهای ساده کاربران یا ضعفهای امنیتی شروع میشود. در ادامه، مفهوم هک، انواع حملات، دستهبندی هکرها، نشانههای نفوذ و روشهای جلوگیری از هک شدن را بررسی میکنیم.
هک چیست؟
هک در حوزهی فناوری اطلاعات به فرآیند تلاش برای دسترسی به سیستمها، شبکهها، حسابهای کاربری یا دادهها گفته میشود. این دسترسی زمانی هک بهشمار میرود که بدون مجوز صاحب سیستم انجام شود یا از مسیرهای غیرمجاز شکل بگیرد.
در بسیاری از موارد، هک به نفوذ به سیستمها برای دسترسی، سرقت یا تغییر اطلاعات اشاره دارد. این نفوذ میتواند روی سرورها، وبسایتها، نرمافزارها یا حتا دستگاههای شخصی انجام شود و هدف آن عبور از لایههای امنیتی تعریفشده است.
اهداف هک یکسان نیستند. برخی حملات با انگیزهی مالی انجام میشوند، مانند سرقت اطلاعات بانکی یا باجگیری. برخی دیگر با اهداف سیاسی یا ایدیولوژیک هستند و برای ایجاد اختلال یا انتشار پیام انجام میشوند. در برخی موارد هم هک با هدف جاسوسی یا حتا بررسی و تحقیق دربارهی امنیت سیستمها شکل میگیرد.
انواع هک

حملات هکری در قالب روشهای مختلفی انجام میشوند و هر کدام مسیر متفاوتی برای نفوذ به سیستمها دارند. در این بخش به اصلیترین روشهای هک اشاره میکنیم.
1. فیشینگ
در فیشینگ، مهاجم با ساخت صفحات یا پیامهای جعلی، کاربر را فریب میدهد تا اطلاعات حساس وارد کند. این روش یکی از رایجترین شکلهای حمله سایبری است که به سرقت رمز عبور یا اطلاعات بانکی منجر میشود.
2. مهندسی اجتماعی
در مهندسی اجتماعی، تمرکز حمله روی انسان است نه سیستم. مهاجم با ایجاد اعتماد، اطلاعات محرمانه را دریافت میکند. این روش میتواند زمینهساز نفوذ به سیستم و دسترسی غیرمجاز به دادهها شود.
3. بدافزارها
بدافزارها نرمافزارهای مخربی هستند که برای جاسوسی، تخریب یا سرقت اطلاعات طراحی شدهاند. این ابزارها اغلب از راه فایل یا لینک آلوده وارد سیستم میشوند. برای آشنایی بیشتر با این نوع جمله میتوانید مقالهی بدافزار چیست را مطالعه کنید.
4. باجافزارها
باجافزار نوعی بدافزار است که فایلها را قفل میکند و برای بازگرداندن آنها درخواست پول میدهد. این نوع حمله یکی از جدیترین تهدیدها در حوزهی امنیت سایبری بهشمار میرود و میتواند باعث توقف کامل فعالیت یک سیستم شود.
5. کی لاگر (Keylogger)
کیلاگر ابزاری برای ثبت کلیدهای فشردهشده روی کیبورد است. این ابزار بدون اطلاع کاربر نصب میشود و میتواند اطلاعات حساس را به مهاجم منتقل کند. کیلاگر یکی از روشهای رایج در نفوذ به سیستم است.
6. بروت فورس (Brute Force)
در حملهی Brute Force، مهاجم با امتحان کردن تعداد زیادی رمز عبور تلاش میکند وارد حساب شود. رمزهای ساده در برابر این نوع حمله آسیبپذیرند. برای درک بیشتر این روش پیشنهاد میکنیم مقالهی BRUTE FORCE چیست را بخوانید.
7. تزریق کد SQL یا SQL Injection
در SQL Injection، مهاجم از ضعف ورودیهای سایت استفاده و دستورهای مخرب را به پایگاه داده تزریق میکند. این حمله میتواند باعث سرقت یا تغییر اطلاعات در سطح دیتابیس شود و یکی از مهمترین نمونههای حملهی سایبری در وب است.
Exploit .8 آسیبپذیریها
در این روش، مهاجم از ضعفهای امنیتی موجود در نرمافزارها یا سیستمها استفاده میکند. اگر سیستم بهروزرسانی نشده باشد، احتمال نفوذ به سیستم و دسترسی غیرمجاز به منابع افزایش بالا میرود.
انواع هکرها
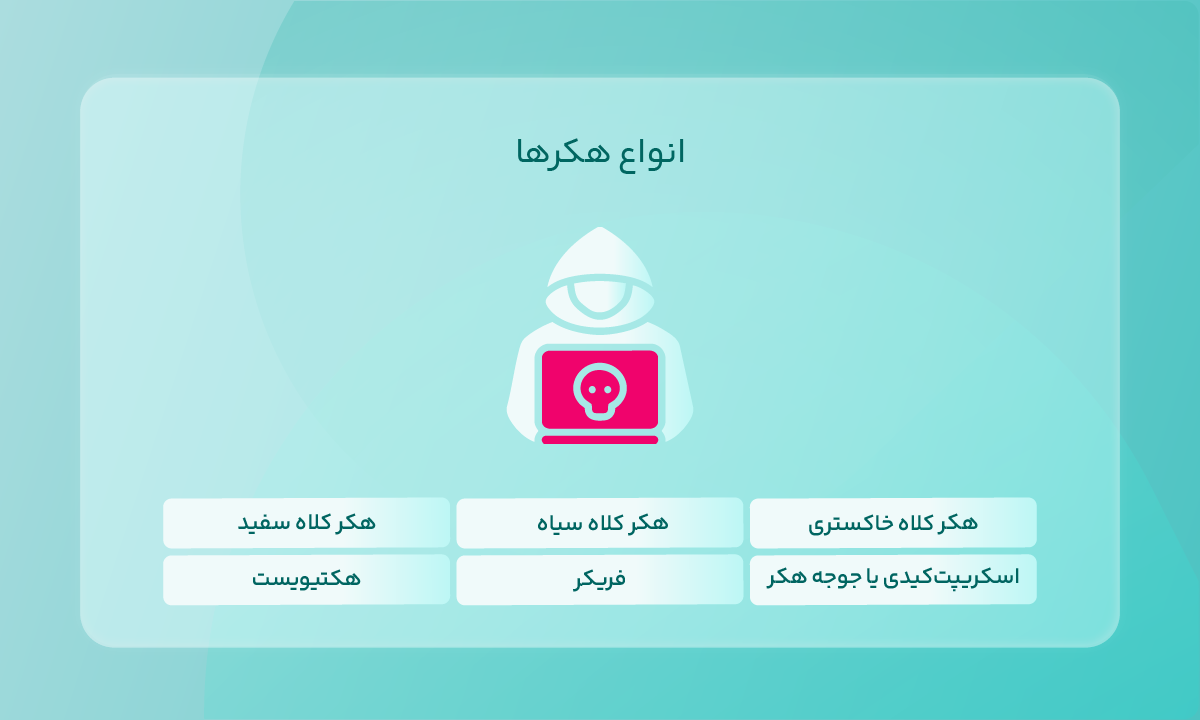
هکرها براساس هدف، روش فعالیت و سطح دسترسی به سیستمها در چند گروه اصلی دستهبندی میشوند. در این بخش مهمترین دستهبندیها را معرفی میکنیم.
1. هکر کلاه سفید
هکر کلاه سفید یا هکر اخلاقی فردی است که با اجازهی رسمی وارد سیستم میشود تا ضعفهای امنیتی را شناسایی کند. هدف او جلوگیری از نفوذ واقعی و افزایش امنیت در برابر نفوذ به سیستم است. این گروه در حوزهی امنیت سایبری نقش دفاعی دارد.
2. هکر کلاه سیاه
هکر کلاه سیاه یا کراکر بدون اجازه وارد سیستم میشود و هدف او سرقت اطلاعات، تخریب یا ایجاد اختلال بیان میشود. این گروه عامل اصلی بسیاری از حملات سایبری و نشت دادهها بهشمار میرود و فعالیت آنها غیرقانونی است.
3. هکر کلاه خاکستری
هکر کلاه خاکستری بین دو گروه قبلی قرار میگیرد. ممکن است بدون اجازه وارد سیستم شود، ولی همیشه هدف تخریب ندارد. با این حال، ورود غیرمجاز او همچنان میتواند خطر امنیتی ایجاد کند.
4. اسکریپتکیدی یا جوجه هکر
اسکریپتکیدیها دانش عمیق امنیتی ندارند و از ابزارهای آماده برای حمله استفاده میکنند. آنها معمولن بدون درک کامل از سازوکار یا پیامدهای این حملات فعالیت میکنند، اما همچنان میتوانند سیستمهای دارای آسیبپذیری را هدف قرار دهند.
5. فریکر
فریکرها بیشتر روی سیستمهای مخابراتی و ارتباطی تمرکز دارند و تلاش میکنند محدودیتهای این شبکهها را دور بزنند. فعالیت آنها به نوعی در مرز بین هک و سواستفاده از زیرساختهای ارتباطی قرار دارد.
6. هکتیویست
فعالان هک یا هکتیویستها با انگیزههای سیاسی یا اجتماعی فعالیت میکنند. هدف آنها انتشار پیام، اعتراض دیجیتال یا افشای اطلاعات است. این گروه میتواند هم از روشهای قانونی و هم غیرقانونی، بسته به هدف و چارچوب فعالیتشان، استفاده کند.
دستگاههای آسیبپذیر در برابر هک شدن
برخی دستگاهها و سیستمها بهدلیل اتصال دایمی به اینترنت، تنظیمات امنیتی ضعیف یا رفتار کاربران، بیشتر در معرض تهدیدهای سایبری و انواع حملهی سایبری قرار دارند.
- ایمیل: هدف رایج حملات فیشینگ است و دسترسی به آن میتواند راه نفوذ به سایر حسابهای کاربری را باز کند.
- وبکمها: رمز عبور ضعیف یا بدافزار ممکن است امکان دسترسی غیرمجاز به تصویر و صدا را فراهم سازد.
- دستگاههای هوشمند: دستگاههای IoT، تلویزیونهای هوشمند و دوربینها اگر بهروزرسانی نشوند، در معرض نفوذ قرار دارند.
- مودم و روتر: تنظیمات پیشفرض، رمز عبور ضعیف یا فریمور قدیمی میتواند امنیت کل شبکه را به خطر بیندازد.
- گوشیهای Jailbreakشده: حذف محدودیتهای امنیتی، احتمال نصب بدافزار و سرقت اطلاعات را افزایش میدهد.
نشانههای هک شدن دستگاه یا حساب کاربری
هک شدن همیشه با نشانههای واضح همراه نیست، اما در بسیاری از موارد تغییراتی در عملکرد دستگاه یا حسابهای کاربری دیده میشود که میتواند از دسترسی غیرمجاز خبر دهد. برای مثال، کند شدن ناگهانی دستگاه، هنگ کردن مداوم، افزایش غیرعادی مصرف منابع یا ظاهر شدن برنامههایی که خودتان نصب نکردهاید، ممکن است به فعالیت بدافزارها یا اجرای فرآیندهای مخرب در پسزمینه مربوط باشد.
از سوی دیگر، برخی علایم مستقیمن به حسابهای کاربری مربوط میشوند. ارسال پیام یا ایمیل بدون اطلاع شما، دریافت اعلان ورود از دستگاهها یا موقعیتهای جغرافیایی ناشناس و مشاهدهی تغییرات غیرمنتظره در تنظیمات حساب، از مهمترین نشانههای نفوذ هستند. هنگام مشاهدهی چنین مواردی، بهتر است در اولین فرصت رمز عبور خود را تغییر دهید، نشستهای فعال را بررسی کنید و از اقدامات امنیتی مانند فعالسازی احراز هویت دومرحلهای غافل نشوید.
راههای جلوگیری از هک شدن

راههای جلوگیری از هک شدن مجموعهای از اقدامات امنیتی هستند که هدف آنها کاهش ریسک نفوذ و محافظت از اطلاعات کاربران است. این اقدامات در کنار هم یک لایهی دفاعی قوی ایجاد میکنند.
1. استفاده از رمز عبور قوی
رمزهای عبور طولانی و پیچیده، احتمال موفقیت حملاتی مانند Brute Force یا حدس زدن رمز را کاهش میدهند. بهتر است از ترکیبی از حروف بزرگ و کوچک، اعداد و نمادها استفاده کنید. همچنین، برای هر حساب، یک رمز عبور منحصربهفرد در نظر بگیرید.
2. استفاده از احراز هویت دومرحلهای (2FA)
احراز هویت دومرحلهای یک لایهی امنیتی اضافه برای حسابهای کاربری ایجاد میکند. در این روش، علاوهبر رمز عبور، باید کد تایید یا عامل امنیتی دیگری نیز ارایه شود. به این ترتیب، حتا هنگام افشای رمز عبور، دسترسی مهاجم به حساب دشوار خواهد بود.
3. بهروزرسانی مداوم سیستمها
بهروزرسانیهای نرمافزاری معمولن آسیبپذیریهای امنیتی شناختهشده را برطرف میکنند. نصب منظم این بهروزرسانیها، احتمال سواستفادهی مهاجمان از حفرههای امنیتی را کاهش میدهد. این موضوع برای سیستمعامل، مرورگر و همهی نرمافزارهای نصبشده اهمیت دارد.
4. استفاده از آنتیویروس معتبر
آنتیویروس میتواند بدافزارها، باجافزارها و فایلهای مخرب را شناسایی و مسدود کند. بهروزرسانی مداوم پایگاه دادهی آنتیویروس نیز نقش مهمی در شناسایی تهدیدهای جدید دارد. البته آنتیویروس بهتنهایی کافی نیست و باید در کنار سایر اقدامات امنیتی استفاده شود.
5. خودداری از کلیک روی لینکهای مشکوک
بسیاری از حملات فیشینگ از راه لینکهای جعلی انجام میشوند. پیش از کلیک روی هر لینک، آدرس فرستنده و نشانی وبسایت را بررسی کنید. دانلود فایل یا وارد کردن اطلاعات در صفحات ناشناس نیز میتواند خطرناک باشد.
6. استفاده از ارتباط HTTPS
وبسایتهایی که از HTTPS استفاده میکنند، اطلاعات را بهشکل رمزگذاریشده میان کاربر و سرور انتقال میدهند. این کار احتمال شنود یا دستکاری اطلاعات در مسیر انتقال را کم میکند. هنگام وارد کردن اطلاعات حساس، همیشه وجود HTTPS را بررسی کنید.
7. دانلود نرمافزارها فقط از منابع معتبر
دریافت نرمافزار از وبسایتهای رسمی یا فروشگاههای معتبر، احتمال نصب نسخههای آلوده یا دستکاریشده را کاهش میدهد. فایلهای دانلودشده از منابع ناشناس ممکن است حاوی بدافزار باشند. پیش از نصب نیز بهتر است اصالت فایل را بررسی کنید.
8. استفاده از پسورد منیجرها
پسورد منیجرها رمزهای عبور قوی و منحصربهفرد تولید و بهشکل امن ذخیره میکنند. با استفاده از این ابزارها، دیگر نیازی به حفظ کردن تعداد زیادی رمز عبور نخواهید داشت. این موضوع احتمال استفاده از رمزهای تکراری یا ضعیف را نیز کاهش میدهد.
هک اخلاقی چیست و آیا قانونی است؟
هک اخلاقی یا Ethical Hacking به فرآیند بررسی امنیت سیستمها با اجازهی رسمی صاحب آن گفته میشود. در این روش، فرد تلاش میکند مانند یک مهاجم واقعی نقاط ضعف سیستم را پیدا کند، ولی هدف او تخریب یا سواستفاده نیست، بلکه شناسایی و رفع آسیبپذیریهاست.
هکرهای کلاه سفید نقش مهمی در امنیت سایبری دارند و با انجام تست نفوذ، مانع از وقوع حملهی سایبری واقعی میشوند. فعالیت هک اخلاقی در چارچوب قانونی و با مجوز مشخص شکل میگیرد و اغلب تحت قراردادهای تست امنیت، قوانین سازمانی یا چارچوبهای مشخص امنیتی قرار دارد.
تاثیر هک بر کسبوکارها
هک و حملات سایبری در سطح سازمانی میتوانند پیامدهای مستقیم و سنگینی داشته باشند. بدافزارهای پیشرفتهای مانند Emotet و TrickBot برای ابزار اولیهی نفوذ استفاده میشوند و مسیر را برای سرقت داده، نصب بدافزارهای دیگر یا ایجاد دسترسی دایمی به شبکهی سازمانی فراهم میکنند. این نوع تهدیدها میتوانند از راه ایمیلهای آلوده یا لینکهای فیشینگ وارد سیستم شوند و بهمرور کل زیرساخت یک کسبوکار را درگیر کنند.
پیامدهای این حملات فقط فنی نیست. نشت اطلاعات مشتریان، خسارت مالی مستقیم، از دست رفتن اعتبار برند و حتا توقف کامل خدمات از مهمترین نتایج آن هستند. در چنین شرایطی استفاده از راهکار امنیت ابری میتواند به کاهش سطح حمله، کنترل ترافیک مخرب و افزایش مقاومت زیرساخت در برابر نفوذ کمک کند.
جمعبندی
هک به تلاش برای دسترسی غیرمجاز به سیستمها، دادهها و حسابهای کاربری گفته میشود و یکی از مفاهیم اصلی در حوزهی امنیت سایبری بهشمار میرود. این پدیده میتواند با روشهای مختلفی مانند بدافزار، فیشینگ یا سواستفاده از آسیبپذیریها انجام شود و هنگام بیتوجهی، پیامدهای جدی برای افراد و سازمانها بههمراه داشته باشد.
در برابر این تهدیدها، رویکرد پیشگیرانه اهمیت اساسی دارد. استفاده از ابزارهای امنیتی و زیرساختهای محافظتی مانند خرید CDN میتواند به کاهش سطح حمله، مدیریت ترافیک مخرب و افزایش امنیت سرویسهای آنلاین کمک کند. انتخاب راهکارهای دفاعی قبل از وقوع حمله، مهمترین اصل در مدیریت امنیت سایبری است.