Nessus یکی از معتبرترین و پرکاربردترین اسکنرهای آسیبپذیری در دنیاست که شرکت Tenable آن را توسعه داده و تا امروز بیش از دو میلیون بار دانلود در سراسر جهان داشت. این ابزار به سازمانها کمک میکند پیش از کشف و سواستفادهی مهاجمان از آسیبپذیریهای شبکه، خودشان آنها را شناسایی و برطرف کنند. آسیبپذیریهای شناسایینشده در زیرساخت شبکه، دروازهی ورود بسیاری از حملههای سایبری هستند؛ از نفوذ به سرورها تا سرقت اطلاعات و از کار انداختن سرویسها.
در این مقاله عملکرد Nessus، انواع اسکن، ویژگیها، نسخههای مختلف و تفاوت آن با تست نفوذ را بررسی میکنیم تا تصویر کاملی از این ابزار ارزیابی امنیتی داشته باشید.
Nessus چیست؟
Nessus یک ابزار شناسایی آسیبپذیری است که با اسکن سیستمها، شبکهها و اپلیکیشنها، ضعفهای امنیتی را پیش از بهرهبرداری توسط مهاجمان شناسایی میکند. شرکت Tenable این ابزار را توسعه داده است؛ شرکتی که از پیشگامان حوزهی مدیریت آسیبپذیری است و نسوس را در قلب پلتفرم مدیریت مواجهه (Exposure Management) خود قرار داده است.
براساس مستندات رسمی Tenable، نسوس در حال حاضر بیش از ۲۲۷ هزار پلاگین دارد که آسیبپذیریها را در چهار سطح شدت (Low، Medium، High و Critical) دستهبندی میکنند و پوشش بیش از ۷۷ هزار CVE را فراهم میآورند. برای سازمانهایی که زیرساخت خود را بر بستر ابر اجرا میکنند، بهرهگیری از راهکار امنیت ابری در کنار ابزارهایی مانند Nessus، رویکردی جامعتر برای حفاظت از داراییهای دیجیتال فراهم میسازد.
ابزارهای اسکن آسیبپذیری با تست نفوذ اغلب با هم اشتباه گرفته میشوند، اما هدف و رویکرد متفاوتی دارند. اسکن آسیبپذیری یک فرآیند خودکار است که ضعفهای شناختهشده را فهرست میکند و معمولن بهشکل دورهای اجرا میشود. تست نفوذ اما یک فرآیند دستی و هدفمند است که متخصص امنیتی بهشکل فعال سعی میکند از آسیبپذیریها بهرهبرداری کند تا عمق واقعی تاثیر آنها را بسنجد.
عملکرد Nessus
فرآیند اسکن آسیبپذیری با Nessus از چند مرحله تشکیل میشود. ابتدا Nessus به هدف (IP یا دامنه) متصل میشود و پورتهای باز، سرویسهای فعال و سیستمعامل را شناسایی میکند. سپس با مقایسهی اطلاعات جمعآوریشده با کتابخانهی پلاگینهای خود، آسیبپذیریهای احتمالی را تشخیص میدهد. در نهایت، نتایج بهشکل گزارشهای تنظیمپذیر (PDF ،HTML ،CSV) ارایه میشوند که برای هر سطح از مخاطب؛ از مدیر ارشد امنیت تا تیم عملیاتی، کاربردی هستند.
بسیاری از تیمهای امنیتی، Nessus را در کنار ابزارهای دیگری مثل فایروال به کار میبرند. در همین راستا، مطالعهی مطلب تفاوت فایروال شبکه و WAF کمک میکند جایگاه هر ابزار را در معماری امنیتی سازمان بهتر بشناسید.
انواع اسکن در Nessus
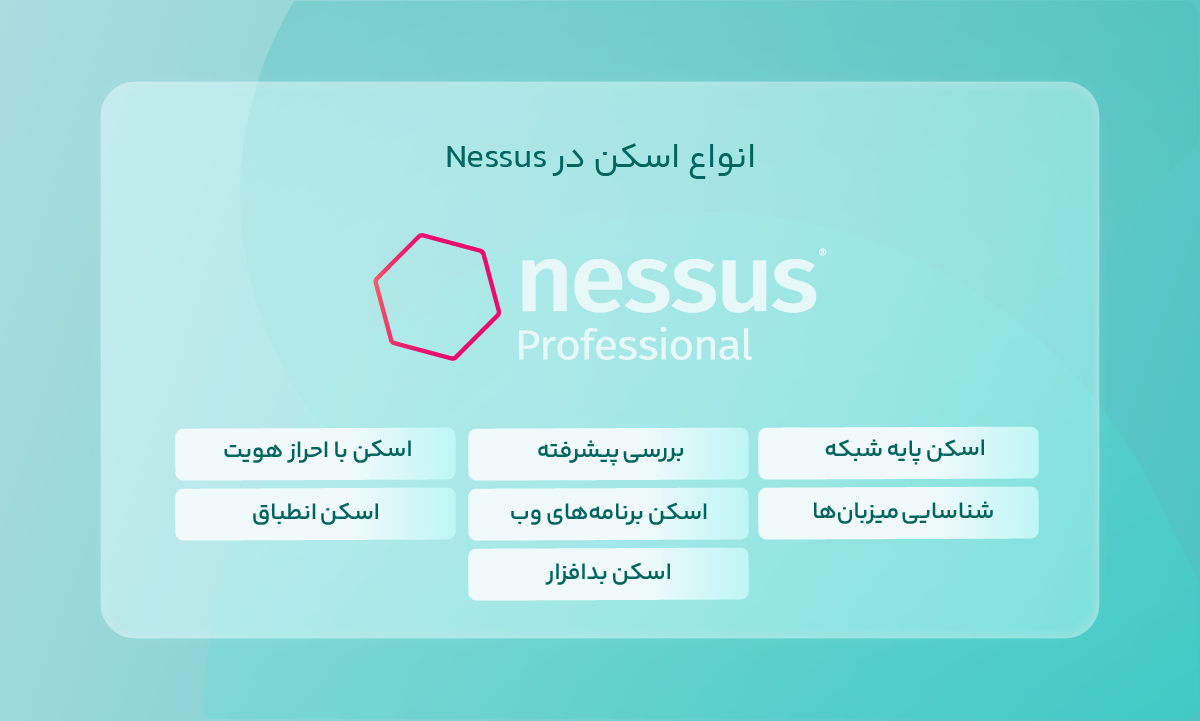
Nessus بیش از ۴۵۰ قالب اسکن از پیش تعریفشده دارد. مهمترین انواع اسکن عبارتند از:
1. اسکن پایه شبکه
پایهایترین نوع اسکن برای شناسایی آسیبپذیریهای رایج در یک شبکه محسوب میشود. این اسکن معمولن اولین گزینه برای ارزیابی وضعیت امنیتی زیرساخت است و تنظیمات سادهای دارد.
2. بررسی پیشرفته
نسخهای با قابلیت تنظیم بیشتر که به متخصص اجازه میدهد پارامترهای دقیق اسکن را کنترل کند. در این حالت میتوان تنظیماتی مانند نوع پلاگینها، پورتها، زمانبندی و سیاستهای اسکن را شخصیسازی کرد. این انعطاف باعث میشود برای سناریوهای پیچیده و محیطهای بزرگ کاربرد بیشتری داشته باشد.
3. شناسایی میزبانها
این اسکن فقط دستگاههای فعال در شبکه را شناسایی میکند؛ بدون بررسی آسیبپذیری. همچنین، فهرستی از میزبانهای در دسترس، آدرسهای IP و سرویسهای اولیه را ارایه میدهد و میتوان برای شناسایی داراییهای ناشناخته پیش از آغاز اسکنهای امنیتی از آن استفاده کرد.
4. اسکن برنامههای وب
این نوع اسکن آسیبپذیریهای خاص وباپلیکیشنها مثل SQL Injection و XSS را شناسایی میکند و مشکلات امنیتی رایج در فرمها، ورودیها و نشستهای کاربری را مورد بررسی قرار میدهد. علاوهبر این، برای افزایش امنیت وبسایتها و APIها بسیار کاربردی است.
5. اسکن با احراز هویت
با استفاده از اطلاعات احراز هویت (نامکاربری و رمزعبور)، اسکن عمیقتری از داخل سیستم انجام میدهد و نتایج دقیقتری نسبت به اسکن بدون احراز هویت ارایه میکند. بهدلیل دسترسی به اطلاعات داخلی سیستم، این روش میتواند پیکربندیهای نادرست، وصلههای نصبنشده و مشکلات نرمافزاری را دقیقتر شناسایی کند.
6. اسکن انطباق
انطباق سیستمها را با استانداردهای امنیتی مثل CIS ،PCI-DSS ،HIPAA و NIST بررسی میکند. گزارش این اسکن نشان میدهد هر سیستم تا چه اندازه الزامات استانداردهای انتخابشده را رعایت کرده است. این قابلیت برای سازمانهایی که باید الزامات قانونی یا صنعتی را رعایت کنند، اهمیت بسیاری دارد.
7. اسکن بدافزار
این اسکن با بررسی شاخصهای شناختهشدهی آلودگی، وجود برخی بدافزارها و رفتارهای مشکوک را تشخیص میدهد. البته جایگزین نرمافزارهای آنتیویروس یا راهکارهای EDR نیست و بیشتر به عنوان یک ابزار تکمیلی استفاده میشود.
ویژگیهای Nessus
آنچه نسوس را از سایر اسکنرها متمایز میکند، فقط تعداد آسیبپذیریهایی که شناسایی میکند، نیست؛ بلکه عمق و تنوع قابلیتهایی است که در یک ابزار واحد ارایه میدهد. از کشف داراییهای ناشناخته در شبکه تا ارزیابی انطباق با استانداردهای امنیتی، Nessus طیف گستردهای از نیازهای تیمهای امنیتی را پوشش میدهد. در ادامه به بررسی ویژگیهای کلیدی آن میپردازیم.
- اسکن آسیبپذیریها: شناسایی طیف وسیعی از آسیبپذیریها در سیستمعاملها، پایگاههای داده، وبسرورها و تجهیزات شبکه با پوشش بیش از ۷۷ هزار CVE.
- کشف داراییها (Asset Discovery): شناسایی تمام دستگاههای متصل به شبکه، از جمله تجهیزاتی که ممکن است بدون اطلاع تیم IT اضافه شده باشند.
- ارزیابی پیکربندی امنیتی: بررسی اینکه آیا تنظیمات سیستمها با بهترین شیوههای امنیتی و استانداردهای صنعتی مطابقت دارند یا خیر.
- شناسایی بدافزارها: تشخیص فایلها و فرآیندهای مشکوک روی سیستمهای ویندوزی.
- بررسی Patch Management: شناسایی بهروزرسانیهای امنیتی که روی سیستمها نصب نشدهاند.
- تولید گزارشهای امنیتی: گزارشها در فرمتهای مختلف با امکان فیلتر بر اساس شدت آسیبپذیری، نوع دارایی یا تیم مسوول.
- اولویتبندی ریسکها: استفاده از سیستم امتیازدهی (VPR) که علاوهبر شدت فنی آسیبپذیری، احتمال واقعی بهرهبرداری را هم در نظر میگیرد.
- اسکن شبکه و سیستمعاملها: پشتیبانی از طیف گستردهای از سیستمعاملها از جمله لینوکس، ویندوز، مک و توزیعهای مختلف.
برای سازمانهایی که بخشی از زیرساخت خود را از راه خرید سرور ابری اجرا میکنند، Nessus قابلیت اسکن محیطهای ابری و ماشینهای مجازی را هم دارد.
انواع آسیبپذیریهای شناساییشده توسط Nessus
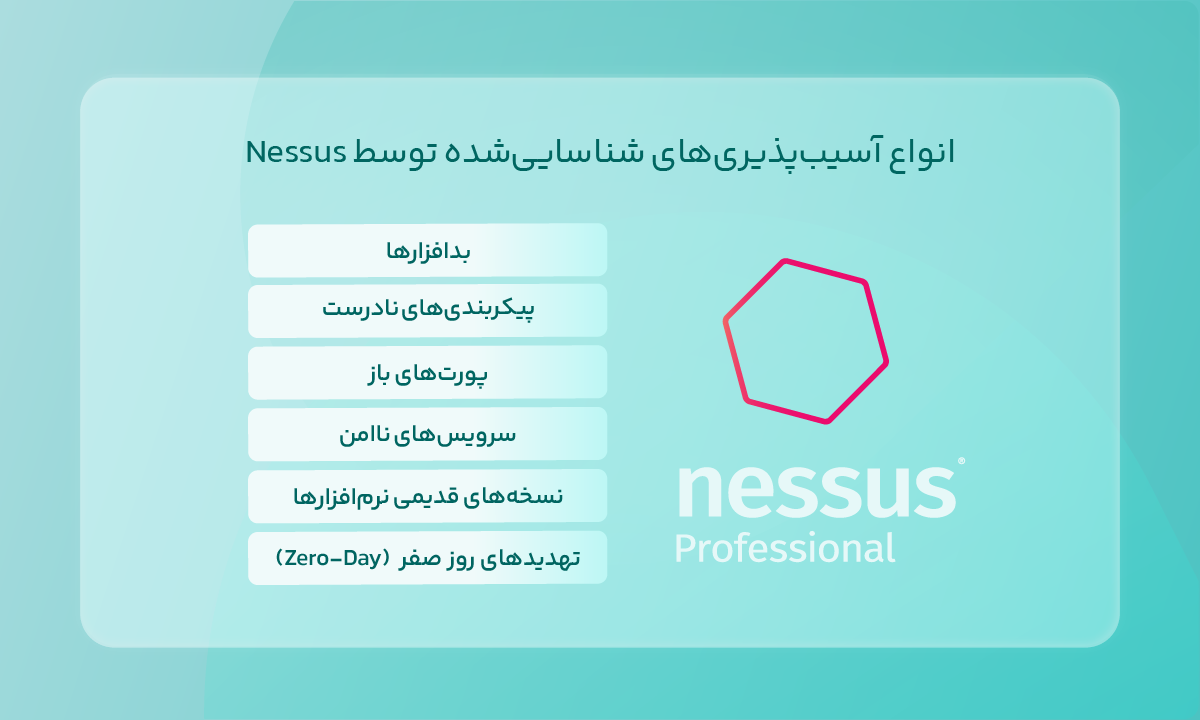
Nessus با بهرهگیری از پایگاهدادهای گسترده از پلاگینها و امضاهای امنیتی قادر است طیف وسیعی از ضعفها و تهدیدهای موجود در شبکه، سیستمعاملها و اپلیکیشنها را شناسایی و گزارش کند. این ابزار با اسکن عمیق زیرساخت، هم مشکلات پیکربندی و هم آسیبپذیریهای شناختهشده و نوظهور را پوشش میدهد. در ادامه به مهمترین دستهبندیهای این آسیبپذیریها اشاره میشود:
1. بدافزارها
شناسایی فایلها، فرآیندها و سرویسهای مشکوکی که نشانههای آلودگی دارند. این قابلیت به شناسایی تهدیدهای احتمالی و کاهش زمان واکنش تیمهای امنیتی در برابر آلودگی کمک میکند.
2. پیکربندیهای نادرست
تنظیماتی که ناخواسته دسترسی غیرمجاز را ممکن میکنند؛ مثل سرویسهای با مجوز بیش از حد یا پیکربندیهای پیشفرض تغییرنیافته. بسیاری از رخدادهای امنیتی ناشی از همین خطاهای پیکربندی هستند و با اصلاح آنها میتوان ریسک حمله را بهمیزان چشمگیری کاهش داد.
3. پورتهای باز
شناسایی پورتهایی که بدون دلیل مشروع باز هستند و سطح حمله را افزایش میدهند. بررسی این پورتها به کاهش سطح حمله و محدود کردن دسترسیهای غیرضروری کمک میکند.
4. سرویسهای ناامن
پروتکلهایی مثل Telnet یا FTP که داده را بدون رمزنگاری منتقل میکنند. نسوس این سرویسها را شناسایی میکند تا بتوان آنها را با گزینههای امنتری مانند SSH یا SFTP جایگزین کرد.
5. نسخههای قدیمی نرمافزارها
سیستمعاملها، اپلیکیشنها و کتابخانههایی که بهروزرسانیهای امنیتی روی آنها اعمال نشده. شناسایی این موارد به سازمانها کمک میکند وصلههای امنیتی را بهموقع نصب و از سواستفاده مهاجمان جلوگیری کنند.
6. تهدیدهای روز صفر (Zero-Day)
تیم تحقیقاتی اختصاصی Tenable، همواره از آسیبپذیریهای تازه کشفشده، بهروزرسانیهای ۲۴/۷ منتشر میکند تا پوشش Zero-Day بهروز باشد. به همین دلیل، نسوس میتواند در مدت کوتاهی پس از انتشار اطلاعات یک تهدید جدید، قابلیت شناسایی آن را در اختیار کاربران قرار دهد.
مزایای Nessus

Nessus به عنوان یکی از پرکاربردترین اسکنرهای آسیبپذیری در دنیا، مزایای متعددی برای سازمانها دارد؛ از دقت بالای اسکن گرفته تا پشتیبانی از انواع محیطهای فناوری اطلاعات. این ابزار با ترکیب سرعت، دقت و سهولت استفاده، به تیمهای امنیتی کمک میکند تا با اطمینان بیشتری فرآیند مدیریت آسیبپذیری را در سازمان خود پیادهسازی کنند.
1. ارزیابی سریع و دقیق
Nessus با معیار ششسیگما (۰.۳۲ نقص در هر میلیون اسکن) یکی از دقیقترین اسکنرهای موجود است و نرخ False Positive پایینی دارد که باعث میشود تیم امنیتی وقت خود را صرف بررسی هشدارهای بیاساس نکند.
2. گزارشهای شفاف و کاربردی
گزارشهای Nessus نهفقط آسیبپذیریها را فهرست میکنند، بلکه راهنمای رفع هر مشکل را هم ارایه میدهند. این ویژگی برای تیمهای عملیاتی که باید اقدام اصلاحی انجام دهند، بسیار ارزشمند است.
3. افزایش سطح امنیت سازمان
اجرای منظم اسکنهای آسیبپذیری با Nessus، دید پیوستهای از وضعیت امنیتی زیرساخت فراهم میسازد و از انباشت آسیبپذیریهای اصلاحنشده جلوگیری میکند.
4. پشتیبانی از محیطهای مختلف
نسوس از سرورهای فیزیکی تا محیطهای ابری، ماشینهای مجازی، تجهیزات شبکه و سیستمهای صنعتی (OT/ICS) پشتیبانی میکند. این گستردگی باعث میشود سازمانها بتوانند با یک ابزار، امنیت بخشهای مختلف زیرساخت خود را بهشکل یکپارچه ارزیابی و مدیریت کنند.
Nessus Agent چیست؟
Nessus Agent نرمافزاری سبکوزن است که بهطور مستقیم روی دستگاه هدف نصب میشود و اسکن را از داخل سیستم انجام میدهد؛ برخلاف روش معمول (Agentless) که نسوس از طریق شبکه به دستگاه متصل میشود.
تفاوت اصلی این دو رویکرد در این است که اسکن Agentless به اتصال شبکه و اغلب به اطلاعات احراز هویت نیاز دارد، در حالی که Agent بدون نیاز به اتصال مستمر شبکه کار میکند. این ویژگی Agent را برای چند سناریو ایدهآل میسازد: دستگاههایی که اغلب خارج از شبکهی سازمانی هستند (مثل لپتاپهای کارمندان دورکار)، محیطهایی که اجازهی ورود اسکنر خارجی داده نمیشود و سیستمهایی که اسکن شبکهای ممکن است اختلال ایجاد کند. Agent بعد از اسکن، نتایج را به Nessus Manager یا Tenable.io ارسال میکند تا گزارشها بهشکل مرکزی در دسترس باشند.
مقایسه نسخههای مختلف Nessus
Tenable برای پاسخگویی به نیازهای متفاوت کاربران، از علاقهمندان فردی تا سازمانهای بزرگ، نسخههای گوناگونی از Nessus و محصولات مرتبط با آن ارایه میدهد. انتخاب نسخهی مناسب به عواملی مانند تعداد داراییهای اسکنپذیر، نیاز به قابلیتهای پیشرفته مانند Compliance و اسکن وباپلیکیشن، و همچنین مدل استقرار (On-Premise یا ابری) بستگی دارد. جدول زیر تفاوتهای کلیدی این نسخهها را نشان میدهد:
| نسخه | دارایی اسکنپذیر | امکانات کلیدی | نوع استفاده | مناسب برای | |
| Nessus Essentials | تا ۱۶ IP | اسکن پایه، بدون Compliance | غیرتجاری | دانشجویان، علاقهمندان | |
| Nessus Professional | نامحدود | اسکن کامل، Compliance، گزارش پیشرفته، Live Results | تجاری – یک اسکنر | مشاوران، تیمهای امنیتی داخلی | |
| Nessus Expert | نامحدود | همه امکانات Professional + اسکن وباپ، اسکن IaC، کشف سطح حملهی خارجی | تجاری – یک اسکنر | تیمهای امنیتی پیشرفته | |
| Tenable Security Center (sc) | بر اساس مجوز | مدیریت متمرکز چند اسکنر، داشبورد پیشرفته، گزارشدهی سازمانی | On-Premise | سازمانهای بزرگ با نیاز به کنترل کامل | |
| Tenable Vulnerability Management | براساس دارایی | ابری، مدیریت آسیبپذیری پیوسته، یکپارچگی با سایر ابزارها | ابری (SaaS) | سازمانهایی که ترجیح میدهند زیرساخت را خودشان مدیریت نکنند |
تفاوت Nessus با تست نفوذ
هدف Nessus شناسایی و فهرست کردن آسیبپذیریهای موجود است؛ کاری غیرفعال که میپرسد «چه مشکلاتی وجود دارد؟». هدف تست نفوذ اما بهرهبرداری فعال از آسیبپذیریهاست تا بفهمد «اگر مهاجم واقعی بود، چه آسیبی میتوانست وارد کند؟»
اسکن با Nessus خودکار است، سریع است و میتوان آن را بهشکل برنامهریزیشده و دورهای اجرا کرد. تست نفوذ یک فرآیند دستی و تخصصی است که معمولن توسط متخصصان خارجی و در بازهی زمانی محدودی انجام میشود. در یک برنامه امنیتی بالغ، این دو مکمل هم هستند؛ نه جایگزین.
جمعبندی
Nessus با پوشش گسترده آسیبپذیریها، دقت بالا، گزارشدهی کاربردی و پشتیبانی از محیطهای متنوع، یکی از ابزارهای اصلی تست امنیت زیرساخت در سازمانهای کوچک تا بزرگ است. این ابزار به تنهایی راهحل کاملی نیست، اما بخش مهمی از یک چرخهی امنیتی سالم را تشکیل میدهد: شناسایی، اولویتبندی، اصلاح و تکرار.
امنیت شبکه یک وضعیت نیست، یک فرآیند مستمر است. سازمانهایی که Nessus را بهشکل دورهای اجرا میکنند و نتایج آن را با اقدامات اصلاحی جدی میگیرند، پنجرهی زمانی بهرهبرداری مهاجمان را بهشکل چشمگیری کاهش میدهند.