WILDCARD SSL نوعی گواهینامهی دیجیتال است که با یک گواهی واحد، دامنهی اصلی و همهی ساب دامینهای سطح اول آن را پوشش میدهد. گواهینامهی SSL در اصل سندی است که هویت یک دامنه را تایید میکند و امکان رمزنگاری ارتباط میان مرورگر کاربر و سرور را فراهم میسازد؛ نتیجهی مستقیم آن، فعال شدن HTTPS و محافظت از دادههای در حال انتقال است.
وقتی وبسایتی چند ساب دامین دارد یا مرتب ساب دامین جدید میسازد، صدور گواهی جداگانه برای هر کدام کاری پرهزینه و خستهکننده است. SSL Wildcard دقیقن برای همین سناریو طراحی شده. در ادامه نحوهی عملکرد این گواهینامه، مزایا، انواع آن، کاربردهای رایج و تفاوت آن با Multi Domain SSL را بررسی میکنیم.
گواهینامه SSL Wildcard چیست؟
در گواهینامه SSL Wildcard، نام دامنه در آن با یک کاراکتر ستاره در سمت چپ بهشکل *.domain.com ثبت میشود. این نام در فیلد Common Name) CN) و مهمتر از آن در بخش Subject Alternative Name) SAN) ثبت میشود. مرورگرهای امروزی برای تطبیق نام دامنه به SAN تکیه میکنند، پس درست بودن مقدارهای SAN اهمیت دارد.
در بیشتر گواهینامههای Wildcard، صادرکننده علاوهبر *.domain.com، خود domain.com را هم در فهرست SAN میگنجاند تا دامنهی اصلی نیز پوشش داده شود. با این حال، این رفتار قطعی و همیشگی نیست و باید براساس سیاست همان مرجع صدور بررسی شود؛ پیش از خرید گواهینامه SSL بررسی کنید که گواهی موردنظر دامنهی اصلی، بدون سابدامین را هم پوشش میدهد یا نه
کارکرد فنی این گواهینامه با سایر گواهیها تفاوتی ندارد: کلید عمومی سرور را به یک هویت دامنهای گره میزند تا Handshake رمزنگاریشده انجام شود و ترافیک روی HTTPS جریان بگیرد. اگر ترافیک سایت از لایهی میانی عبور میکند، معمولن گواهی روی همان لایه نصب میشود. برای نمونه، هنگام خرید CDN گواهی روی شبکهی تحویل محتوا مستقر و HTTPS در لبه فعال میشود.
شیوه محافظت SSL Wildcard از ساب دامینها
منطق کار ساده است: کاراکتر ستاره در سمت چپ نام دامنه، جای یک برچسب (label) از نام میزبان را میگیرد. مرورگر هنگام اتصال، نام میزبانی که کاربر خواسته را با مقدارهای SAN گواهی مقایسه میکند و اگر الگو منطبق شد، اتصال امن برقرار میشود. این تطبیق یک قاعدهی سلیقهای نیست و بر پایهی استانداردها انجام میگیرد.
1. کاراکتر ستاره (*)
ستاره تنها یک سطح از نام دامنه را نمایندگی میکند و باید در چپترین برچسب قرار بگیرد. *.domain.com معتبر است، اما الگوهایی مانند blog.*.domain.com پذیرفته نمیشوند.
2. پوشش ساب دامینهای سطح اول
با یک گواهی *.domain.com نشانیهایی مانند blog.domain.com، shop.domain.com و api.domain.com همگی پوشش داده میشوند، بیآنکه نیاز باشد هرکدام گواهی جداگانه بگیرند.
3. محدودیت مهم
گواهی *.domain.com ساب دامینهای چندسطحی را پوشش نمیدهد. نشانیای مانند dev.api.domain.com با این گواهی معتبر نیست و برای آن به گواهی جداگانهی *.api.domain.com نیاز دارید.
4. مبنای استانداردی
این رفتار مطابق قواعد تطبیق نام در RFC 6125 و الزامات پایهی CA/Browser Forum است؛ یعنی رفتار مرورگرها در این زمینه یکدست و مشخص است.
چرا گواهینامه SSL Wildcard انتخاب مناسبی است؟
فرض کنید وبسایتی دارید با ده ساب دامین: وبلاگ، فروشگاه، پنل کاربری، API، محیط تست و چند سرویس داخلی. در حالت معمولی باید برای هرکدام یک گواهی سفارش دهید، اعتبارسنجی کنید، نصب کنید و هر سال جداگانه تمدید کنید. هر یک از این گواهیها تاریخ انقضای مستقل دارد و فراموششدن یکی از آنها به خطای امنیتی در مرورگر کاربر میانجامد.
یک گواهی جای دهها گواهی را میگیرد و فهرست داراییهای امنیتی شما کوتاهتر میشود. پرداخت برای یک گواهی Wildcard معمولن از خرید و تمدید گواهی جدا برای هر ساب دامین کمهزینهتر تمام میشود، هرچند قیمت دقیق نزد صادرکنندگان مختلف تفاوت دارد.
پایش یک تاریخ انقضا بسیار سادهتر از پیگیری ده تاریخ متفاوت است. همچنین، اگر فردا support.domain.com را بسازید، همان گواهی موجود آن را پوشش میدهد.
مزایای گواهینامه SSL Wildcard
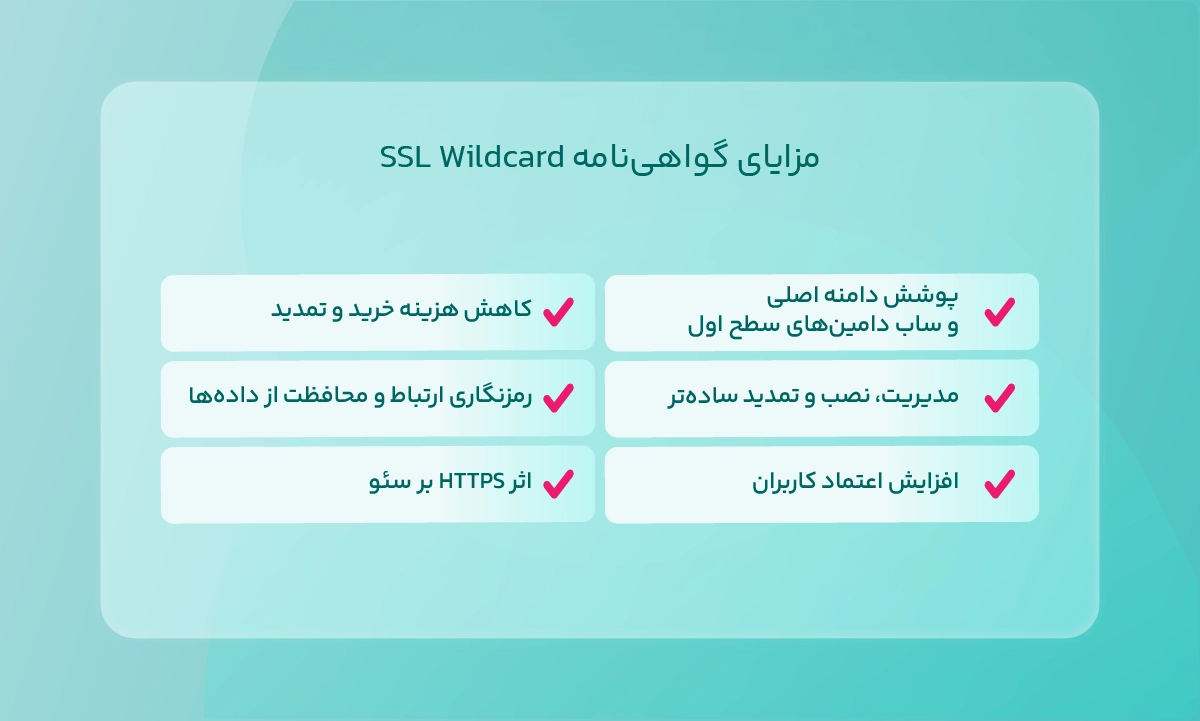
مزایای این گواهینامه دو رو دارد: از یک سو هزینه و بار عملیاتی تیم فنی را کم میکند و از سوی دیگر بر تجربه و اعتماد کاربر اثر میگذارد. کاربری که قفل اتصال امن را در مرورگر میبیند، با اطمینان بیشتری اطلاعات ورود یا پرداخت را وارد میکند.
1. پوشش دامنه اصلی و ساب دامینهای سطح اول
بهجای مدیریت چند گواهی، یک فایل گواهی و یک زنجیرهی اعتماد دارید. این یکدستی، پیکربندی وبسرور و لایهی لبه را سادهتر میکند.
2. کاهش هزینه خرید و تمدید
هزینهی سالانه به یک قلم تبدیل میشود. برای سایتهایی با شمار زیاد ساب دامین، این صرفهجویی محسوس است.
3. مدیریت، نصب و تمدید سادهتر
یک CSR، یک اعتبارسنجی و یک چرخهی تمدید. کاهش این مراحل، احتمال از دست دادن سرویس بهدلیل انقضای گواهی را پایین میآورد.
4. رمزنگاری ارتباط و محافظت از دادهها
محتوای ردوبدلشده میان مرورگر و سرور رمزنگاری شده و شنود یا دستکاری در مسیر بسیار دشوارتر میشود. البته این محافظت مربوط به مسیر انتقال است، نه امنیت کد و پیکربندی سرور.
5. افزایش اعتماد کاربران
نمایش اتصال امن و نبود پیامهای هشدار مرورگر، برداشت کاربر از حرفهای بودن سایت را بهبود میدهد.
6. اثر HTTPS بر سئو
گوگل در مستندات رسمی خود HTTPS را یک سیگنال سبک رتبهبندی معرفی کرده است. بنابراین انتظار جهش رتبه نداشته باشید؛ بیشترین ارزش HTTPS در امنیت و اعتماد کاربر است و اثر سئویی آن جنبی و کموزن.
انواع گواهینامههای SSL Wildcard
تفاوت انواع Wildcard در سطح اعتبارسنجی هویت است، نه در قدرت رمزنگاری. الگوریتمها و طول کلید در همهی این گواهیها یکسان است و از منظر امنیت کانال، تفاوتی میان آنها وجود ندارد. آنچه تغییر میکند این است که مرجع صدور پیش از صدور گواهی، چه اندازه دربارهی هویت درخواستکننده تحقیق میکند.
1. DV Wildcard (اعتبارسنجی دامنه)
در این نوع، تنها مالکیت یا کنترل دامنه بررسی میشود؛ معمولن با افزودن یک رکورد DNS، قرار دادن فایلی روی وبسرور یا تایید ایمیل مدیریتی. فرآیند صدور سریع است و برای وبسایتهای عمومی، وبلاگها، پروژههای شخصی و محیطهای توسعه گزینهی مناسبی محسوب میشود.
2. OV Wildcard (اعتبارسنجی سازمانی)
در این حالت، هویت حقوقی سازمان نیز بررسی میشود؛ مانند بررسی مدارک ثبت شرکت و تطبیق اطلاعات رسمی. زمان صدور بیشتر برآورد میشود، اما نام سازمان در گواهی درج میشود و برای کسبوکارها، سامانههای سازمانی و سرویسهای مالی مناسبتر است.
جمعبندی این دو ساده است: اگر هدف فقط فعالسازی HTTPS و رمزنگاری ارتباط است، DV کار را راه میاندازد؛ اگر میخواهید هویت حقوقی سازمانتان هم در گواهی بازبینی شود و با کاربران دربارهی دادههای حساس سروکار دارید، OV انتخاب سنجیدهتری است.
نکتهی مهم: گواهینامهی EV (اعتبارسنجی توسعهیافته) بهشکل Wildcard صادر نمیشود. این محدودیت در الزامات پایه و راهنمای EV منتشرشده از سوی CA/Browser Forum تعیینشده است، چون در EV باید هر نام دامنهی مشخص بهطور جداگانه احراز شود و الگوی ستاره با این الزام سازگار نیست. پس هر پیشنهادی با عنوان «EV Wildcard» را با تردید بررسی کنید.
کاربردهای SSL Wildcard
کاربرد SSL Wildcard جایی برجسته میشود که شمار سابدامینها زیاد باشد یا سابدامینهای جدید پیوسته ساخته شوند. در این سناریوها، صدور دستی گواهی به گلوگاه تبدیل میشود و انتظار برای اعتبارسنجی، انتشار سرویس را کند میکند.
1. فروشگاههای اینترنتی
مدیریت همزمان بخشهای مختلف مثل سبد خرید، پنل کاربری و درگاههای داخلی نیازمند سرعت عمل است. با این گواهی نیازی به تنظیمات جداگانه ندارید و تمام این زیربخشها یکجا امن میشوند.
2. وبسایتهای شرکتی
تیمهای شما دایم پورتالهای داخلی، صفحهی اخبار یا سیستمهای جذب نیرو را به سایت اضافه میکنند. یکبار گواهی را نصب میکنید و ترافیک تمام این بخشها را روی همان دامنهی اصلی پوشش میدهید.
3. سرویسهای SaaS با سابدامین اختصاصی
اختصاص نشانی مجزا به هر مشتری جدید باید آنی و بدون دخالت نیروی انسانی انجام شود. این گواهی تنها گزینهی منطقی برای خودکارسازی این فرآیند و جلوگیری از توقف سرویسدهی است.
4. هاستینگ و پنلهای مدیریتی
ارایهی ابزارهایی مثل وبمیل یا پنلهای کاربری روی نشانیهای مستقل، بار عملیاتی بالایی ایجاد میکند. با این راهکار، دردسر تمدیدهای مکرر حذف میشود و تمرکز تیم روی نگهداری زیرساخت میماند.
API .5ها و سرویسهای بکاند
معماریهای مدرن پر از Endpointهای مختلف برای احراز هویت یا تبادل داده هستند. شما ارتباط تمام این سرویسهای توزیعشده را فقط با مدیریت یک کلید متمرکز، رمزنگاری میکنید.
6. محیطهای تست، استیجینگ و توسعه
تیم توسعه برای تست فیچرهای جدید دایم محیطهای موقت میسازد و پاک میکند. توقف در چرخهی توسعه برای صدور گواهی جدید بیمعنی است و این روش چابکی تیم فنی را حفظ میکند.
7. سامانههای آموزشی و پورتالهای سازمانی
تفکیک دپارتمانها یا دانشکدهها با نشانیهای مجزا، دسترسی کاربران به بخشهای مختلف را ساده میکند. پیادهسازی این شبکهی بزرگ فقط با مدیریت متمرکز گواهیها روی یک دامنه ممکن میشود.
تفاوت SSL Wildcard و Multi Domain SSL
این دو گواهی مسیلههای متفاوتی را حل میکنند. Wildcard برای پوشش ساب دامینهای یک دامنهی مشخص ساخته شده و با الگوی ستاره کار میکند. Multi Domain SSL که با نام SAN Certificate هم شناخته میشود، چند دامنهی کاملن متفاوت را در یک گواهی گرد میآورد؛ برای مثال، domain.com، example.ir و mysite.net. جدول زیر تفاوتها را فشرده نشان میدهد.
| معیار | SSL Wildcard | Multi Domain SSL |
| دامنههای تحت پوشش | یک دامنهی اصلی و ساب دامینهای سطح اول آن | چند دامنهی مستقل و متفاوت در یک گواهی |
| پوشش ساب دامینها | نامحدود در سطح اول، بهشکل خودکار | فقط ساب دامینهایی که صریحن در SAN درج شوند |
| کاربرد اصلی | سایتهای چندسابدامینی و سرویسهای SaaS | سازمانهایی با چند برند یا چند دامنهی جداگانه |
| هزینه | بهطور معمول یک قلم ثابت، مستقل از شمار ساب دامینها | وابسته به تعداد دامنههای افزودهشده |
| مدیریت و تمدید | یک گواهی و یک تاریخ انقضا | یک گواهی، اما با فهرست دامنههایی با قابلیت بازبینی |
| انعطاف در افزودن دامنه جدید | ساب دامین جدید بدون صدور مجدد پوشش مییابد | افزودن دامنهی تازه نیازمند صدور مجدد گواهی است |
| محدودیتها | پوشش نداشتن ساب دامینهای چندسطحی | نبود پوشش خودکار برای ساب دامینهای تعریفنشده |
اگر همهی سرویسهای شما زیر یک دامنهی اصلی قرار دارند، Wildcard انتخاب طبیعی است؛ اگر چند دامنهی مستقل دارید، Multi Domain کارآمدتر است. برخی صادرکنندگان گواهیهای ترکیبی با عنوان Multi Domain Wildcard هم ارایه میدهند که در آنها میتوان چند دامنه را همراه با الگوی ستارهی هر کدام در یک گواهی گنجاند.
شیوه خرید و راهاندازی SSL Wildcard
فرآیند صدور در همهی موارد بر دو پایه استوار است: اثبات کنترل شما بر دامنه و سطح اعتبارسنجی انتخابی (DV یا OV). جزییات این فرآیند نزد صادرکنندگان مختلف تفاوت دارد؛ برخی اعتبارسنجی DNS را ترجیح میدهند و برخی روش فایل HTTP یا ایمیل را. مراحل کلی معمولن به این ترتیب است:
- انتخاب نوع گواهینامه: تصمیم بر پایهی نیاز کسبوکار میان DV و OV.
- آمادهسازی پیشنیازها: دسترسی به پنل مدیریت دامنه، امکان افزودن رکورد DNS و در دسترس بودن ایمیل مدیریتی دامنه.
- تولید کلید خصوصی و CSR: درخواست امضای گواهی با نام *.domain.com.
- ثبت سفارش: ثبت CSR نزد ارایهدهنده یا مرجع صدور گواهی (CA).
- انجام اعتبارسنجی: یکی از روشهای DNS، فایل HTTP یا ایمیل را کامل کنید.
- دریافت گواهی و زنجیرهی گواهی: تحویل و نصب گواهی صادرشده همراه با Certificate Chain.
- نصب و فعالسازی HTTPS: نصب گواهی را روی وبسرور، Load Balancer یا CDN و ریدایرکت به HTTPS.
توجه داشته باشید که مسیر دقیق نصب به وبسرور شما (Apache، Nginx یا IIS) و پنل مورد استفاده بستگی دارد. بهترین کار، پیروی از مستندات رسمی همان وبسرور یا سرویس است، چون نام فایلها، محل قرارگیری زنجیره و شیوهی بارگذاری مجدد سرویس در هر کدام متفاوت است.
جمعبندی
WILDCARD SSL با یک گواهی واحد، دامنهی اصلی و ساب دامینهای سطح اول را پوشش میدهد؛ هزینه و بار عملیاتی مدیریت گواهیها را بهحداقل میرساند، افزودن ساب دامین تازه را بدون صدور مجدد ممکن میسازد و HTTPS را روی همهی سرویسهای زیرمجموعهی یک دامنه یکدست میکند. در کنار اینها، رمزنگاری دادههای در حال انتقال و نمایش اتصال امن در مرورگر به اعتماد کاربر کمک میکند، هرچند این گواهی بهتنهایی سایت را در برابر همهی تهدیدها ایمن نمیکند و امنیت اپلیکیشن، پیکربندی سرور و مدیریت کلید خصوصی همچنان برعهدهی شماست.
مهمترین محدودیت این گواهینامه را فراموش نکنید: *.domain.com ساب دامینهای چندسطحی مانند dev.api.domain.com را پوشش نمیدهد و برای آنها به گواهی مجزا نیاز است. تفاوت آن با Multi Domain SSL هم روشن است؛ Wildcard برای ساب دامینهای یک دامنه و Multi Domain برای چند دامنهی مستقل. انواع Wildcard نیز تنها در سطح اعتبارسنجی (DV و OV) با هم فرق دارند و نسخهی EV از این گواهینامه صادر نمیشود.